








将 session_start() 调用移至所有输出之前即可解决。php 的 session 机制依赖 http 响应头来维持状态,而一旦有任何字符(包括空格、换行或 bom)被发送到浏览器,服务器就无法再修改头部信息,导致验证码无法保存或读取。
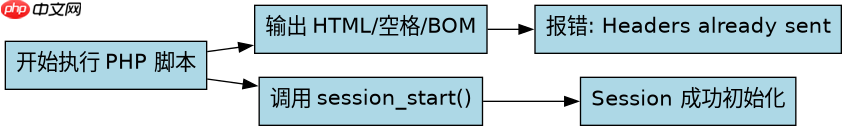
为什么 session_start() 放在 HTML 之后会报错
因为 PHP 在发送任何内容后会自动关闭头部通道,此时再尝试启动会话会触发 "Headers already sent" 错误,导致验证码数据丢失。
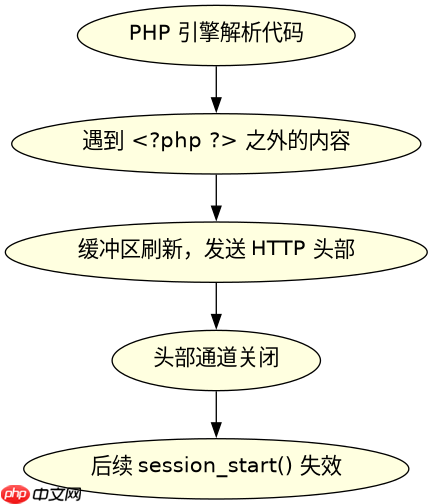
<?php
// 错误示例:此处有隐藏的空格或换行
?>
<!DOCTYPE html>
<html>
<head></head>
<body>
    <?php session_start(); ?> // 这里会报错
</body>
</html>
如何正确放置 session_start() 并生成验证码
必须确保 session_start() 是脚本中第一个执行的操作,且在它之前没有任何输出。通常建议将其放在文件最顶部,或者在包含其他可能产生输出的文件之前显式调用。

Capture and replay Claude Code trajectories for multi-session debugging with Agent Lens
下载
记录结构化的Claude Code轨迹、影子git diff,并在代理行为需要法医级调试而非临时转录审查时回放分支。
立即学习“PHP免费学习笔记(深入)”;

<?php
session_start();
header('Content-Type: image/png');
$image = imagecreatetruecolor(100, 30);
$bg = imagecolorallocate($image, 255, 255, 255);
imagefill($image, 0, 0, $bg);
$text = 'A1B2';
imagestring($image, 5, 20, 8, $text, imagecolorallocate($image, 0, 0, 0));
$_SESSION['captcha'] = $text;
imagepng($image);
imagedestroy($image);
?>
检查代码中是否混入了不可见的 BOM 或空格
即使 session_start() 位置看似正确,如果文件本身带有 UTF-8 BOM 标记或在标签外有空格,依然会导致失败。需使用纯文本编辑器检查并移除这些隐藏字符。




















