








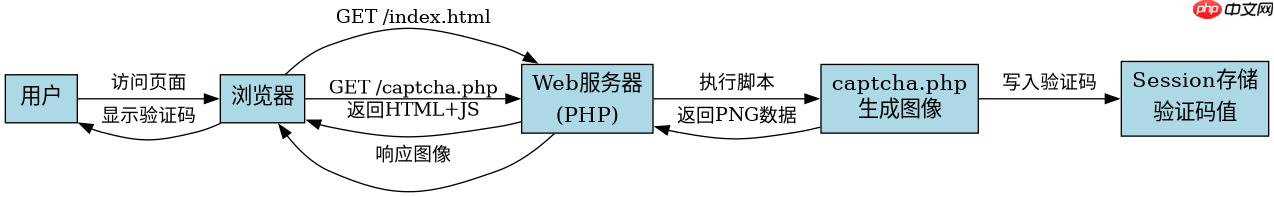
实现php验证码点击刷新功能,核心在于将验证码图片的生成与验证逻辑分离到独立的脚本中,并通过前端javascript拦截图片点击事件来请求带有新时间戳或随机参数的url。具体做法是创建一个专门输出图像数据的php文件(如 captcha.php),在页面中通过 <img alt="PHP验证码点击刷新功能代码怎么写如何实现" > 标签引用该文件,并绑定一个点击事件处理函数,该函数修改 src 属性以强制浏览器重新请求资源,从而显示新的验证码。
如何生成并输出验证码图像数据
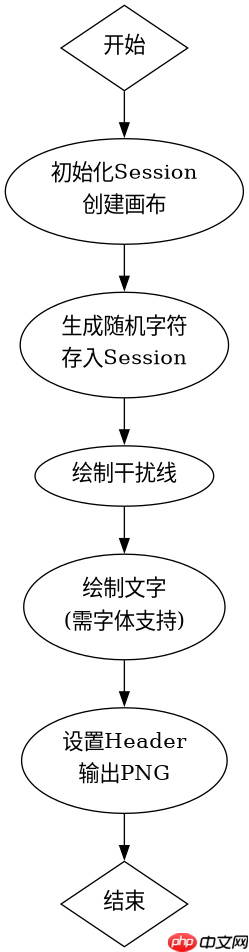
要实现验证码,需要编写一个PHP脚本直接输出图像流,而不是返回HTML。这个脚本负责生成随机字符、创建画布、绘制干扰元素,并将最终图像以PNG格式发送到浏览器。关键在于设置正确的HTTP头信息,告诉浏览器这是一个图像文件,同时避免缓存导致刷新无效。
<?php
// captcha.php
session_start();

// 配置参数
$width = 100;
$height = 40;
$length = 4; // 验证码长度

// 生成随机字符串
$chars = '0123456789abcdefghijklmnopqrstuvwxyz';
$captchaCode = '';
for ($i = 0; $i < $length; $i++) {
    $captchaCode .= $chars[rand(0, strlen($chars) - 1)];
}

// 存入Session用于后续验证
$_SESSION['captcha'] = strtolower($captchaCode);

// 创建图像资源
$image = imagecreatetruecolor($width, $height);
$bgColor = imagecolorallocate($image, 240, 240, 240); // 浅灰背景
imagefill($image, 0, 0, $bgColor);

// 绘制干扰线
for ($i = 0; $i < 5; $i++) {
    $lineColor = imagecolorallocate($image, rand(100, 200), rand(100, 200), rand(100, 200));
    imageline($image, rand(0, $width), rand(0, $height), rand(0, $width), rand(0, $height), $lineColor);
}

// 绘制文字
$textColor = imagecolorallocate($image, 0, 0, 0); // 黑色文字
$font_size = 20;
$x = ($width - $length * $font_size) / 2;
$y = ($height + $font_size) / 2;
imagettftext($image, $font_size, 0, $x, $y, $textColor, '/usr/share/fonts/truetype/dejavu/DejaVuSans.ttf', $captchaCode);

// 发送头部并输出图像
header('Content-Type: image/png');
imagepng($image);
imagedestroy($image);
exit;
?>
上述代码首先启动会话以存储生成的验证码值,然后创建指定宽高的真彩色图像。接着,它通过循环添加随机颜色的线条作为干扰项,并使用 imagettftext 绘制随机生成的字符。最后,通过 header 设置内容类型为PNG,调用 imagepng 输出二进制流,并销毁资源释放内存。确保服务器安装了GD库和FreeType字体支持,否则 imagettftext 会失败。
立即学习“PHP免费学习笔记(深入)”;

使用官方Model Context Protocol PHP SDK将PHP应用程序功能暴露为MCP工具、资源和提示,用于代理工作流。
如何在HTML中嵌入并实现点击刷新
在前端页面中,只需引入生成的验证码脚本,并添加一段简单的JavaScript代码来处理点击事件。当用户点击图片时,脚本会向当前 src URL追加一个唯一的查询参数(如时间戳),这能欺骗浏览器认为是一个新资源,从而绕过缓存机制并触发服务器重新生成验证码。

<!DOCTYPE html>
<html lang="zh">
<head>
    <meta charset="UTF-8">
    <title>验证码示例</title>
    <script>
        function refreshCaptcha() {
            var img = document.getElementById('captchaImg');
            // 追加时间戳参数以破坏缓存
            var timestamp = new Date().getTime();
            img.src = 'captcha.php?t=' + timestamp;
        }
    </script>
</head>
<body>
    <form method="POST" action="verify.php">
        <label>请输入验证码:</label>
        <input type="text" name="captcha_code" required />
        <br/>
        <img id="captchaImg" src="captcha.php" alt="验证码" onclick="refreshCaptcha()"   style="max-width:90%" />
        <br/>
        <button type="submit">提交</button>
    </form>
</body>
</html>
这段HTML代码构建了一个简单的表单,其中包含一个文本输入框和一个图片元素。图片的 id 设为 captchaImg,其 src 指向之前创建的 captcha.php。通过 onclick 属性绑定 refreshCaptcha 函数。该函数获取图片DOM元素,构造一个新的URL,在原路径后附加 ?t= 加上当前毫秒级时间戳。由于每次点击生成的时间戳不同,浏览器会将其视为不同的请求,从而向服务器发起新的GET请求,服务器随即生成新的验证码图像并返回。这种方式简单有效,无需AJAX即可实现无刷新体验。
如何验证用户提交的验证码是否正确
验证过程发生在表单提交后的后端处理脚本中。需要将用户输入的字符串与存储在Session中的验证码进行比对。为了安全起见,比对时应忽略大小写,并在验证成功后立即销毁Session中的验证码,防止重放攻击。如果验证失败,应保留原验证码或生成新的,并提示用户错误。
<?php
// verify.php
session_start();

if ($_SERVER['REQUEST_METHOD'] === 'POST') {
    $userInput = isset($_POST['captcha_code']) ? trim($_POST['captcha_code']) : '';
    $storedCaptcha = isset($_SESSION['captcha']) ? $_SESSION['captcha'] : '';

    if (strcasecmp($userInput, $storedCaptcha) === 0) {
        echo "验证成功!";
        // 清除已使用的验证码
        unset($_SESSION['captcha']);
    } else {
        echo "验证码错误,请重试。";
        // 可选:生成新的验证码供下次使用
        // header("Location: index.php");
        // exit;
    }
} else {
    http_response_code(404);
    echo "非法请求";
}
?>
此脚本检查请求方法是否为POST,确保只有表单提交才会触发验证逻辑。它从 $_POST 中获取用户输入并去除首尾空格,同时从 $_SESSION 中取出之前存储的验证码。使用 strcasecmp 函数进行不区分大小写的字符串比较,这是处理验证码比对的常用方法,因为用户可能误开大写锁定。如果比较结果为0,表示匹配成功,脚本输出成功消息并删除Session中的键值对,确保该验证码只能使用一次。如果不匹配,则输出错误提示。开发者可以根据实际需求调整错误处理流程,例如记录日志或限制尝试次数。



















