








安装php 7.4远程代码执行漏洞补丁需立即升级至官方发布的最新安全版本(如7.4.33及以上),并重启web服务器以生效。具体做法是通过包管理器更新php包,检查版本号确认修复,若使用源码编译则需重新下载打补丁后的源码并重新configure和make。此操作将替换存在漏洞的二进制文件,阻断攻击者利用特定条件触发rce的路径。

如何通过包管理器快速升级PHP 7.4
通过包管理器升级是修复该漏洞最直接且推荐的方式,适用于大多数Linux发行版。用户只需运行标准的系统更新命令,即可从软件源拉取包含安全补丁的最新PHP 7.4版本。升级后必须重启Apache或Nginx等Web服务,使新的PHP进程加载修复后的代码。此方法无需手动编译,风险低且速度快。
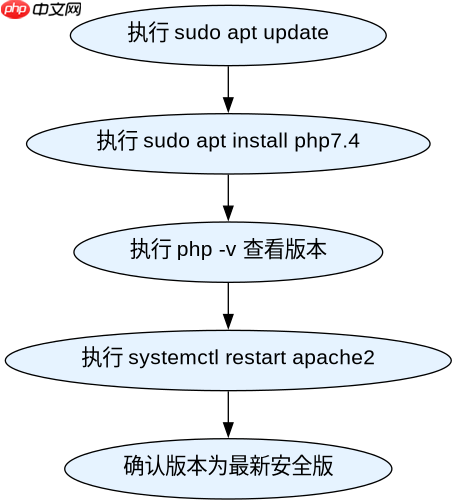
sudo apt update
sudo apt install php7.4
php -v
sudo systemctl restart apache2
上述命令在Ubuntu/Debian系统中执行。`apt update`刷新本地软件包索引,确保能获取最新的补丁版本。`apt install php7.4`会检测已安装的PHP 7.4,若版本低于安全阈值,则自动下载并安装包含CVE修复的新版本。`php -v`用于验证当前运行的PHP版本是否已更新至安全版本。最后`systemctl restart apache2`重启Apache服务,确保Web服务器加载的是新编译的PHP模块。若使用Nginx配合PHP-FPM,则应重启`php7.4-fpm`服务。执行后,通过`php -v`输出的版本号确认是否已包含最新的安全补丁号。
立即学习“PHP免费学习笔记(深入)”;

使用官方Model Context Protocol PHP SDK将PHP应用程序功能暴露为MCP工具、资源和提示,用于代理工作流。
如何从源码编译安装带补丁的PHP 7.4
对于自定义环境或使用非标准包管理器的系统,从源码编译是必要的替代方案。用户需访问PHP官方FTP站点,下载包含最新安全修复的PHP 7.4源代码包。解压后,配置编译选项并执行构建流程,生成带有漏洞修复的二进制文件。此过程允许用户针对特定环境优化配置,但耗时较长且需要处理依赖关系。编译完成后,替换旧的PHP二进制文件或模块,并重启相关服务。
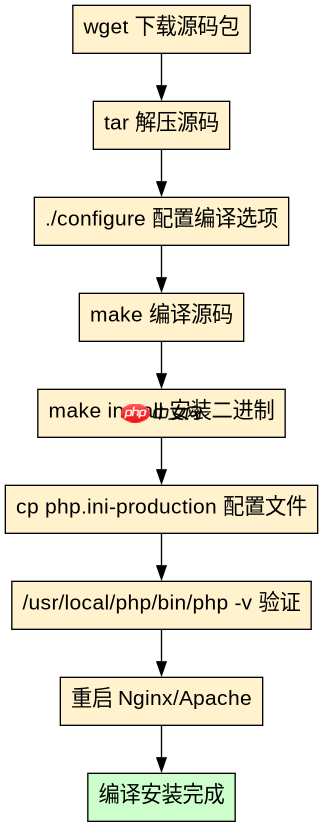
wget https://www.php.net/distributions/php-7.4.33.tar.gz
tar -zxvf php-7.4.33.tar.gz
cd php-7.4.33
./configure --prefix=/usr/local/php --with-config-file-path=/usr/local/php/etc
make
sudo make install
sudo cp php.ini-production /usr/local/php/etc/php.ini
/usr/local/php/bin/php -v
sudo systemctl restart nginx
首先使用`wget`下载指定版本的PHP源码包,版本号需确认为包含最新安全补丁的版本(如7.4.33)。`tar -zxvf`解压源码包,进入目录后执行`./configure`配置编译参数,指定安装路径和配置文件位置。`make`命令开始编译过程,这可能需要几分钟到几十分钟不等,取决于系统性能。`make install`将编译好的文件和库安装到指定目录。接着复制生产环境的配置文件模板`php.ini-production`作为实际配置文件。最后通过`/usr/local/php/bin/php -v`验证新安装的PHP版本是否正确,并重启Nginx(或对应的Web服务器)以加载新的PHP处理器。此方法确保了完全控制编译过程,并能应用所有最新的安全修复。
如何验证PHP 7.4是否已成功修复远程代码执行漏洞
验证补丁是否生效的关键是确认PHP版本已更新至包含修复程序的具体小版本,并检查是否存在已知的漏洞利用特征。用户可以通过命令行查询当前PHP版本,并与官方发布的安全公告进行比对。此外,可以构造特定的测试用例或利用已知漏洞的PoC代码在非生产环境中进行测试,观察是否仍能触发异常行为。若版本正确且测试未触发漏洞,则表明补丁安装成功。建议同时检查PHP配置中是否有不安全的设置,如`allow_url_include`,以增强整体安全性。
















