








在 java 单元测试中测试并发场景,核心做法是使用 `java.util.concurrent` 包下的工具类(如 `countdownlatch`、`cyclicbarrier`)来精确控制线程的启动时机和同步点,配合 `executorservice` 管理线程生命周期,并利用断言库验证最终状态或捕获异常。通过这种方式可以模拟高并发请求、竞态条件或死锁风险,确保代码在多线程环境下的正确性。
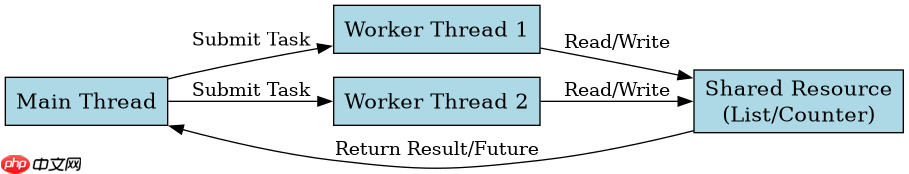
如何确保所有线程同时开始执行以模拟真实并发压力?
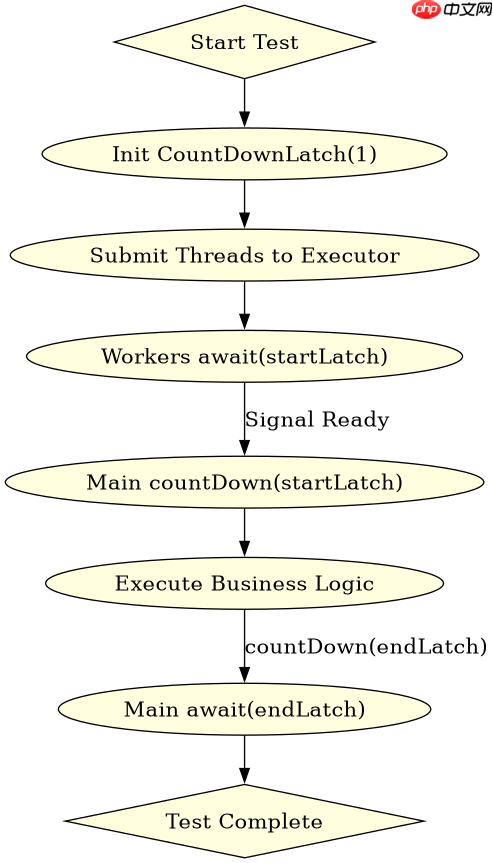
要确保多个线程在同一时刻开始执行,最可靠的方法是使用 `CountDownLatch`。在主线程中创建一个初始计数为线程数量的 `CountDownLatch`,每个工作线程在执行核心逻辑前调用 `await()` 阻塞等待,主线程在所有线程准备就绪后调用 `countDown()` 释放所有阻塞的线程。这种方法能消除线程创建的时间差,使并发冲突更集中地暴露出来。
import java.util.concurrent.CountDownLatch;
import java.util.concurrent.ExecutorService;
import java.util.concurrent.Executors;

public class ConcurrentTest {
    public static void main(String[] args) throws InterruptedException {
        int threadCount = 5;
        CountDownLatch startLatch = new CountDownLatch(1);
        CountDownLatch endLatch = new CountDownLatch(threadCount);
        ExecutorService executor = Executors.newFixedThreadPool(threadCount);

        for (int i = 0; i < threadCount; i++) {
            executor.submit(() -> {
                try {
                    // 等待主线程发出开始信号
                    startLatch.await();
                    // 执行实际业务逻辑
                    doWork(i);
                } catch (InterruptedException e) {
                    Thread.currentThread().interrupt();
                } finally {
                    // 任务完成后计数器减一
                    endLatch.countDown();
                }
            });
        }

        System.out.println("All threads are ready. Starting...");
        // 释放所有线程
        startLatch.countDown();
        // 等待所有线程完成
        endLatch.await();
        executor.shutdown();
        System.out.println("All tasks completed.");
    }

    private static void doWork(int id) {
        System.out.println("Thread " + id + " is working.");
    }
}
上述代码首先创建了用于同步的两个 `CountDownLatch`。`startLatch` 初始值为 1,用于同步启动;`endLatch` 初始值为线程数,用于等待结束。每个提交的 Runnable 任务在 `startLatch.await()` 处阻塞,直到主线程调用 `startLatch.countDown()`。这确保了所有线程几乎在同一微秒级时间点进入 `doWork` 方法。最后通过 `endLatch.await()` 阻塞主线程,直到所有工作线程执行完毕并调用 `countDown()`,从而保证测试主流程不会提前退出。
立即学习“Java免费学习笔记(深入)”;

在代码库出现结构漂移之前,扫描JS或TS代码库中的禁止导入、循环依赖、孤立模块和其他依赖规则违规情况。
如何检测并发操作中的共享资源竞争与数据不一致?
检测共享资源竞争需要结合易变的共享状态和严格的断言。通常的做法是创建一个非线程安全的容器(如普通 `ArrayList` 或简单计数器),让多个线程同时对其进行修改,然后使用 `assertThrows` 或检查最终状态来验证是否发生了竞态条件。如果代码本身没有加锁,预期会抛出 `ConcurrentModificationException` 或得到错误的计数结果;如果加了锁,则应得到一致的结果。这种对比测试能有效验证同步机制的有效性。

import java.util.ArrayList;
import java.util.List;
import java.util.concurrent.CountDownLatch;
import java.util.concurrent.ExecutorService;
import java.util.concurrent.Executors;
import java.util.concurrent.atomic.AtomicInteger;

public class RaceConditionTest {
    private List<String> sharedList = new ArrayList<>();
    private AtomicInteger counter = new AtomicInteger(0);

    public void testRaceCondition() throws InterruptedException {
        int threadCount = 10;
        int iterationsPerThread = 100;
        CountDownLatch latch = new CountDownLatch(1);
        ExecutorService executor = Executors.newFixedThreadPool(threadCount);

        for (int i = 0; i < threadCount; i++) {
            executor.submit(() -> {
                try {
                    latch.await();
                    for (int j = 0; j < iterationsPerThread; j++) {
                        // 非原子操作,容易引发竞争
                        sharedList.add("item-" + Thread.currentThread().getName());
                        counter.incrementAndGet();
                    }
                } catch (InterruptedException e) {
                    Thread.currentThread().interrupt();
                }
            });
        }

        latch.countDown();
        executor.shutdown();
        executor.awaitTermination(1, java.util.concurrent.TimeUnit.SECONDS);

        // 验证:由于未加锁,列表大小可能小于预期,但AtomicInteger是线程安全的
        System.out.println("List size: " + sharedList.size());
        System.out.println("Counter value: " + counter.get());
        // 预期 Counter 为 1000,List size 可能不为 1000
    }
}
该示例展示了如何构造一个典型的竞态条件场景。`sharedList` 是一个普通的 `ArrayList`,其 `add` 操作不是原子的,在多线程环境下可能导致内部数组越界或数据覆盖。`counter` 使用 `AtomicInteger`,其 `incrementAndGet` 是原子操作,因此最终值必定准确。测试运行后,控制台输出的 `Counter value` 应为 1000,而 `List size` 可能小于 1000 或在某些极端情况下抛出异常。开发者可以通过观察这些输出差异,确认代码中哪些部分存在线程安全隐患,并据此引入 `Collections.synchronizedList` 或 `ReentrantLock` 等解决方案。
当并发任务抛出未捕获异常时,如何确保测试不静默失败?
在并发测试中,如果工作线程抛出未捕获的异常,默认情况下该异常会被线程组的 UncaughtExceptionHandler 处理或直接丢弃,导致主线程继续执行并通过测试,造成静默失败。为了避免这种情况,必须显式设置线程工厂或使用 `Future` 对象来获取任务执行结果。通过调用 `Future.get()`,主线程可以重新抛出在工作线程中发生的异常,从而让单元测试框架正确捕获并标记测试失败。
import java.util.concurrent.*;

public class ExceptionHandlingTest {
    public void testExceptionPropagation() throws ExecutionException, InterruptedException {
        ExecutorService executor = Executors.newSingleThreadExecutor();
        Future<String> future = executor.submit(() -> {
            if (true) {
                throw new RuntimeException("Simulated concurrent error");
            }
            return "success";
        });

        try {
            String result = future.get();
            // 如果上面的代码没抛异常,这里会执行
            System.out.println("Result: " + result);
        } catch (ExecutionException e) {
            // 捕获工作线程中的原始异常
            System.out.println("Caught exception: " + e.getCause().getMessage());
            throw e; // 重新抛出以便测试框架识别失败
        } finally {
            executor.shutdown();
        }
    }
}
这段代码演示了如何通过 `Future` 机制捕获并发异常。`executor.submit` 返回一个 `Future` 对象,当调用 `future.get()` 时,如果提交的任务抛出了异常,`get()` 方法会包装该异常并抛出 `ExecutionException`。通过 `e.getCause()` 可以获取原始的 `RuntimeException`。在单元测试中,应当将 `ExecutionException` 重新抛出或转换为测试框架可识别的断言失败,否则测试可能会错误地通过。这种方法确保了任何并发执行期间的错误都能被及时发现和处理。



















