








java 日志接入 splunk 最通用的做法是使用 logback 或 log4j2 的 udp/tcp appender 将日志直接推送到 splunk hec (http event collector) 或 syslog 端口。以 logback 为例,配置 splunkhttplogbackappender 并填入 hec url 和 token,应用启动后日志会自动以 json 格式发送到 splunk 接收端。若使用原生 tcp/udp 发送,需确保日志格式符合 splunk 的解析规则或通过 heavy forwarder 进行转发。

如何配置 Logback 通过 HTTP Event Collector 发送日志
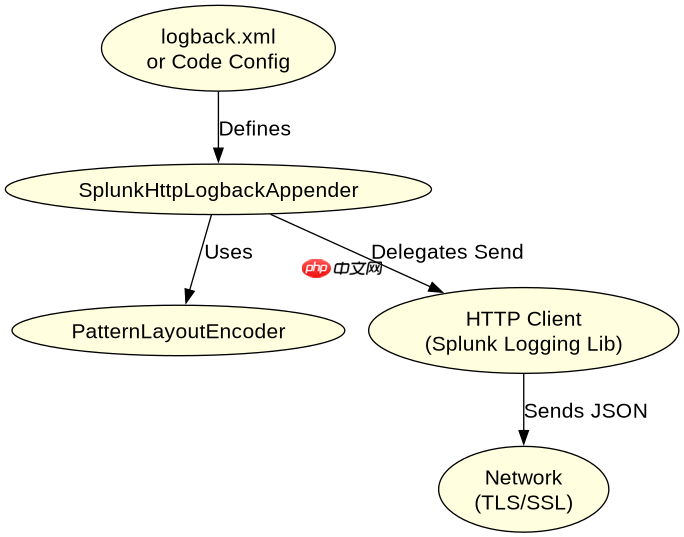
配置 Logback 通过 HEC 发送日志需要引入特定的依赖并在 logback.xml 中定义 Appender。核心步骤是设置 HEC 的接收地址、认证 Token 以及日志格式模板。这种方式无需安装额外的代理软件,但会占用应用的网络带宽和 CPU 资源用于序列化日志。
import ch.qos.logback.classic.encoder.PatternLayoutEncoder;
import com.splunk.logging.HttpEventCollectorSender;
import com.splunk.logging.SplunkHttpLogbackAppender;

// 伪代码展示配置逻辑
public class SplunkConfig {
    public static void setup() {
        // 1. 创建 Appender 实例
        SplunkHttpLogbackAppender appender = new SplunkHttpLogbackAppender();

        // 2. 设置 HEC 端点
        appender.setUrl("https://your-splunk-hec.example.com:8088/services/collector");

        // 3. 设置认证 Token
        appender.setToken("your-hec-token-here");

        // 4. 设置 Source 和 Host 元数据
        appender.setSource("java-app");
        appender.setHost("app-server-01");

        // 5. 配置编码器(可选,HEC 通常自动处理 JSON)
        PatternLayoutEncoder encoder = new PatternLayoutEncoder();
        encoder.setPattern("%d{yyyy-MM-dd HH:mm:ss} [%thread] %-5level %logger{36} - %msg%n");
        encoder.start();
        appender.setEncoder(encoder);

        // 6. 启动 Appender
        appender.start();

        // 7. 绑定到 Logger
        ch.qos.logback.classic.Logger logger = (ch.qos.logback.classic.Logger)
            org.slf4j.LoggerFactory.getLogger("root");
        logger.addAppender(appender);
    }
}
上述代码展示了如何通过编程方式配置 SplunkHttpLogbackAppender。实际项目中,更推荐在 logback.xml 中使用 XML 配置。关键参数包括 url(HEC 接口)、token(认证凭证)和 sourcetype(日志类型标识)。发送失败时,默认行为是丢弃日志,可通过设置 reconnectionDelay 实现重试机制。
立即学习“Java免费学习笔记(深入)”;

在代码库出现结构漂移之前,扫描JS或TS代码库中的禁止导入、循环依赖、孤立模块和其他依赖规则违规情况。
如何使用 Log4j2 集成 Splunk TCP Appender
Log4j2 提供了原生的 SplunkTcpLog4j2Appender 或通过自定义 Socket Appender 实现。相比 HEC,TCP 模式通常由 Splunk Universal Forwarder 监听本地端口,应用只需向 localhost 发送标准日志流。这种方式减轻了应用端的压力,但增加了架构复杂度。配置重点在于指定 Splunk Forwarder 的监听 IP 和端口,并确保日志格式与 Forwarder 的 props.conf 匹配。

import org.apache.logging.log4j.LogManager;
import org.apache.logging.log4j.Logger;
import org.apache.logging.log4j.core.appender.SocketAppender;
import org.apache.logging.log4j.core.config.Configurator;
import org.apache.logging.log4j.core.layout.PatternLayout;

public class Log4j2SplunkExample {
    private static final Logger logger = LogManager.getLogger(Log4j2SplunkExample.class);

    public static void main(String[] args) {
        // 动态配置 Socket Appender 指向 Splunk Forwarder
        String host = "localhost";
        int port = 9997; // Splunk UF 默认监听端口

        PatternLayout layout = PatternLayout.newBuilder()
            .withPattern("%d{yyyy-MM-dd HH:mm:ss} %-5level %logger{36} - %msg%n")
            .build();

        SocketAppender appender = SocketAppender.newBuilder()
            .setName("SplunkTCP")
            .setHostname(host)
            .setPort(port)
            .setLayout(layout)
            .setReconnectDelayMillis(5000)
            .build();

        appender.start();

        // 获取根 Logger 并添加 Appender
        org.apache.logging.log4j.core.Logger rootLogger =
            (org.apache.logging.log4j.core.Logger) LogManager.getRootLogger();
        rootLogger.addAppender(appender, null, null);

        // 测试发送
        logger.info("Test log message sent to Splunk via TCP");
    }
}
该示例演示了使用 Log4j2 的 SocketAppender 将日志发送至本地运行的 Splunk Universal Forwarder。Forwarder 负责将日志转发至 Splunk Indexer。需注意防火墙策略,确保应用服务器能访问 Forwarder 端口。若使用 HEC,则需替换为 HTTP 客户端调用。两种模式的选择取决于运维团队对基础设施的管理偏好。
当 Splunk HEC 返回 403 Forbidden 时如何处理
当 Java 应用尝试通过 HEC 发送日志时,若收到 403 Forbidden 响应,通常意味着 Token 无效、权限不足或网络隔离。首先检查 token 配置是否与 Splunk Web 界面中创建的 HEC Token 完全一致,注意区分大小写和前后空格。其次,确认该 Token 所属的用户角色是否具有 input:hec:write 权限。最后,验证应用服务器的出口 IP 是否在 Splunk 的 whitelist 配置中允许访问 HEC 端口。


















