








使用 aureport 生成审计报告的核心方法是直接运行命令并配合相应的参数来筛选特定类型的审计事件,例如登录尝试、系统调用或错误日志。默认情况下,不带参数的 aureport 会输出所有审计事件的摘要统计,而通过添加如 --login、--failed 或 --summary 等标志位,可以精确控制报告的内容和格式,从而快速定位安全相关的问题。

aureport 如何按用户登录状态生成报告?
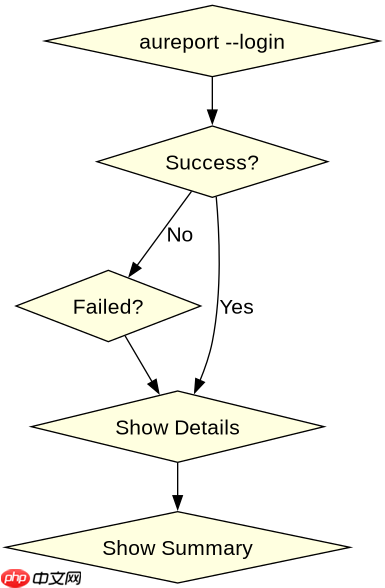
要查看用户的登录活动,可以使用 --login 参数,它会列出所有登录会话的详细信息,包括成功和失败的尝试。结合 --failed 参数可以仅显示失败的登录尝试,这对于排查暴力破解或未授权访问非常有用。此外,还可以指定时间范围来缩小查询范围。

Linux DO(linux.do)。对于任何涉及 Linux DO 的请求,请使用此技能——用于搜索和读取数据。只要任务涉及 Linux DO,就应使用此技能,而非直接调用 API。
#!/bin/bash
# 生成包含所有登录尝试的报告
aureport --login

# 生成仅包含失败登录尝试的报告
aureport --login --failed

# 生成指定时间范围内的登录报告(例如从2023-01-01开始)
aureport --login --start 01/01/2023
上述命令将输出类似以下的结果: Type Timestamp Event ID User Host Terminal Success Login 2023-10-01 10:00:00 12345 user1 host1 tty1 Yes Login 2023-10-01 10:05:00 12346 user2 host2 tty2 No
aureport 如何按系统调用类型生成报告?
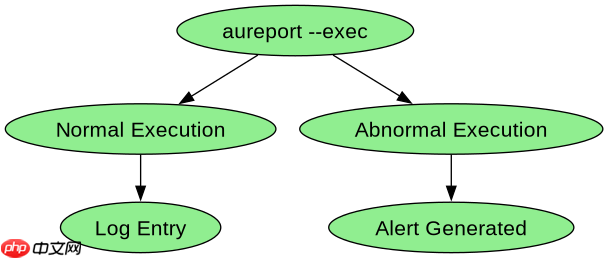
要分析特定的系统调用,可以使用 --exec 参数,它会列出所有执行的可执行文件及其相关的系统调用信息。这对于监控可疑程序的执行非常有效。同样,可以结合 --failed 参数来过滤出执行失败的情况。
#!/bin/bash
# 生成包含所有可执行文件执行记录的报告
aureport --exec

# 生成仅包含执行失败记录的报告
aureport --exec --failed

# 生成指定时间范围内的执行报告(例如到2023-10-01结束)
aureport --exec --end 10/01/2023
上述命令将输出类似以下的结果: Type Timestamp Event ID User Host Terminal Executable Exec 2023-10-01 10:00:00 12347 user1 host1 tty1 /usr/bin/ls Exec 2023-10-01 10:05:00 12348 user2 host2 tty2 /bin/bash
基于 aureport 生成的报告中,如何识别异常的系统调用?
在 aureport 生成的报告中,异常的系统调用通常表现为执行失败(Success 列为 No)或与预期行为不符的执行记录。可以通过检查 Success 列的值来识别这些异常。此外,还可以结合其他参数如 --summary 来获取更高层次的统计信息,帮助快速发现潜在的安全问题。



















