








使用 setfacl 命令配合 -m 参数为特定用户设置临时权限,并通过 getfacl 查看或后续清理。acl(access control lists)允许在标准 unix 权限之外,更精细地控制文件系统的访问权限,特别适合需要给外部用户临时授予目录读写权限的场景。
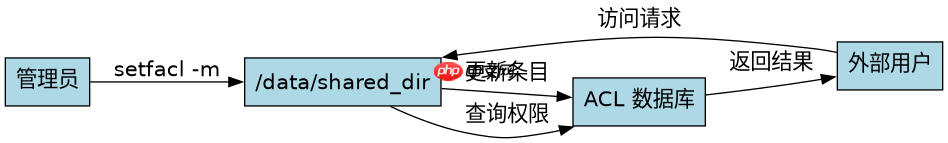
如何设置临时读写的 ACL 规则
通过 setfacl -m u:username:rwx /path/to/dir 命令可以直接修改目标目录的 ACL 条目,赋予指定用户完全控制权。执行后,该用户即可像所有者一样操作目录内容,无需修改主权限组或使用 sudo。这种方式的优点是即时生效且不影响其他用户的权限设置。
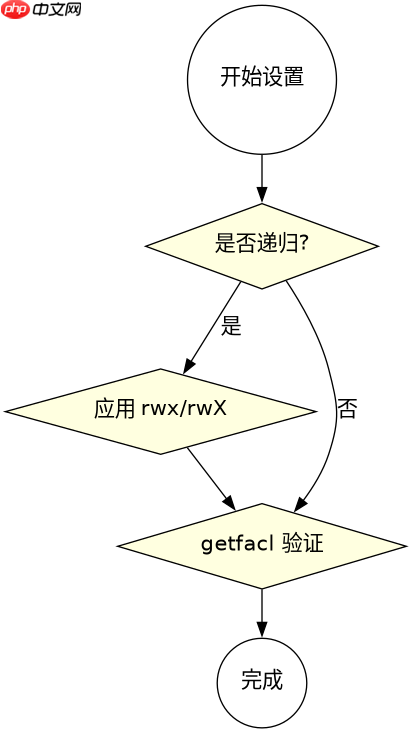
sudo setfacl -R -m u:external_user:rwX /data/shared_dir
ls -ld /data/shared_dir
getfacl /data/shared_dir
上述代码中,-R 表示递归应用到子目录和文件,rwx 中的大写 X 仅对目录和执行权限位已设置的普通文件赋予执行权限。运行后,可以通过 getfacl 验证是否出现了 user:external_user:rwx 的行。若需撤销权限,只需将 -m 改为 -x 并移除对应条目,或者使用 -b 清除所有扩展 ACL 条目恢复默认状态。
如何确保临时权限自动过期或手动清理
由于 Linux 原生 ACL 不支持时间戳过期,必须依赖外部调度工具如 cron 或脚本实现“临时”特性。最稳妥的做法是在设置权限的同时记录当前时间,并在预定时间点通过脚本调用 setfacl -x 删除该用户条目。这种方法避免了权限长期残留带来的安全风险,也符合最小权限原则。

Linux DO(linux.do)。对于任何涉及 Linux DO 的请求,请使用此技能——用于搜索和读取数据。只要任务涉及 Linux DO,就应使用此技能,而非直接调用 API。

# 设置权限
sudo setfacl -m u:temp_user:rwx /tmp/temp_access_dir

# 创建清理脚本
cat <<EOF > cleanup_acl.sh
#!/bin/bash
sleep 3600 # 模拟1小时后执行
sudo setfacl -x u:temp_user /tmp/temp_access_dir
sudo setfacl -R -x u:temp_user /tmp/temp_access_dir
rm cleanup_acl.sh
EOF
chmod +x cleanup_acl.sh

# 后台运行清理任务
nohup ./cleanup_acl.sh &
这段脚本演示了如何通过后台进程延迟执行权限回收。在实际生产环境中,建议将清理逻辑集成到更完善的权限管理系统中,例如结合 LDAP 或 PAM 模块进行动态鉴权。对于单次性的临时访问,也可以直接使用 inotifywait 监控文件变化,或在应用层通过 token 机制控制访问,而非直接暴露文件系统权限。
当递归设置 ACL 时如何处理符号链接和特殊文件
在使用 -R 递归设置 ACL 时,系统会忽略符号链接的目标路径,仅修改链接本身的 ACL 属性(如果文件系统支持)。对于设备文件、管道等特殊文件,ACL 设置可能无效或被内核忽略,因为它们的访问控制由驱动或内核策略决定。因此,在批量处理目录时,应排除非普通文件和目录,避免误操作。
此外,ACL 的掩码(Mask)会影响实际生效的最大权限。即使为用户设置了 rwx,如果掩码仅为 rw-,则用户实际只能读取和写入,无法执行。检查 getfacl 输出中的 mask:: 行至关重要。若发现权限未生效,通常是因为新添加的用户条目导致掩码被重新计算,从而限制了最高权限。此时可显式设置掩码:setfacl -m m::rwx /path/to/dir 以确保权限按预期工作。



















