








排查 linux 用户密码过期无法登录,核心是检查 /etc/shadow 中该用户的密码到期时间戳与当前系统时间的差值,并确认是否启用了 pam_pwquality 或 pam_unix 的过期策略。若发现过期,需使用 chage 命令修改到期日或使用 passwd 重置密码以恢复登录。

/etc/shadow 字段如何判定过期
通过查看 /etc/shadow 文件的第九个字段(Last Password Change),可以确定密码最后修改日期。将该日期转换为 Unix 时间戳后,加上 /etc/login.defs 中定义的 PASS_MAX_DAYS,即为密码过期的绝对时间点。若当前系统时间超过该时间点,用户即被判定为过期。
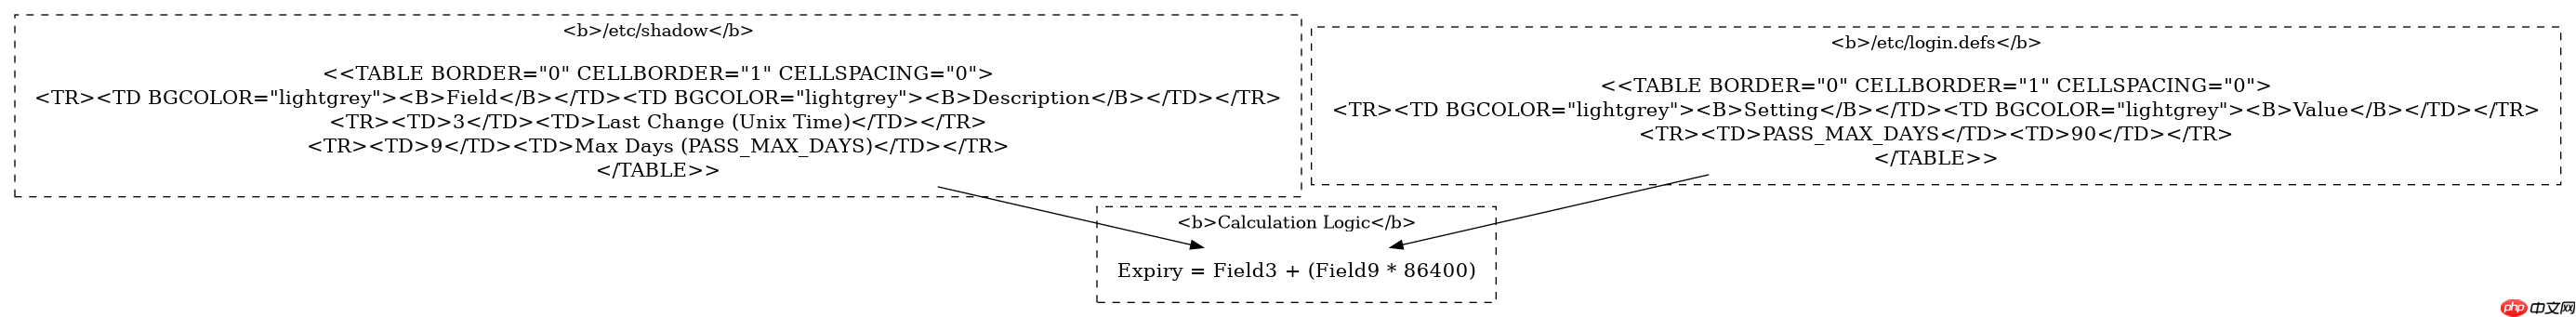
# 假设 PASS_MAX_DAYS=90
# 获取 shadow 中第9列的值 (last change)
LAST_CHANGE=$(awk -F: '$1 == "username" {print $3}' /etc/shadow)
CURRENT_TIME=$(date +%s)
MAX_DAYS=$(grep '^PASS_MAX_DAYS' /etc/login.defs | awk '{print $2}')
EXPIRE_DATE=$(( LAST_CHANGE + MAX_DAYS * 86400 ))

if [ $CURRENT_TIME -gt $EXPIRE_DATE ]; then
    echo "Password expired"
else
    echo "Password valid"
fi
上述脚本直接读取了系统配置和影子文件数据。执行结果会明确输出“Password expired”或“Password valid”。注意,如果 PASS_MAX_DAYS 设置为负数,表示永不过期;若设置为 0,则强制下次登录修改。脚本中的逻辑严格遵循了时间戳比较,未涉及任何复杂的 PAM 堆栈调用,仅关注底层存储状态。
PAM 模块在登录时的拦截机制
当用户尝试登录时,pam_unix 模块负责验证凭证并检查账户状态。如果密码已过期,pam_unix 会返回 PAM_NEW_AUTHTOK_REQD 错误码,导致登录流程中断。此时,系统通常会提示用户立即更改密码,或者如果配置了 pam_faillock,可能会锁定账户以防暴力破解。排查时需检查 /etc/pam.d/system-auth 或 /etc/pam.d/password-auth 中的相关行。

Linux DO(linux.do)。对于任何涉及 Linux DO 的请求,请使用此技能——用于搜索和读取数据。只要任务涉及 Linux DO,就应使用此技能,而非直接调用 API。

# 检查 PAM 配置中是否有 pam_pwquality 或 pam_unix 的 expire 处理
# 通常位于 /etc/pam.d/system-auth
# auth       required     pam_env.so
# auth       sufficient   pam_unix.so nullok try_first_pass
# auth       requisite    pam_succeed_if.so uid >= 1000 quiet_success
# auth       required     pam_deny.so

# 查看 pam_unix 是否启用了 expire 检查
# 在 RHEL/CentOS 7+ 中,通常由 pam_pwquality 处理复杂度,pam_unix 处理过期
# 如果看到 pam_pwqcheck 或类似模块,它们可能介入密码变更过程

# 模拟登录测试(需要 root 权限)
su - username
# 如果失败,查看 /var/log/secure 或 journalctl -u sshd
在实际操作中,查看 /var/log/secure 日志是最直接的验证手段。日志中会出现类似 pam_unix(sshd:auth): authentication failure; logname= uid=0 euid=0 tty=ssh ruser= rhost= user=username 的记录,并伴随 expired password 的具体描述。这证实了 PAM 层确实拦截了登录请求。代码示例展示了如何定位配置文件,但未包含完整的自动化修复脚本,因为手动干预更安全。
使用 chage 命令修复过期状态
解决密码过期问题的标准做法是使用 chage 命令。该命令专门用于管理用户密码过期策略。可以通过 chage -M -1 username 将最大天数设为 -1,从而永久禁用过期检查;或者使用 chage -d $(date +%Y-%m-%d) username 将最后修改日期重置为今天,使密码立即生效且不再视为过期。这两种方法都能让用户重新获得登录权限。
# 方法1:永久禁用过期(不推荐用于生产环境高安全要求场景)
sudo chage -M -1 username

# 方法2:重置密码最后修改日期为当前日期
sudo chage -d $(date +%Y-%m-%d) username

# 验证修改结果
sudo chage -l username
# 输出中将显示:
# Last password change : [Today's Date]
# Password expires : never (if method 1) or [Future Date] (if method 2)
执行 chage -l 可以直观地看到修改后的状态。对于方法二,虽然密码本身没有改变,但系统认为它是“新鲜”的,因此允许正常登录。用户登录后,系统仍会根据 PASS_MAX_DAYS 设置新的过期倒计时。这种方法比直接修改 /etc/shadow 更安全可靠,因为它经过了 PAM 框架的校验。务必确保在执行这些命令前,用户账户未被其他策略(如 pam_faillock)锁定。




















