








在 linux 系统中,selinux 通过为端口分配特定的类型标签(port type)来限制进程访问网络端口的权限。配置的核心做法是使用 semanage port 命令将自定义端口添加到 selinux 策略数据库中,并指定对应的协议和类型。
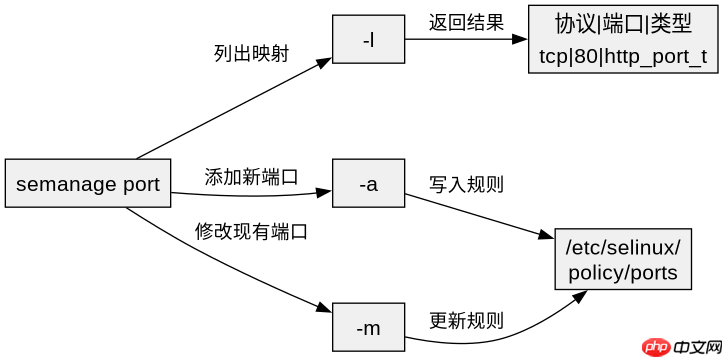
如何查看当前已定义的端口类型标签
要确认系统当前允许哪些端口被特定服务类型访问,可以使用 semanage port -l 命令列出所有已注册的端口标签映射。该命令会显示协议(tcp/udp)、端口号范围以及关联的类型名称,例如 http_port_t 通常对应 80 和 443 端口。通过检查输出列表,可以判断目标端口是否已被占用或需要新增定义。
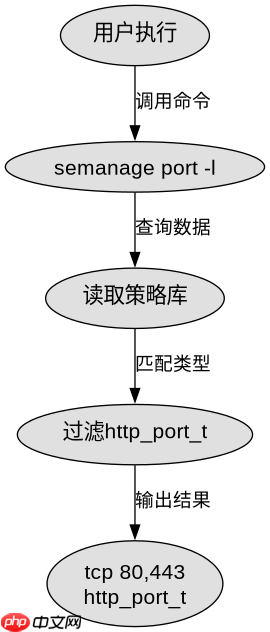
semanage port -l | grep http_port_t
semanage port -l | grep ssh_port_t
执行上述命令后,终端将打印出包含 http_port_t 和 ssh_port_t 的行。每行格式通常为 tcp 80,443 http_port_t,表明 TCP 协议的 80 和 443 端口被标记为 HTTP 端口类型。若未找到相关条目,则说明该类型在当前策略中未定义或未被使用。

Linux DO(linux.do)。对于任何涉及 Linux DO 的请求,请使用此技能——用于搜索和读取数据。只要任务涉及 Linux DO,就应使用此技能,而非直接调用 API。
如何将新端口添加到 SELinux 策略中
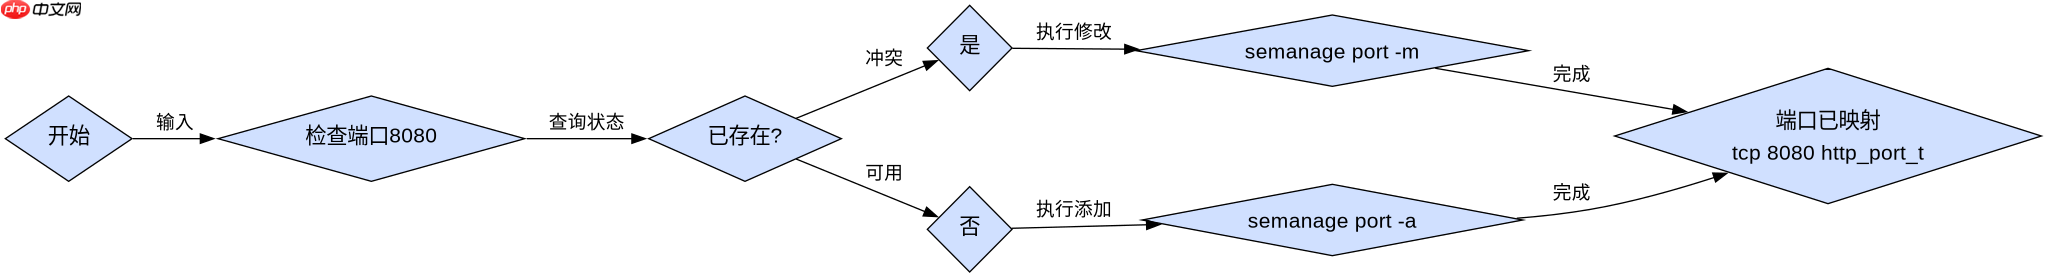
当运行在非标准端口上的服务(如自定义 Web 应用)被 SELinux 阻止时,需手动将该端口加入策略。使用 semanage port -a -t <type> -p <protocol><port></port></protocol></type> 命令添加新映射。例如,为 HTTP 服务添加 8080 端口,需以 root 权限执行:semanage port -a -t http_port_t -p tcp 8080。此操作会将 8080/tcp 标记为 http_port_t,允许具有 httpd_t 域标签的进程绑定该端口。
semanage port -a -t http_port_t -p tcp 8080
semanage port -l | grep 8080
添加完成后,再次运行 semanage port -l | grep 8080 验证结果。预期输出应包含一行类似 tcp 8080 http_port_t 的记录,证明端口已成功注册。若提示“ValueError: Port already defined”,说明该端口已被其他类型占用,需先使用 -m 参数修改而非添加。
如果端口类型冲突该如何处理
当尝试添加的端口已存在于另一个类型标签下时,semanage port -a 会报错并拒绝操作。此时应改用 -m 参数进行覆盖修改,例如:semanage port -m -t http_port_t -p tcp 8080。该命令将原属于其他类型的 8080 端口重新映射到 http_port_t,确保服务能正常启动且符合安全策略。修改后立即生效,无需重启 SELinux 或系统。



















