








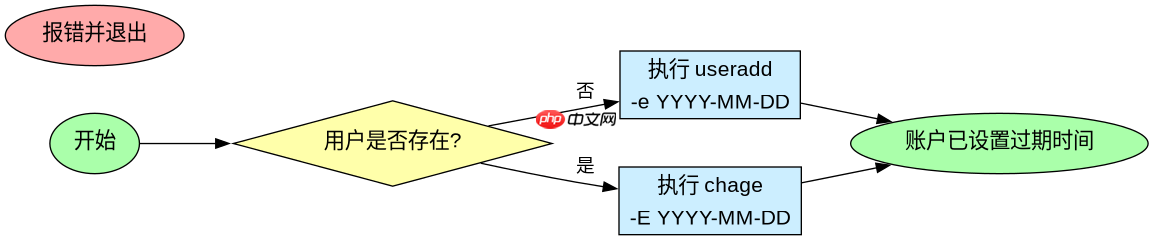
linux 用户设置账户过期时间主要通过 useradd 创建时指定 -e 参数,或使用 chage 命令修改已有用户的到期日。该日期格式为 yyyy-mm-dd,到达该日期后系统将禁止该用户登录。
useradd 创建新用户时如何设置过期时间
在创建新账户时,直接使用 useradd -e YYYY-MM-DD username 即可一次性完成用户创建与过期时间设定。系统会在用户首次登录时检查密码有效期,若已过期则强制要求修改密码或拒绝访问。
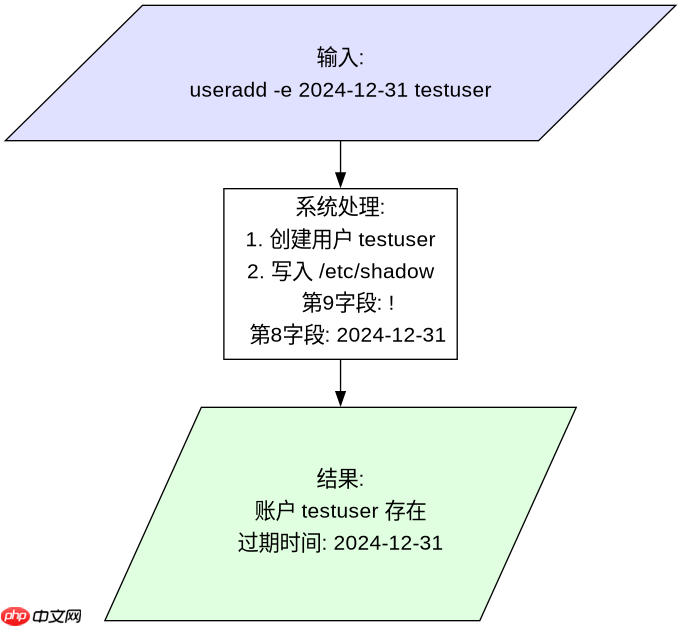
useradd -e 2024-12-31 testuser
passwd testuser
上述命令先创建 testuser 并设定其账户在 2024 年 12 月 31 日过期,随后通过 passwd 设置初始密码。执行 chage -l testuser 可查看当前配置,其中 “Account expires” 字段应显示设定的日期。若在该日期之后尝试登录,SSH 或本地终端将返回 “Your account has expired” 错误。
chage 修改现有用户过期时间的具体操作
对于已存在的用户,使用 chage -E YYYY-MM-DD username 可更新其账户过期时间。此操作即时生效,无需重启服务或重新登录。若需取消过期限制,可设为空字符串或 never。


chage -E 2025-06-30 testuser
chage -l testuser
运行 chage -E 2025-06-30 testuser 将 testuser 的过期时间延至 2025 年 6 月 30 日。接着用 chage -l testuser 验证结果,确认 “Account expires” 字段已更新。若希望永久不过期,执行 chage -E "" testuser 或 chage -E never testuser,系统将移除到期限制。
账户过期后系统返回的具体错误信息是什么
当用户登录时间超过设定的 -e 日期后,PAM 模块会拦截认证请求,并在终端或日志中输出明确提示。不同登录方式(如 SSH、控制台)显示的文本略有差异,但核心内容一致。
login: testuser
Password:
Last login: Mon Jan 1 12:00:00 2024 from 192.168.1.100
Your account has expired. Please contact your system administrator.
Connection closed by remote host.
以上为 SSH 登录时的典型输出。系统在验证密码通过后,由 pam_unix 和 pam_time 联合检查账户状态,发现已过期则主动关闭连接。若使用本地 TTY 登录,屏幕会显示 “Account expired” 并退回登录提示符。管理员可通过 /var/log/secure 或 journalctl -u sshd 查看相关审计记录,确认是账户过期而非密码错误导致的拒绝。




















