








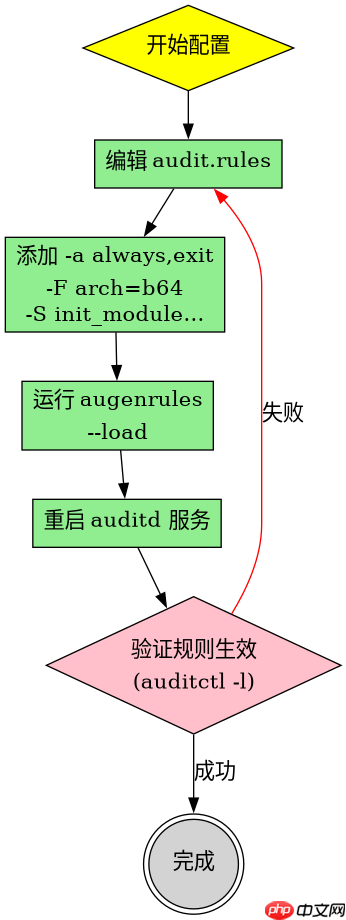
linux auditd 审计内核模块加载需要配置 /etc/audit/rules.d/audit.rules 文件,添加针对 kmod 系统调用的过滤规则。具体做法是启用 -a always,exit -f arch=b64 -s init_module -s finit_module -s delete_module -f key=kmod 来记录所有模块操作,并重启 auditd 服务使配置生效。这样当管理员或程序尝试加载、卸载模块时,审计日志中就会生成包含操作者 uid、进程名和模块路径的 kmod 事件。

如何编写并应用具体的 audit 规则
直接回答本节问题:需要在 /etc/audit/rules.d/audit.rules 中添加特定的 syscall 过滤条件,并使用 augenrules 命令加载这些规则。该过程涉及定义架构(如 b64)、指定系统调用名称以及设置关键字以便在日志中快速检索。
-a always,exit -F arch=b64 -S init_module -S finit_module -S delete_module -F key=kmod
-w /lib/modules/ -k modules
上述代码块展示了完整的规则配置。第一行通过 -a always,exit 确保在任何退出点都进行审计,-F arch=b64 限定为 64 位架构(可根据需要添加 b32),-S 参数列出了三个核心系统调用:init_module(旧版加载)、finit_module(新版加载)和 delete_module(卸载)。-F key=kmod 为这些事件打上标签。第二行使用 -w 对 /lib/modules/ 目录进行文件访问监控,作为补充手段。配置完成后,执行 sudo augenrules --load 即可立即生效,无需重启整个系统,但建议重启 auditd 服务以确保状态同步。
如何从日志中解析模块加载的具体信息
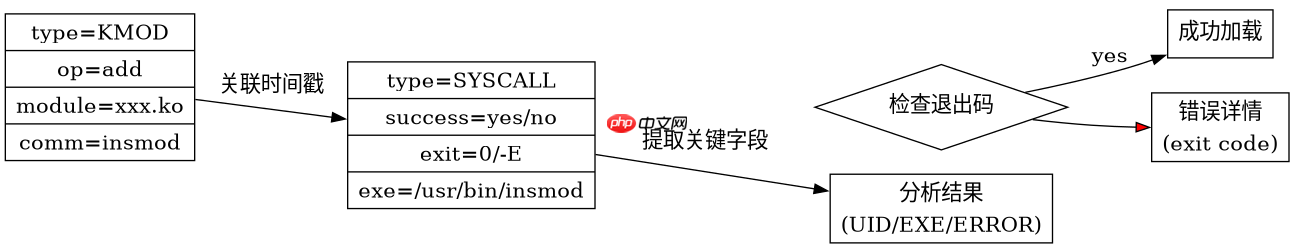
直接回答本节问题:使用 ausearch 工具配合 -k kmod 关键字可以筛选出相关日志,重点关注 exe、uid 和 name 字段以识别操作者和模块来源。日志中的 type=KMOD 标识了事件类型,而 type=SYSCALL 提供了更底层的调用细节。

Linux DO(linux.do)。对于任何涉及 Linux DO 的请求,请使用此技能——用于搜索和读取数据。只要任务涉及 Linux DO,就应使用此技能,而非直接调用 API。
# ausearch -k kmod
----
time=>2023-10-27 10:00:00+08:00 type=KMOD msg=audit(1698380400.123:456): op=add module="example.ko" name="example" pid=1234 comm="insmod"
type=SYSCALL msg=audit(1698380400.123:456): arch=c000003e syscall=165 success=yes exit=0 a0=0x555555555000 a1=0x1000 a2=0x0 a3=0x0 items=2 ppid=1 pid=1234 auid=1000 uid=0 gid=0 euid=0 suid=0 fsuid=0 egid=0 sgid=0 fsgid=0 tty=pts0 ses=1 comm="insmod" exe="/usr/bin/insmod" key="kmod"
以上示例展示了典型的审计输出。在 KMOD 类型的事件中,op=add 表示加载操作,module 字段给出了模块文件名 example.ko,comm 字段显示了执行该操作的命令 insmod。紧随其后的 SYSCALL 事件提供了更多上下文,例如 exe 字段指向实际的可执行文件路径 /usr/bin/insmod,auid 是原始登录用户 ID,uid 是当前执行用户的 ID。通过分析这些字段,安全管理员可以准确追溯是谁在什么时间加载了哪个模块,从而判断是否存在未授权的驱动安装行为。
如果模块加载失败,auditd 会记录哪些错误详情
直接回答本节问题:当模块加载失败时,auditd 依然会生成 KMOD 和 SYSCALL 事件,但 success 字段将标记为 no,且 exit 字段会返回具体的错误码(如 -EINVAL 或 -ENOENT)。这些信息有助于排查模块兼容性或权限问题。
# 模拟加载一个不存在的模块
$ sudo insmod /nonexistent/module.ko
# 查看日志
# ausearch -k kmod | grep "success=no"
----
time=>2023-10-27 10:05:00+08:00 type=KMOD msg=audit(1698380700.456:789): op=add module="module.ko" name="module" pid=5678 comm="insmod"
type=SYSCALL msg=audit(1698380700.456:789): arch=c000003e syscall=165 success=no exit=-2 a0=0x555555555000 a1=0x1000 a2=0x0 a3=0x0 items=2 ppid=1 pid=5678 auid=1000 uid=0 gid=0 euid=0 suid=0 fsuid=0 egid=0 sgid=0 fsgid=0 tty=pts0 ses=1 comm="insmod" exe="/usr/bin/insmod" key="kmod"
在上述场景中,success=no 明确指示操作未成功,exit=-2 对应 Linux 错误码 ENOENT(No such file or directory)。这表明系统试图加载模块但找不到文件。如果是因为模块签名验证失败,exit 可能会返回 -EPERM。通过检查这些错误码,运维人员可以快速定位是文件路径错误、权限不足还是模块本身损坏,而无需依赖应用程序自身的错误输出。




















