








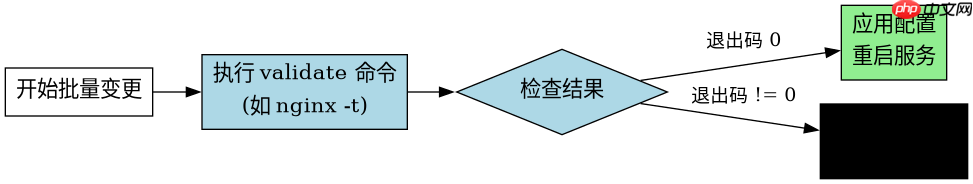
ansible 批量变更验证配置文件语法的核心做法是调用 ansible-config dump 或模块的 --check 模式,结合 validate 参数执行预检。在修改配置前,使用 validate 指定校验命令(如 /usr/sbin/nginx -t -c %s),ansible 会在应用变更前运行该命令并拦截错误。若需全量验证,可先对目标主机执行 ansible all -m command -a "nginx -t" --check 模拟运行,确保无语法错误后再提交变更。
如何为特定服务配置语法校验规则
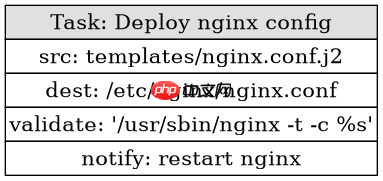
针对具体服务(如 Nginx、Apache 或 SSH),需在对应的 Ansible 模块中通过 validate 参数传入系统级的语法检查命令。例如,使用 template 或 copy 模块时,设置 validate: '/usr/sbin/nginx -t -c %s',其中 %s 会被替换为生成的临时配置文件路径。这样即使文件写入成功,若语法有误,任务也会失败回滚,防止错误配置生效。
---
- hosts: webservers
  tasks:
    - name: Deploy nginx config with validation
      template:
        src: templates/nginx.conf.j2
        dest: /etc/nginx/nginx.conf
        validate: '/usr/sbin/nginx -t -c %s'
      notify: restart nginx
  handlers:
    - name: restart nginx
      service:
        name: nginx
state: restarted上述代码中,validate 参数确保了配置文件的原子性。如果 nginx -t 返回非零退出码,Ansible 将自动删除临时文件并标记任务失败,不会触发后续的 restart nginx 处理程序。这种机制适用于所有支持 validate 参数的模块,包括 lineinfile 和 blockinfile。

使用ydata-profiling(前身为pandas-profiling)生成全面的数据质量报告,包含相关性分析、缺失值模式和基数检测。导出交互式HTML仪表板和JSON摘要。
如何在批量变更前进行全局语法预检
在执行大规模配置变更前,建议先对所有目标主机执行一次只读模式的语法检查。可以使用 command 或 shell 模块配合 --check 标志,或者直接使用 ansible CLI 的 --check 选项来模拟整个 Playbook 的执行过程。这种方式能提前发现因变量缺失、模板渲染错误或依赖冲突导致的潜在问题,避免在生产环境中引发连锁故障。

# 模拟运行整个 Playbook,不实际修改任何文件
ansible-playbook site.yml --check --diff

# 单独对一组主机执行语法检查
ansible webservers -m command -a "nginx -t" --limit production
通过 --check 模式,Ansible 会加载所有变量和模板,但不会将结果写入磁盘或重启服务。结合 --diff 可以查看预期的变更内容。对于不支持 validate 参数的场景,这种预检方式是唯一的安全保障。执行后,若输出中包含 changed=0 且无错误信息,则说明当前配置状态符合预期,可以安全地进行实际部署。
当 validate 参数中的命令返回非零退出码时会发生什么
当 validate 参数指定的命令(如 nginx -t)返回非零退出码时,Ansible 会立即终止当前任务并标记为失败。此时,已写入的目标文件会被自动删除,恢复到变更前的状态,确保系统不会加载错误的配置。同时,Playbook 的执行流程会根据 ignore_errors 或 failed_when 的设置决定是继续执行后续任务还是中断整个 Play。默认情况下,单个任务失败会导致 Play 在该主机上停止,但不会影响其他主机的执行。
























