








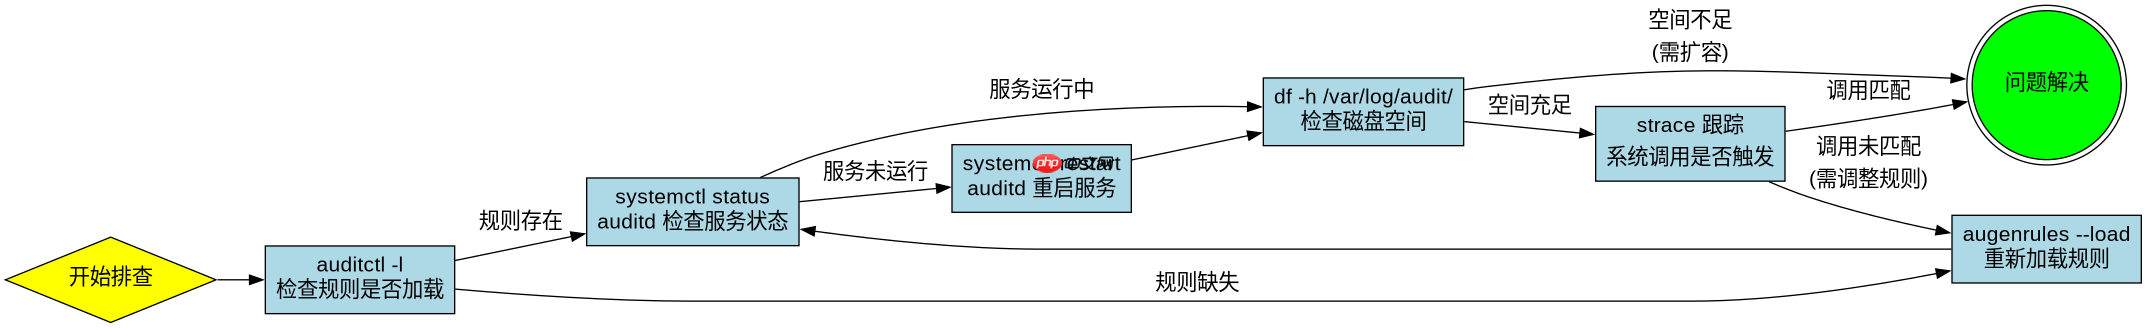
排查 linux auditd 规则未生效,核心是确认规则已加载、服务状态正常且触发条件匹配。首先检查 auditctl -l 是否列出目标规则,若缺失需通过 /etc/audit/rules.d/ 目录重新加载;其次验证 auditd 守护进程处于运行状态,否则内核无法记录审计事件;最后确认操作触发的系统调用与规则中的 -s 或 -k 关键字完全一致,且未被其他规则拦截或过滤。
如何确认当前内核中已加载的审计规则列表
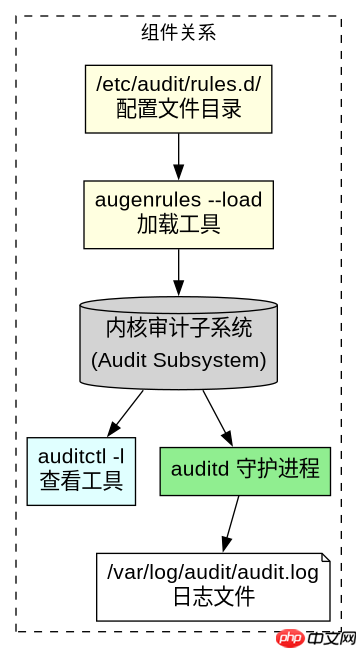
使用 auditctl -l 命令可以直接查看当前内核审计子系统(Audit Subsystem)中实际生效的规则集合。如果该命令输出为空或未包含你预期的规则,说明规则并未成功加载到内核中。这通常是因为 auditd 服务启动时未能正确解析配置文件,或者手动添加的规则未持久化。要解决这个问题,需要检查 /etc/audit/rules.d/ 目录下的配置文件语法是否正确,并使用 augenrules --load 或重启 auditd 服务来强制重新加载规则集。
# 查看当前生效规则
sudo auditctl -l

# 如果规则缺失,尝试重新加载配置
sudo augenrules --load

# 或者重启服务以应用 /etc/audit/rules.d/ 下的所有规则
sudo systemctl restart auditd

# 验证规则是否已存在
sudo auditctl -w /etc/passwd -p wa -k identity_change
上述代码展示了从检查现状到修复规则的完整流程。执行 auditctl -l 后,若发现缺少针对 /etc/passwd 写入操作的监控规则,应立即使用 augenrules --load 重新读取 /etc/audit/rules.d/ 中的所有 .rules 文件。加载完成后,再次运行 auditctl -l 应能看到新加入的 -w /etc/passwd -p wa -k identity_change 规则。注意,auditctl 直接添加的规则在重启后会丢失,因此生产环境中应始终通过配置文件管理规则。
为什么操作触发了系统调用但 audit.log 中没有对应记录
当确认规则已加载但仍无日志记录时,问题通常出在 auditd 守护进程的状态、磁盘空间或规则优先级冲突上。首先,必须确保 auditd 服务正在运行,因为内核只负责生成审计消息,而由 auditd 负责将其写入磁盘。如果服务停止,消息会堆积在内核缓冲区直至溢出导致丢弃。其次,检查 /var/log/audit/audit.log 所在分区是否有足够空间,以及 auditd.conf 中的 max_log_file 和 num_logs 设置是否合理。此外,还需考虑是否存在更具体的规则覆盖了通用规则,或者操作的用户权限不足以触发某些敏感事件的审计。

# 检查 auditd 服务状态
sudo systemctl status auditd

# 检查日志文件大小和磁盘空间
df -h /var/log/audit/
ls -lh /var/log/audit/audit.log

# 查看 auditd 配置中的日志轮转设置
grep -E 'max_log_file|num_logs' /etc/audit/auditd.conf

# 模拟触发一个被监控的操作并立即检查日志
touch /tmp/test_audit_file
sudo tail -n 20 /var/log/audit/audit.log | grep test_audit_file
这段代码用于诊断日志缺失的根本原因。通过 systemctl status auditd 确认服务活跃,若发现服务 inactive 或 failed,则需先启动它。接着检查磁盘空间,避免因日志满导致写入失败。最后,通过创建一个临时文件并立即搜索日志,验证规则是否真正生效。如果 tail 命令返回空结果,但 auditctl -l 显示规则存在,可能需要检查 /etc/audit/auditd.conf 中的 <code>log_format 或 flush 策略,确保日志能实时或定期刷新到磁盘。同时,使用 aureport 工具可以快速汇总审计事件,帮助定位特定时间段的异常。
基于 /etc/shadow 文件访问规则的具体排查步骤
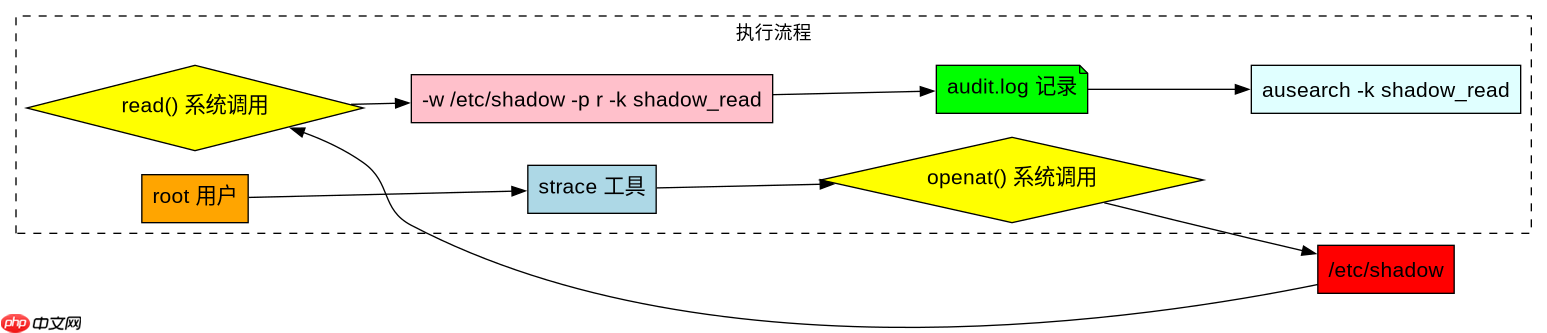
针对 /etc/shadow 文件的访问监控,常因权限不足或规则类型错误导致失效。例如,若希望监控对 /etc/shadow 的读取操作,需确保规则中包含 -r 权限标志,且用户具有足够的权限触发审计。由于 /etc/shadow 仅 root 可读写,普通用户尝试读取时会因权限拒绝而无法触发审计,除非规则设置为监控所有用户的访问尝试。此外,需检查 auditd 是否启用了 always 动作,以确保即使没有匹配的事件也记录上下文信息。若规则已正确配置但仍无日志,可尝试使用 strace 跟踪目标进程的系统调用,确认其是否确实调用了 openat 或 read 等受监控的系统调用。
# 添加对 /etc/shadow 读取的监控规则
sudo auditctl -w /etc/shadow -p r -k shadow_read

# 验证规则是否加载
sudo auditctl -l | grep shadow

# 使用 strace 模拟 root 用户读取 shadow 文件
sudo strace -e openat,read cat /etc/shadow > /dev/null 2>&1

# 检查审计日志中是否有相关记录
sudo ausearch -k shadow_read

# 清理测试规则
sudo auditctl -D -k shadow_read
此代码段演示了针对 /etc/shadow 读取行为的专项排查。首先通过 auditctl -w /etc/shadow -p r -k shadow_read 添加规则,并使用 grep 确认其已加载。接着,利用 strace 模拟 root 用户读取 /etc/shadow,这一步至关重要,因为它能绕过部分权限限制并明确展示系统调用路径。随后,使用 ausearch -k shadow_read 查询审计日志,若返回结果,则证明规则生效;若为空,则需进一步检查 auditd 的过滤规则或内核版本兼容性。最后,记得清理测试规则以保持系统整洁。整个过程强调了从规则加载、触发模拟到日志验证的闭环排查方法。




















