








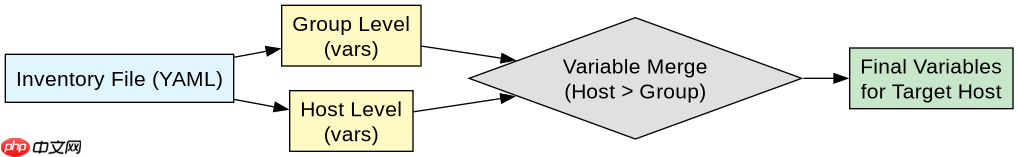
在 ansible 中配置主机变量和组变量,最直接的方式是使用 yaml 格式的 inventory 文件。你需要在文件中定义主机组,并在组或主机层级下通过 vars 键值对来指定变量。ansible 会按照“主机变量 > 组变量”的优先级合并这些配置,确保每个目标主机都能获取到正确的参数。
如何在一个文件中同时定义组和主机变量
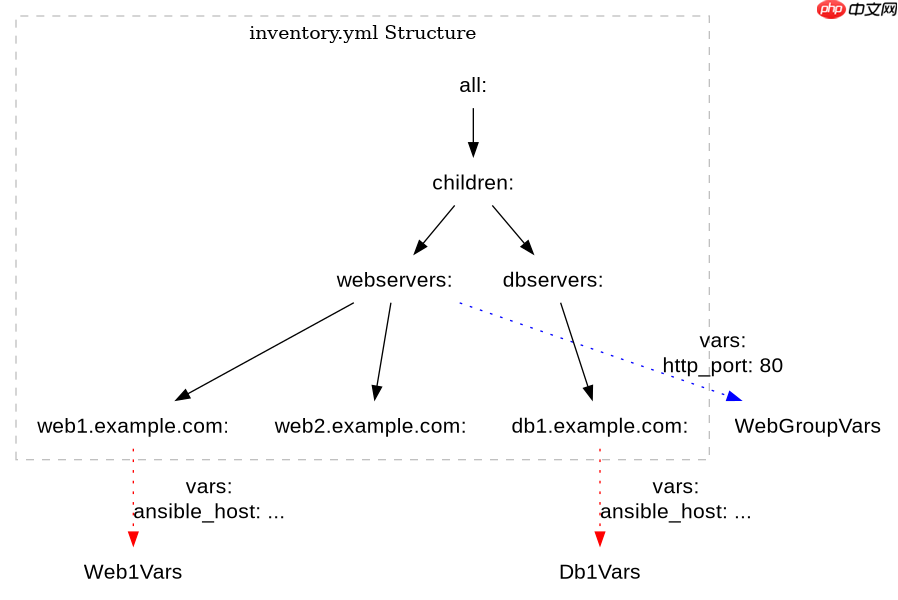
要在单个 inventory.yml 文件中同时管理组和主机变量,只需在对应的层级下嵌套 vars 块。例如,你可以为整个 webservers 组设置一个通用的 http_port,然后在具体的主机节点下覆盖该端口或添加特定的 ansible_host。这种结构让配置文件既紧凑又清晰。
all:
  children:
    webservers:
      vars:
        http_port: 80
        ansible_user: deploy
      hosts:
        web1.example.com:
          vars:
            ansible_host: 192.168.1.10
            app_env: production
        web2.example.com:
          vars:
            ansible_host: 192.168.1.11
            app_env: staging
    dbservers:
      vars:
        db_port: 5432
      hosts:
        db1.example.com:
          vars:
            ansible_host: 192.168.1.20
运行 ansible-inventory -i inventory.yml --list 可以验证输出。你会发现 web1 拥有 http_port: 80(来自组)和 app_env: production(来自主机),而 db1 只有 db_port: 5432。
主机变量如何覆盖同名的组变量
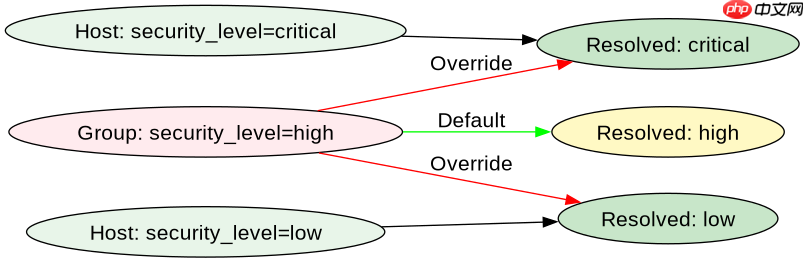
当主机和组定义了同名变量时,主机变量的优先级更高,会直接覆盖组变量。这是 Ansible 处理变量冲突的核心规则。在实际操作中,这意味着你可以在组级别定义默认的安全策略或网络配置,而在特定主机上针对特殊情况(如测试环境或特殊硬件)进行微调。
all:
  children:
    servers:
      vars:
        security_level: high
        backup_schedule: daily
      hosts:
        prod-server-1:
          vars:
            security_level: critical
            backup_schedule: hourly
        dev-server-1:
          vars:
            security_level: low
            backup_schedule: weekly
在这个例子中,prod-server-1 的 security_level 是 critical,而不是组的 high。如果你使用 debug 模块打印变量,它会显示最终生效的值。这种覆盖机制允许你保持配置的 DRY(Don't Repeat Yourself)原则,同时保留必要的灵活性。
基于 ansible_host 解析失败的具体排查方法
如果在执行 Playbook 时发现主机无法连接,通常是因为 ansible_host 变量未正确解析或网络不通。要排查这个问题,首先检查 Inventory 文件中该主机的 ansible_host 是否指向了正确的 IP 地址。其次,确认 SSH 密钥或密码认证是否在该主机变量中正确配置。最后,使用 ansible -m ping 命令测试连通性,如果返回 UNREACHABLE,则重点检查防火墙或 DNS 解析。























