








在 linux 系统中,acl(访问控制列表)本身并不直接提供“禁止删除”的权限位,因为删除操作受目录的写权限和父目录的写权限控制。要实现限制目录下文件删除的目的,最可靠的方法是使用 chattr +i 将文件或目录设置为不可变状态,或者通过挂载选项 nodiratime 配合特定的文件系统特性来实现更细粒度的控制。如果必须使用 acl,可以通过移除用户或组对目录的 w(写)和 x(执行)权限来间接阻止删除,但这会影响所有写入操作。对于需要精细控制“只读但可创建新文件”的场景,通常结合 sticky bit 和 acl 来实现。

如何通过 ACL 移除目录写权限以阻止删除
要阻止特定用户删除目录下的文件,最直接的方法是撤销该用户对目标目录的 w(写)和 x(执行)权限。在 POSIX ACL 中,删除文件需要目录的写权限。因此,使用 setfacl -m u:username:-wx 或类似命令可以限制用户的操作。需要注意的是,这也会阻止用户在该目录下创建新文件或修改现有文件内容。
sudo setfacl -m u:john:-r-x /path/to/directory
# 这将允许 john 读取和执行,但不能写入或删除
上述命令将用户 john 对 /path/to/directory 的权限设置为仅读取和执行。由于缺少写权限,john 无法删除该目录下的任何文件,也无法创建新文件。如果希望保留其他用户的正常操作,只需针对特定用户设置 ACL 即可。默认情况下,目录的 default ACL 会继承给新创建的文件,但删除权限主要由目录本身的 ACL 决定。
如何结合 Sticky Bit 和 ACL 实现更安全的限制
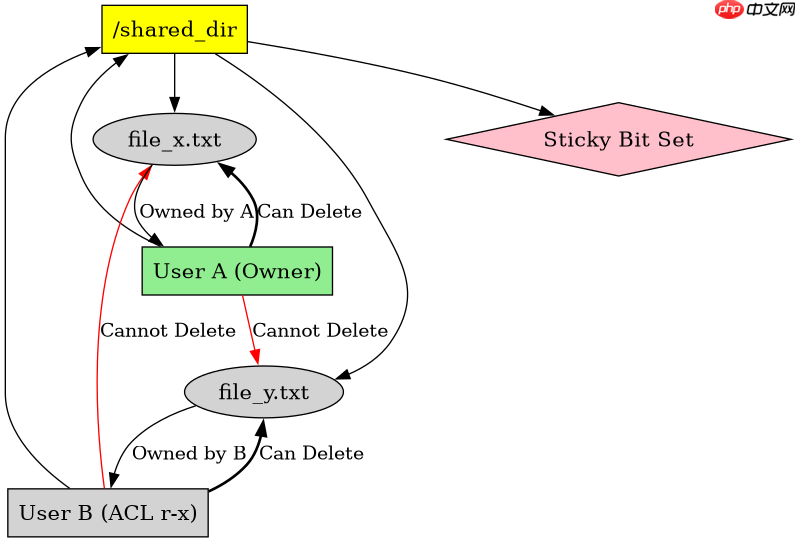
当目录中存在多个用户时,仅靠 ACL 移除写权限可能过于严格。Linux 提供了 Sticky Bit(粘滞位)作为补充机制。当目录设置了 Sticky Bit 后,只有文件的所有者、目录的所有者或 root 用户才能删除或重命名该目录下的文件。结合 ACL,可以为特定用户授予 r-x 权限,同时利用 Sticky Bit 防止非所有者删除文件。

sudo chmod +t /path/to/directory
sudo setfacl -m u:jane:r-x /path/to/directory
# jane 只能读取,不能删除,即使她有写权限(如果有的话)
首先,通过 chmod +t 设置粘滞位,确保只有文件所有者能删除文件。然后,通过 setfacl 为 jane 设置 r-x 权限,这样她只能读取目录内容和执行(如果是目录),但不能删除文件。这种组合方式在共享目录中非常常见,既保证了数据的可读性,又防止了误删或恶意删除。
为什么 chattr +i 是更彻底的防删除方案
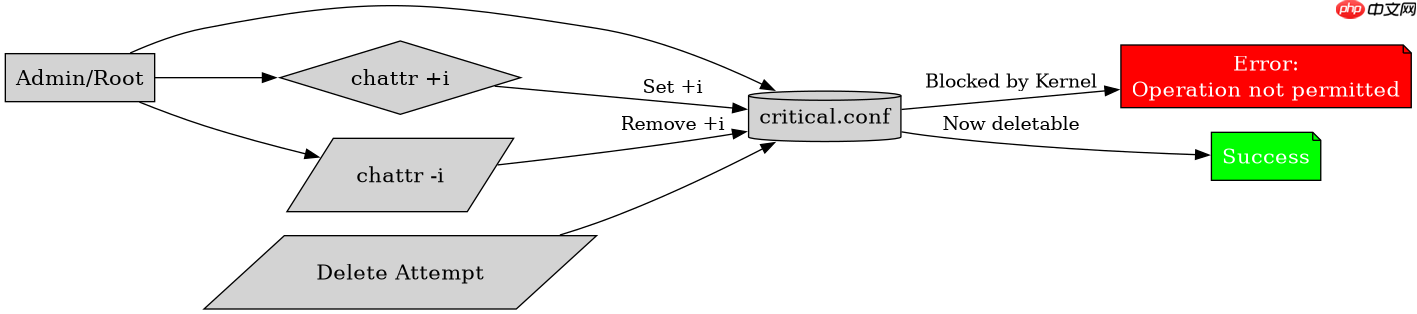
虽然 ACL 可以提供灵活的权限控制,但在某些高安全要求场景下,chattr +i 是更彻底的选择。该命令将文件或目录设置为“不可变”(immutable)状态,即使是 root 用户也无法删除或修改,直到显式移除该属性。这对于保护关键配置文件或日志文件非常有效。
sudo chattr +i /path/to/file_or_directory
# 此时任何尝试删除或修改的操作都会失败
lsattr /path/to/file_or_directory
# i 表示 immutable 属性已设置
使用 chattr +i 后,任何试图删除或修改该文件的操作都会返回 Operation not permitted 错误。要恢复操作权限,需先执行 sudo chattr -i /path/to/file_or_directory。这种方法不依赖于 ACL 的复杂性,而是通过内核级的属性标志来实现强制保护,适用于需要绝对防删除的场景。




















