








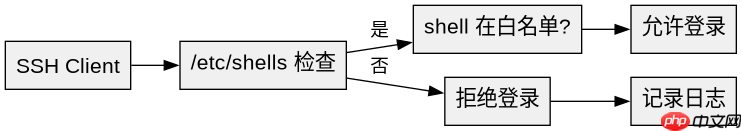
linux 系统主要通过 /etc/shells 文件来限制可登录的 shell,该文件列出了允许用户通过 login、ssh 等远程服务启动的有效 shell 路径。当用户尝试登录时,pam(pluggable authentication modules)模块会检查请求的 shell 是否存在于该文件中,若不在则拒绝登录。此外,管理员还可以结合 /etc/passwd 中的默认 shell 设置以及 pam 配置进一步细化控制。
如何修改 /etc/shells 以添加或移除 shell
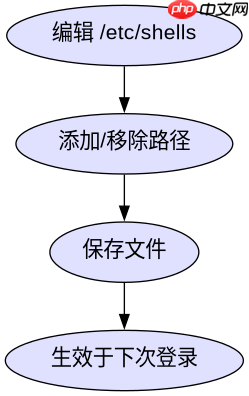
要限制或允许特定 shell,只需编辑 /etc/shells 文件,确保其中只包含你希望允许的路径。例如,如果只想允许 /bin/bash 和 /bin/zsh,则删除其他行并添加这两项。修改后,任何未在此列表中的 shell 将无法用于远程登录,但本地终端仍可能直接执行它们(取决于具体配置)。
# 示例:/etc/shells 内容
/bin/bash
/bin/zsh
# /bin/sh 通常指向 bash 或 dash,需根据系统确认
# /usr/bin/fish  # 如果不想允许 fish,注释掉或删除此行
上述操作后,使用 ssh user@host 登录时,若用户指定了未在 /etc/shells 中的 shell(如 /usr/bin/fish),将被拒绝。注意:/bin/sh 的行为因发行版而异,Debian/Ubuntu 中它通常链接到 dash,而 RHEL/CentOS 中链接到 bash。因此,在 /etc/shells 中明确列出 /bin/sh 或其实际目标路径是关键。

PAM 如何验证 shell 合法性
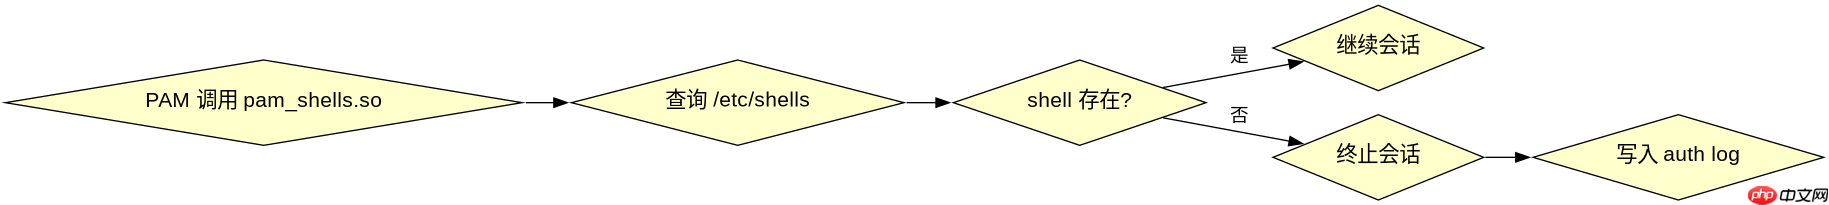
PAM 的 pam_shells.so 模块负责在登录过程中校验 shell 是否在 /etc/shells 中定义。该模块通常在 /etc/pam.d/sshd 或 /etc/pam.d/login 中启用。若未显式禁用,大多数现代 Linux 发行版默认启用此检查。你可以查看 PAM 配置文件确认是否包含类似 session required pam_shells.so 的行。若该行存在,则每次登录都会触发 shell 合法性检查。
# /etc/pam.d/sshd 中的相关行
session    required     pam_shells.so
若你希望临时绕过此限制(例如调试),可注释掉该行,但生产环境中不建议这样做。另一种方法是使用 usermod -s /bin/false username 将用户默认 shell 设为 /bin/false,这会强制用户无法获得交互式 shell,但这属于用户级策略,而非全局 shell 白名单机制。
当用户尝试使用未列入 /etc/shells 的 shell 时会发生什么
若用户通过 SSH 登录并指定一个未在 /etc/shells 中的 shell(如 /usr/bin/csh),系统将返回错误并拒绝登录。具体行为取决于 PAM 配置:默认情况下,pam_shells.so 会终止会话并记录日志。例如,在 /var/log/auth.log 或 /var/log/secure 中可见类似 “pam_shells: user not allowed” 的消息。用户不会获得任何 shell 提示符,连接立即关闭。此行为确保了只有预批准的 shell 能被用于远程访问,提升了安全性。



















