








在 linux 系统中,要实现目录可写但不可删除,需要利用粘滞位(sticky bit)配合标准的文件权限。具体做法是:将目录的所属用户和组设置为拥有写入权限的用户或组,并赋予目录 `730` 或 `731` 等权限(即所有者和组有读写和执行权限,但无修改权限),同时使用 `chmod +t` 命令为目录设置粘滞位。这样,目录下的文件可以被其所有者修改内容,但只有文件的所有者、目录的所有者或 root 用户才能删除该文件。
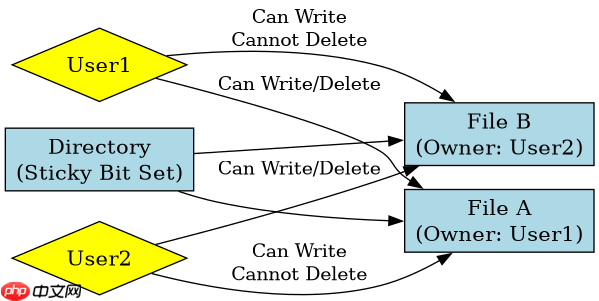
如何配置目录权限以实现此效果
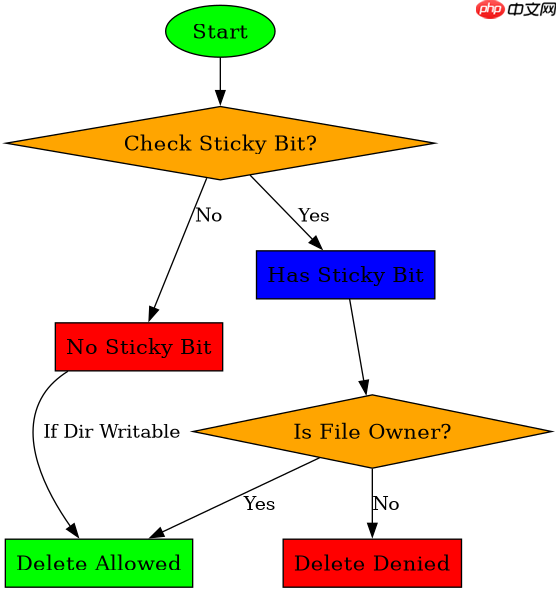
要实现目录可写但不可删除,核心在于理解 Linux 文件系统对“删除”操作的判定逻辑。删除一个文件实际上是对包含该文件的目录执行写操作。如果用户对该目录没有写权限,自然无法删除其中的文件;但如果用户有写权限,通常也能删除。粘滞位的引入改变了这一规则:当目录设置了粘滞位后,即使普通用户对目录有写权限,他们也只能删除自己拥有的文件,而无法删除其他用户创建的文件。因此,我们需要结合目录权限和粘滞位来实现细粒度的控制。
mkdir /tmp/shared_dir
chown user1:group1 /tmp/shared_dir
chmod 730 /tmp/shared_dir
chmod +t /tmp/shared_dir
ls -ld /tmp/shared_dir
上述代码首先创建一个目录 /tmp/shared_dir,然后将其所有者设为 user1,所属组设为 group1。接着,通过 chmod 730 设置权限:所有者拥有读、写、执行权限(7),组拥有写和执行权限(3),其他用户无任何权限(0)。最后,通过 chmod +t 添加粘滞位。执行 ls -ld 后,可以看到权限显示为 drwx-ws--T 或类似形式,其中 't' 表示粘滞位已设置。此时,user1 可以修改目录下自己创建的文件,而 group1 中的成员只能写入新文件或修改现有文件内容,但不能删除非自己创建的文件。

粘滞位在不同场景下的行为差异
粘滞位的效果取决于目录的具体权限设置以及用户的身份。在没有粘滞位的情况下,只要用户对目录有写权限,就可以删除其中的任何文件。启用粘滞位后,删除权限被限制为仅文件所有者或目录所有者。此外,如果目录权限设置为只读(如 555),则所有用户都无法写入或删除文件。如果权限设置为完全开放(如 777)且未设置粘滞位,任何用户都可以删除任何文件。设置粘滞位后,即使权限为 777,用户也只能删除自己的文件。这种机制特别适用于共享目录,如 /tmp,它允许用户创建临时文件,但防止恶意删除他人的文件。
touch /tmp/shared_dir/file_by_user1
touch /tmp/shared_dir/file_by_user2
su - user2
rm /tmp/shared_dir/file_by_user1
ls /tmp/shared_dir/
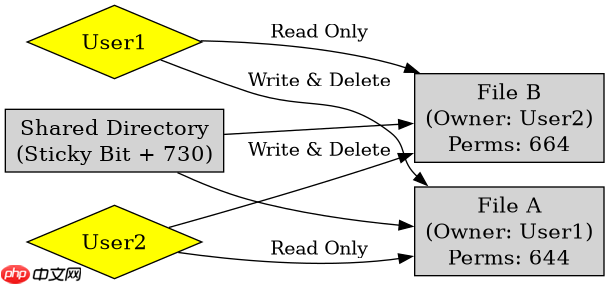
这段代码演示了粘滞位的具体行为。首先,user1 和 user2 分别在共享目录中创建文件。然后,切换到 user2 并尝试删除 user1 创建的文件。由于粘滞位的作用,user2 会收到 "Operation not permitted" 错误,因为 file_by_user1 不属于 user2。然而,user2 可以成功删除自己创建的文件 file_by_user2。这验证了粘滞位确实限制了删除权限,仅允许文件所有者或目录所有者进行删除操作。通过这种方式,我们实现了目录的可写性(允许创建和修改文件)与不可删除性(保护他人文件)的平衡。
基于粘滞位下文件修改权限的具体问题
在设置了粘滞位和适当权限的目录中,用户可以修改文件内容吗?答案是肯定的,只要用户对该文件本身具有写权限。粘滞位仅影响删除和重命名操作,不影响文件内容的修改。例如,如果 user1 创建了一个文件,并且该文件的权限允许 user2 写入(如通过 chmod o+w 或组权限),那么 user2 可以修改 user1 的文件内容,但不能删除它。这种分离使得共享编辑成为可能,同时保持了文件的安全性和完整性。需要注意的是,如果文件权限不允许写入,用户既不能修改也不能删除文件,无论粘滞位如何设置。




















