








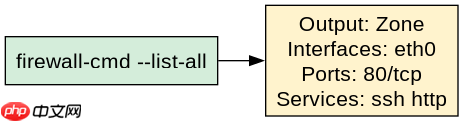
使用 firewall-cmd --list-all 命令可以查看当前默认区域(zone)下所有已开放的规则,包括端口、服务及富规则。若需指定特定区域,可添加 --zone=zone 参数。该命令会输出包含接口、端口、服务及永久/即时规则的完整配置快照。
如何查看指定区域的开放端口和服务
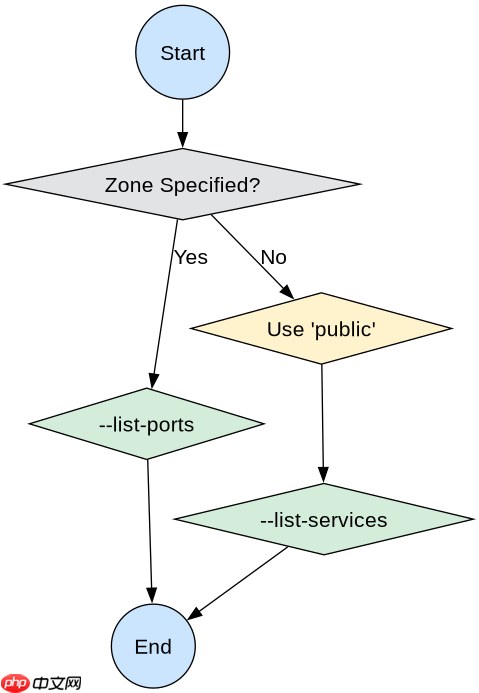
通过 firewall-cmd --zone=public --list-ports 和 firewall-cmd --zone=public --list-services 可以分别列出指定区域中直接开放的 TCP/UDP 端口列表以及预定义的服务名称。这些命令仅显示即时生效的规则,不包含永久规则。
#!/bin/bash
# 查看 public 区域的端口
firewall-cmd --zone=public --list-ports
# 查看 public 区域的服务
firewall-cmd --zone=public --list-services
执行上述脚本后,终端将打印出类似 80/tcp 443/tcp 的端口列表和 http https ssh 的服务列表。若未开放任何内容,则返回空行。注意区分 --list-ports 与 --list-all 的输出差异,前者仅列端口,后者包含更详细的上下文信息。

如何查看永久规则与即时规则的区别
Firewalld 支持即时(runtime)与永久(permanent)两种规则模式。使用 --list-all 时,输出分为两部分:上方为即时生效规则,下方标注 Permanent: 后的内容为永久规则。只有执行 --reload 或重启服务后,永久规则才会合并到即时规则中。

#!/bin/bash
# 添加永久规则
firewall-cmd --permanent --add-port=8080/tcp
# 查看即时规则(此时无8080)
firewall-cmd --list-ports
# 重新加载使永久规则生效
firewall-cmd --reload
# 再次查看即时规则(此时包含8080)
firewall-cmd --list-ports
在运行上述代码前,--list-ports 不会显示 8080/tcp;执行 --reload 后,该端口才会出现在即时规则列表中。这种机制允许管理员在不中断现有连接的情况下更新防火墙策略。务必注意,仅使用 --permanent 添加规则而不重载,会导致新规则在重启前不生效。
基于程序中某个输入、条件或结果的具体问题
当 firewall-cmd 命令执行失败时,通常返回非零退出码并输出错误信息至标准错误流。例如,若尝试添加一个已被占用的端口,系统将提示 ALREADY_ENABLED 错误。开发者可通过捕获该退出码来判断规则是否已成功应用或存在冲突。



















