








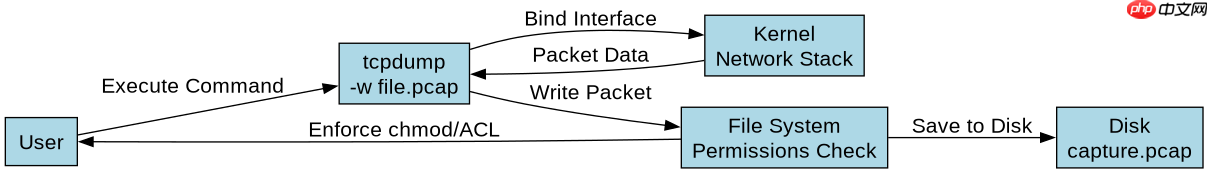
使用 tcpdump 抓包并保存时,核心做法是结合 -w 参数指定输出文件路径,并通过 linux 文件系统权限(如 chmod)或访问控制列表(acl)来限制对捕获文件的读取权限。由于 tcpdump 通常需要 root 权限才能绑定网络接口,而普通用户无权直接写入系统目录,因此最佳实践是在启动前创建好目标文件并设置严格的属主和权限,或者在抓包结束后立即调整文件权限,确保只有授权用户或组能查看敏感的网络流量数据。
如何指定输出文件并验证权限设置
要保存抓包内容,必须使用 -w 参数后跟文件名。默认情况下,生成的 pcap 文件权限取决于当前用户的 umask 设置,通常其他用户可能拥有只读权限,这存在泄露风险。通过 chmod 600 可以将文件权限设置为仅所有者可读写,从而限制其他用户的访问。以下命令演示了创建一个私有文件并开始抓包的完整流程。
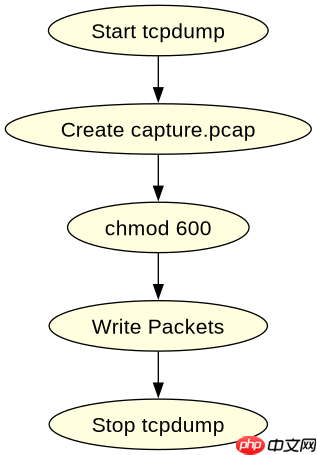
sudo tcpdump -i eth0 -w /tmp/capture.pcap &
echo $! > /tmp/tcpdump.pid
chmod 600 /tmp/capture.pcap
ls -l /tmp/capture.pcap
运行上述代码后,ls -l 的输出将显示 capture.pcap 的权限为 -rw-------,这意味着除了执行该命令的 root 用户外,任何其他用户都无法读取或修改该文件。如果希望特定组也能读取,可以使用 chown 更改属组并设置 chmod 640。注意,tcpdump 进程本身需要保持对文件的写入权限,因此在进程运行期间不应随意更改文件属主,除非确认新属主有相应权限且进程未锁定文件句柄。

如何通过 ACL 实现更细粒度的访问控制
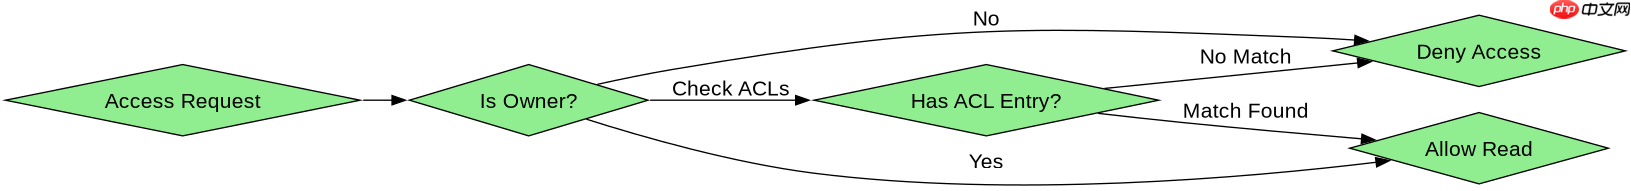
当标准的 Unix 权限(rwx)无法满足需求时,例如需要允许某个特定用户读取但禁止同组其他用户读取,可以使用 POSIX ACL。这需要系统支持 ACL 功能(大多数现代 Linux 发行版默认启用)。通过 setfacl 命令可以为特定用户授予对抓包文件的读取权限,而不影响其他用户的权限设置。这种方法比修改文件属主更安全,因为它不改变文件的所有权结构,仅添加额外的访问规则。
# 假设 capture.pcap 已存在且权限为 600
sudo setfacl -m u:alice:r /tmp/capture.pcap
getfacl /tmp/capture.pcap
执行 setfacl 后,用户 alice 将能够读取 /tmp/capture.pcap,而其他非所有者用户仍然被拒绝访问。可以通过 getfacl 查看当前的 ACL 配置。需要注意的是,tcpdump 在写入文件时使用标准 I/O 缓冲,如果频繁切换用户权限或使用 ACL,可能会因权限检查开销略微影响性能,但在常规抓包场景下这种影响可忽略不计。此外,确保 tcpdump 进程以 root 身份运行时,它有能力应用这些 ACL 规则,因为 root 可以绕过大部分权限检查,但文件本身的 ACL 会约束后续的非特权访问。
抓包过程中文件权限是否会被意外重置
在 tcpdump 持续运行的过程中,文件权限通常不会自动重置,除非有其他进程或脚本主动修改了它们。然而,如果抓包命令是通过 systemd service 或 cron job 启动的,服务管理器的安全策略(如 SELinux 或 AppArmor)可能会干预文件的创建和权限设置。此外,如果使用了 -G 参数进行轮转抓包,tcpdump 会在每个轮转周期结束时关闭旧文件并创建新文件,此时新文件的权限将再次遵循 umask 设置,可能导致权限不一致。因此,在使用轮转功能时,建议配合外部脚本定期检查并修正文件权限,以确保安全性。




















