








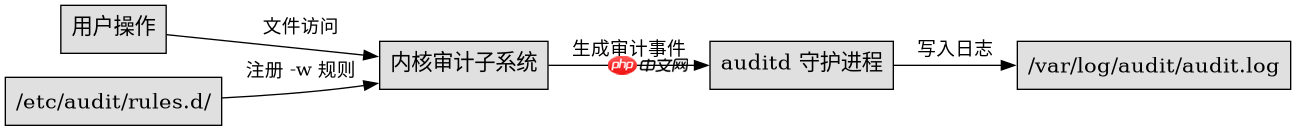
配置 linux auditd 监控文件的核心做法是在 /etc/audit/rules.d/audit.rules 中添加包含路径、权限和标识的 -w 规则,并通过 augenrules --load 加载生效。这些规则会捕获对指定文件的读、写、属性变更或执行操作,并将事件记录到 /var/log/audit/audit.log 中,供后续通过 ausearch 查询。若需监控目录而非单个文件,应使用 -f w 等权限位并配合 -k 设置关键词以便检索。
如何为特定敏感文件添加读写审计规则
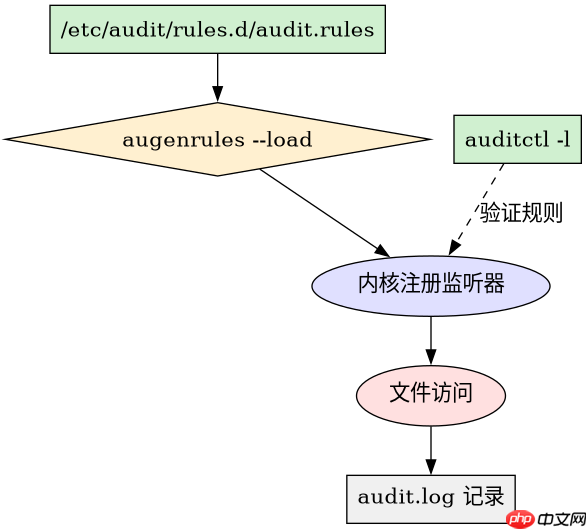
针对单个敏感文件(如 /etc/shadow),只需在规则文件中添加一行以 -w 开头的指令,指定文件路径、监控权限和关联键名即可立即生效。该操作会直接在内核审计子系统注册该文件的 inode 监听器,任何符合权限条件的访问都会生成审计日志。
-w /etc/shadow -p wa -k identity_change
-w /etc/passwd -p wa -k identity_change
-w /etc/ssh/sshd_config -p rwxa -k ssh_config_mod
上述配置中,-p wa 表示监控写(write)和属性变更(attribute change),适用于 /etc/shadow 和 /etc/passwd;-p rwxa 则额外监控读(read)和执行(execute),用于更严格的 /etc/ssh/sshd_config 监控。加载规则后,可通过以下命令验证:
augenrules --load
auditctl -l | grep shadow
预期结果:终端输出包含 -w /etc/shadow -p wa -k identity_change,表明规则已激活。此时对 /etc/shadow 的任何写入或 chmod/chown 操作都会在 /var/log/audit/audit.log 中产生类型为 SYSCALL 和 PATH 的记录,其中 key=identity_change 可用于快速过滤。
如何批量监控多个文件或目录结构
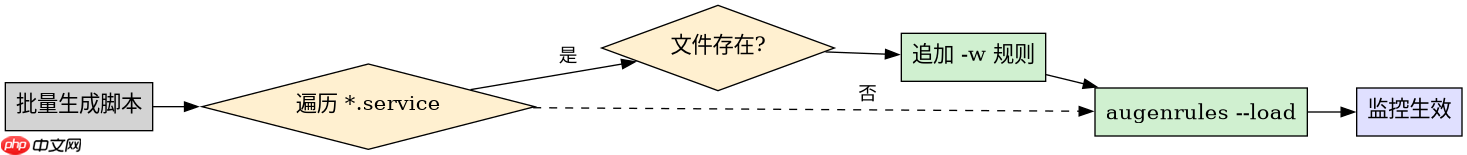
当需要监控一组具有相同安全意义的文件(如所有系统服务配置文件)时,可使用通配符或编写脚本生成多条 -w 规则,统一绑定同一 -k 键值以实现集中告警。这种方式避免逐文件手动编辑,同时保持审计日志的可搜索性。

#!/bin/bash
# 批量添加对 /etc/systemd/system/*.service 的写监控
for f in /etc/systemd/system/*.service; do
  [ -f "$f" ] && echo "-w $f -p wa -k service_conf_change" >> /etc/audit/rules.d/custom.rules
done
augenrules --load
该脚本遍历目标目录,对每个存在的 .service 文件生成一条独立规则,确保即使文件被替换或重命名,新文件也能被正确监控(因规则基于路径匹配)。加载后,所有对该目录下服务的修改均标记为 key=service_conf_change。注意:通配符在规则加载时展开为具体路径,非动态匹配;若目录内容频繁变动,建议定期重新运行脚本或改用 -a always,exit -F dir=/etc/systemd/system -F perm=w -F key=service_dir_w 基于目录的监控方式,但后者粒度较粗,无法区分具体文件。
基于 audit.log 中 SYSCALL 记录的字段含义与排查方法
当审计规则触发后,/var/log/audit/audit.log 中会产生包含 type=SYSCALL 和 type=PATH 的多行记录,其中 SYSCALL 记录提供系统调用号、进程 ID、用户 ID 和操作类型,而 PATH 记录提供被访问文件的完整路径、inode 及权限变更详情。通过 ausearch -k <key></key> 可按键名聚合相关事件,便于定位异常操作。
ausearch -k identity_change | less
典型输出示例:
type=SYSCALL msg=audit(1690000000.000:123): arch=c000003e syscall=2 success=yes exit=3 a0=7ffd12345678 a1=0 a2=1b6 a3=0 items=2 ppid=1 pid=12345 auid=1000 uid=0 gid=0 euid=0 comm="cat" exe="/usr/bin/cat" key="identity_change"
type=PATH msg=audit(1690000000.000:123): item=0 name="/etc/shadow" inode=12345 dev=08:01 mode=100640 ouid=0 ogid=0 rdev=00:00 nametype=NORMAL
在此记录中,syscall=2 对应 openat,success=yes 表示调用成功,comm="cat" 指明执行命令,name="/etc/shadow" 确认被访文件。结合 key=identity_change,管理员可快速识别谁在何时以何种方式访问了敏感文件。若需进一步分析权限变更,可检查 mode=100640 是否偏离基线。此方法无需额外工具,仅依赖标准 auditd 日志格式与 ausearch 命令,适用于日常合规检查与入侵溯源。




















