








处置nginx http/2漏洞cve-2026-123007时,针对ubuntu静态站点可配套收紧worker权限:让master按系统服务方式启动,而worker使用已有的www-data账号读取站点文件:在主配置层级确认user www-data;,让部署账号拥有文件、www-data组只读,再用worker身份验证可读且不可写。此方法适用于独立静态站点目录,不直接套用于需要上传、缓存或写入数据的应用目录,也不能代替安全版本升级。
检查实际worker身份,不把master与worker混为一谈
ps -eo pid,ppid,user,group,args | grep "[n]ginx"
id www-data
sudo nginx -T
区分master process与worker process。master为root不等于请求处理worker也为root;关注worker的实际用户及附属组。其他安装可能使用nginx账号,先核对现有账号,不机械把所有环境改成www-data。
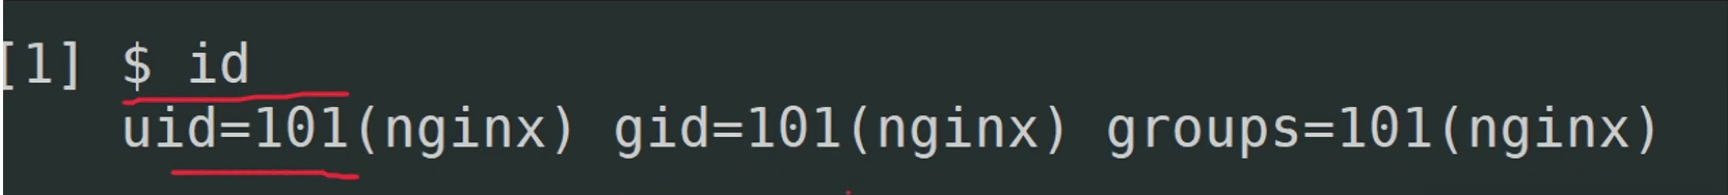
id输出展示nginx账号的UID与GID,数值仅为示例
在主配置层级指定已有账号
Ubuntu且确认www-data存在时,在nginx.conf的主层级保留一条user www-data;,不要写进server或location。若服务本来就以非root身份整体启动,user指令不能替它切换到其他账号,应沿用该服务的运行模型。
# nginx.conf主层级;已有相同声明时不重复添加
user www-data;
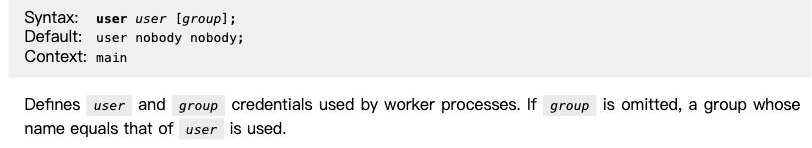

user指令定义worker进程使用的用户和组
为一个独立静态站点设置只读权限
下面以新建演示目录/srv/www/demo为例,当前目录需已有准备部署的index.html。目录由root持有,www-data组可遍历目录和读取文件,不能写入;不递归修改其他站点或应用数据目录。
sudo install -d -o root -g www-data -m 0750 /srv/www/demo
sudo install -o root -g www-data -m 0640 ./index.html /srv/www/demo/index.html
在对应server中把root设为/srv/www/demo并配置index index.html;。还需确保/srv及/srv/www允许worker遍历。上传目录、缓存目录若需要写权限,应另设独立路径和最小授权,不把整个站点目录改成777。
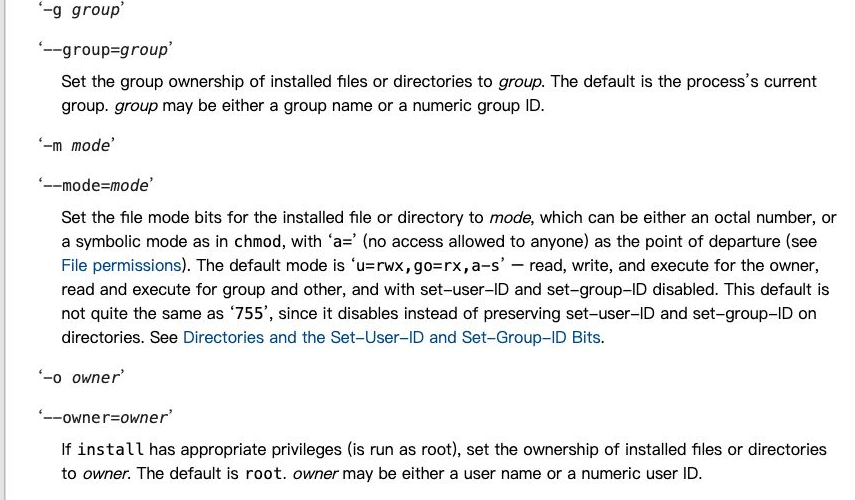
install通过group、mode与owner参数设置目标文件属性
用worker身份验证,再重载并访问页面
sudo -u www-data test -r /srv/www/demo/index.html && echo readable
sudo -u www-data test -w /srv/www/demo/index.html && echo writable || echo not-writable
sudo nginx -t
sudo systemctl reload nginx
预期读取检查通过、写入检查返回not-writable;同时核对命令是否因账号不存在或路径错误而失败,不能仅凭最后一行判断权限正确。随后访问该站点并查看错误日志。出现permission denied时逐级检查父目录遍历权限;需要恢复时只恢复本次修改的账号声明、目录和文件权限。UID数值因环境而异,不把示例中的101当成所有Nginx实例的固定UID。


















