








处置nginx http/2漏洞cve-2026-123007期间,若配置改错,先用nginx -t定位错误文件,恢复本次变更前的配置及相关include文件,检查通过后再重载,并验证真实业务。前提是保留了已知可用的备份且没有把问题扩大到软件包、模块或证书失效;恢复配置文件不能代替回退二进制版本。
变更前记录配置入口并保存原文件
默认路径示例是/etc/nginx。若服务通过-c或-p指定其他配置,后续检查和恢复都要使用同一入口。备份目录每次新建,记录具体改动文件及新增文件名。
backup_dir="/root/nginx-config-before-$(date +%Y%m%d-%H%M%S)"
sudo install -d -m 700 "$backup_dir"
sudo cp -a /etc/nginx "$backup_dir/"
sudo nginx -T 2>&1 | sudo tee "$backup_dir/effective-config.txt" >/dev/null
echo "$backup_dir"
备份目录仅供管理员访问;使用sudo tee写入转储,避免普通shell重定向因/root权限失败。转储文件可用于比对加载关系,但不是可以原样覆盖nginx.conf的恢复文件。
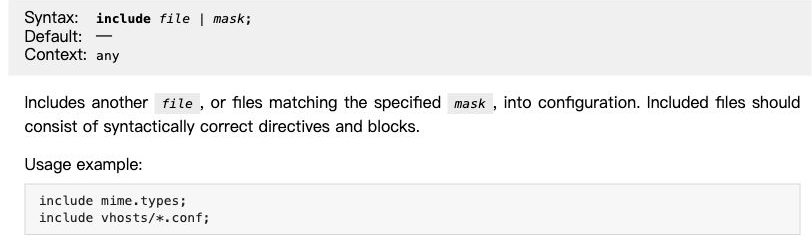
include会加载单个文件或匹配通配符的多个文件
检查错误位置,不先停止健康服务
sudo nginx -t
检查输出给出的文件名和行号。语法错误、找不到证书、模块加载失败属于不同问题,恢复时针对实际改动文件处理。配置尚未被成功加载时,现有服务可能仍在使用原来的配置,不应为了修复磁盘文件先停止正常工作的进程。
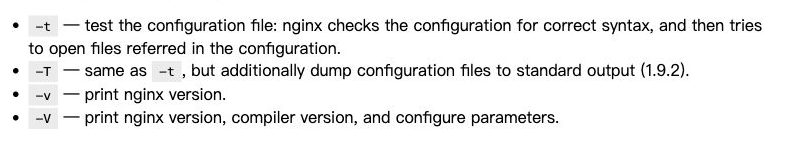

官方参数说明:语法检查与配置转储
按变更清单恢复文件和include关系
以下以修改过conf.d/site.conf为例。将备份目录变量设置成真实路径,先保留出错版本,再从原备份恢复同一个文件。不要把示例文件名直接用于其他站点。
backup_dir="/root/nginx-config-before-实际时间"
sudo cp -a /etc/nginx/conf.d/site.conf "$backup_dir/site.conf.failed"
sudo cp -a "$backup_dir/nginx/conf.d/site.conf" /etc/nginx/conf.d/site.conf
sudo nginx -t
如果本次新增了被*.conf匹配的文件,单纯复制旧目录不会移走它。根据变更清单把这一个新增文件移到配置目录之外保留,然后再检查;不得批量移动原有配置或删除整目录。修改过nginx.conf、证书路径或符号链接时,也逐项恢复对应对象。
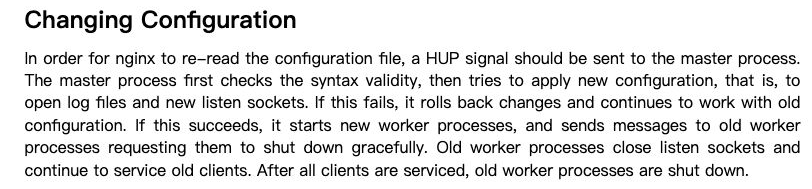
配置重载的检查、应用和失败保持旧配置机制
重载后分别验证配置与业务
sudo nginx -t
sudo systemctl reload nginx
sudo systemctl is-active nginx
sudo tail -n 80 /var/log/nginx/error.log
重载失败时读取实际错误日志,不能只看systemctl仍显示active。重载成功会启动使用新配置的worker,旧worker可能继续处理已有连接,因此应新建连接验证相关域名、证书、路由和后端响应。若还未备份就已经改坏,应先从版本管理或既有部署记录找回原文件,不把nginx -T的合并输出当成原目录备份。















