








为修复cve-2026-123007而升级nginx plus前,应先列出实际启用的load_module项和已安装的模块包,区分官方或认证模块与自行编译模块,再更新兼容的软件包并执行nginx -t。linux上的官方及认证模块通常随plus更新,自行编译的社区模块需要匹配目标版本重新构建;本文以debian、ubuntu包管理安装和njs模块为例。
建立模块清单,区分“已安装”和“已启用”
dpkg-query -W -f='${binary:Package}	${Version}
' 'nginx-plus*'
sudo nginx -T 2>&1 | sudo tee /root/nginx-module-config.txt >/dev/null
sudo grep -n 'load_module' /root/nginx-module-config.txt
第一条列出已安装的软件包,后两条核对配置真正加载了哪些.so文件。配置转储可能包含内部地址或认证配置,应仅在受限目录保存。未加载的模块包不等于已经参与处理请求,反过来,配置中引用的文件也可能并非包管理器安装。
从同一产品仓库更新模块包
先刷新索引并检查候选版本,再按实际模块名更新。下面的njs包只是示例;未使用njs的实例不要为了照抄步骤增加新模块。安装事务应同时核对主程序与模块依赖,不用其他发行版、其他产品或旧环境的.so文件覆盖本机文件。
sudo apt update
apt-cache policy nginx-plus nginx-plus-module-njs
sudo apt install nginx-plus nginx-plus-module-njs
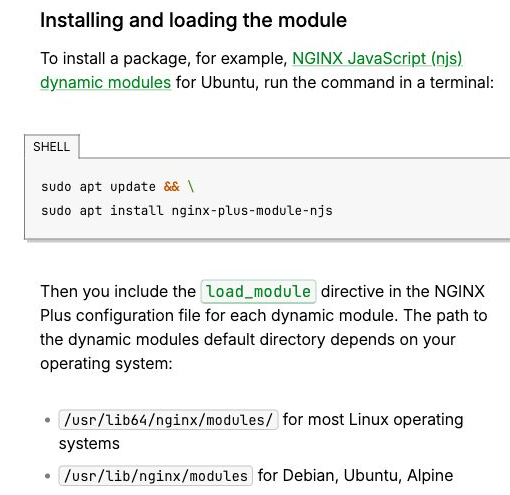
官方模块安装方法与各系统的模块目录
检查load_module所在层级和文件路径
load_module应写在nginx.conf的主层级,即http或stream块之外。若已存在相同声明,不再重复添加。Debian、Ubuntu常见模块目录是/usr/lib/nginx/modules,实际文件路径以包安装清单为准。

dpkg -L nginx-plus-module-njs
# 仅加载实际需要、且文件确实存在的模块
# nginx.conf主层级示例:
# load_module /usr/lib/nginx/modules/ngx_http_js_module.so;
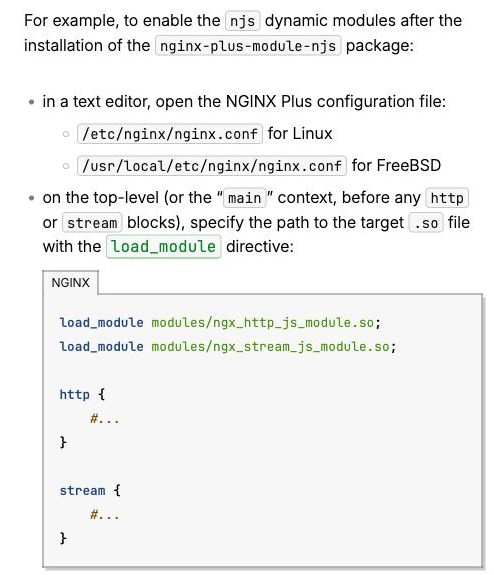
load_module位于主配置层级的官方示例
自行编译模块先匹配目标构建,再切换
自编译社区模块需按目标NGINX Plus对应的NGINX Open Source版本重新构建,并核对编译兼容参数。仅重命名.so文件不能解决ABI不兼容。先在隔离验证环境完成构建和nginx -t,通过后再进入主程序与模块的同一变更窗口。
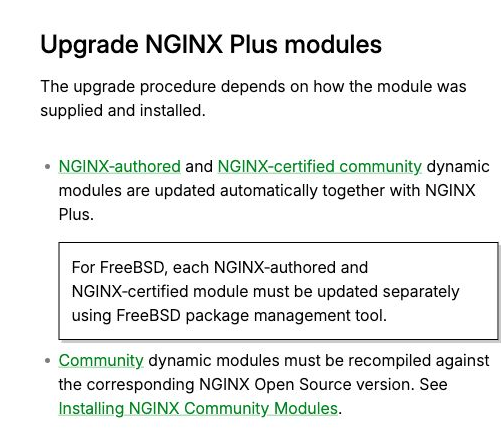
官方、认证模块与自编译社区模块采用不同升级方式
检查通过后再加载,失败时按来源恢复
sudo nginx -t
# 仅模块或配置变化、主程序未替换时:
sudo systemctl reload nginx
sudo tail -n 80 /var/log/nginx/error.log
若同时更换了主程序,应按服务升级流程让新二进制接管,而不是仅reload。出现module is not binary compatible等错误时,先根据错误定位具体文件,再恢复匹配的模块包或构建产物;不要直接删除关键模块声明让依赖它的业务失效。最后检查使用该模块的真实功能,不仅检查进程是否存活。

















