








处置nginx http/2漏洞cve-2026-123007时,可配套收紧状态页访问范围:让基础状态页单独监听127.0.0.1:8081,并为/basic_status配置stub_status、allow 127.0.0.1和deny all,让本机监控读取连接数据而不把状态页暴露到公网。前提是二进制包含ngx_http_stub_status_module且8081端口未被占用;下面用于主机上的nginx,不直接套用容器或远程监控网络。此设置减少状态信息暴露,不能修复http/2协议处理漏洞,安全版本升级仍需单独完成。
确认模块与端口条件
nginx -V 2>&1
ss -ltn
检查编译参数是否包含--with-http_stub_status_module;若配置检查提示unknown directive stub_status,应更换包含该模块的受支持软件包或按既有构建方式补齐模块,而不是忽略错误继续加载。确认127.0.0.1:8081可用,避免与已有服务冲突。

stub_status模块前提、基本配置与输出示例
新增只绑定loopback的独立server
将下列server块加入http上下文中已被include的配置文件。监听地址必须保留127.0.0.1,不能简化成listen 8081。精确匹配状态页,其他路径直接返回404。
server {
    listen 127.0.0.1:8081;
    server_name localhost;

    location = /basic_status {
        stub_status;
        allow 127.0.0.1;
        deny all;
    }

    location / {
        return 404;
    }
}
allow与deny按顺序首次匹配即生效,因此允许项放前面,最后deny all。这里选择只供本机访问;若将来确需远程采集,应单独设计可信网络和访问入口,不能先把监听地址改成所有网卡再依赖隐藏路径。
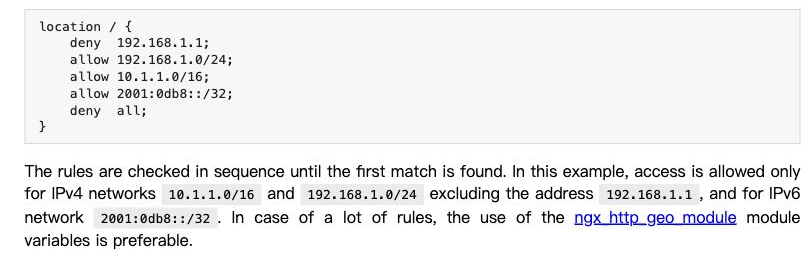

allow与deny按出现顺序匹配
重载后核对监听地址和响应
sudo nginx -t
sudo systemctl reload nginx
ss -ltn
curl -fsS http://127.0.0.1:8081/basic_status
curl -s -o /dev/null -w "%{http_code}\n" http://127.0.0.1:8081/other
状态页应输出连接指标,/other应返回404;监听清单应是127.0.0.1:8081,而不是0.0.0.0:8081或[::]:8081。还要核对其他公网server是否已经配置了同一个状态入口:新增一个本机入口不会自动关闭旧入口。
读取连接数据,保留必要边界
Active connections包括Waiting连接;Reading、Writing和Waiting反映不同连接状态。accepts、handled和requests是累计计数,比较时要考虑进程重启。只看到连接上涨不能判断攻击,也不能根据handled与accepts相同就认定业务没有异常。
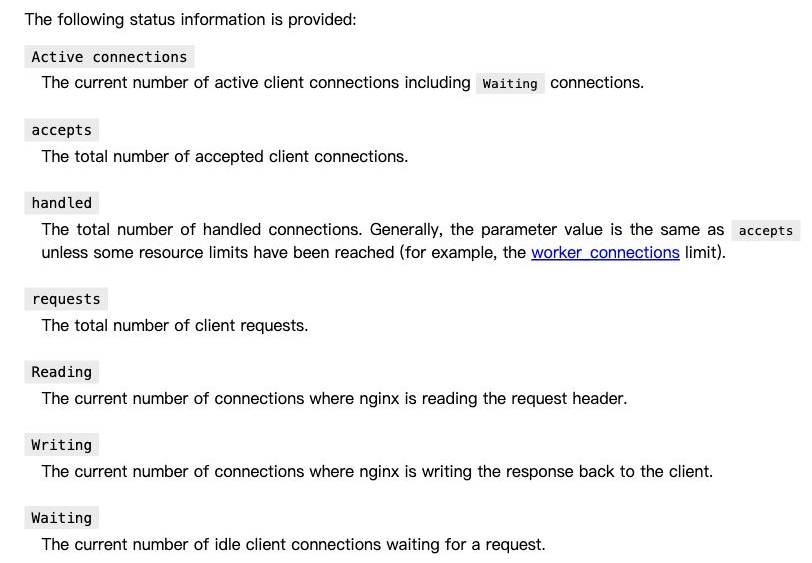
状态页各连接指标的官方含义
若配置造成冲突,停用本次新增的状态页配置并重新执行nginx -t和重载,保持业务server原样。远程采集器不能直接访问127.0.0.1是这套本机方案的预期结果。

















