








辅助排查nginx http/2漏洞cve-2026-123007相关异常时,可同时保留访问日志和错误日志:访问日志记录时间、客户端、协议、uri路径、状态码及耗时,错误日志记录worker退出与配置或上游异常,再按相同时间范围对照两类记录。下面使用支持escape=json的版本配置json访问日志;日志中的异常只能作为调查线索,不能单凭没有异常或出现一次5xx就判断未被攻击或已遭入侵。
先确认日志位置与已有覆盖配置
sudo nginx -T
查找http、server和location中的access_log与error_log。某个站点若设置access_log off,可能覆盖上层日志安排。为目标站点选择可写且由现有日志管理机制维护的目录,避免重复创建多份相同请求日志。
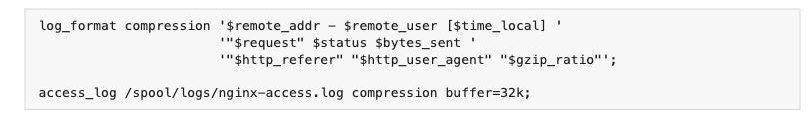
官方示例中log_format与access_log的配合方式
在http层级定义不含查询参数的格式
把下面的log_format加入http块,使用$uri只记录路径,避免直接记录查询参数、请求体、Cookie或Authorization。路径本身也可能包含业务标识,应按站点的数据规则控制留存和访问权限。
log_format security_audit escape=json
  '{"time":"$time_iso8601","remote":"$remote_addr",'
  '"method":"$request_method","uri":"$uri",'
  '"protocol":"$server_protocol","status":"$status",'
  '"request_time":"$request_time"}';
escape=json只负责变量内容的JSON字符转义,格式本身仍需保持正确。不要在log_format外再加一层引号,也不要把同名格式重复定义。
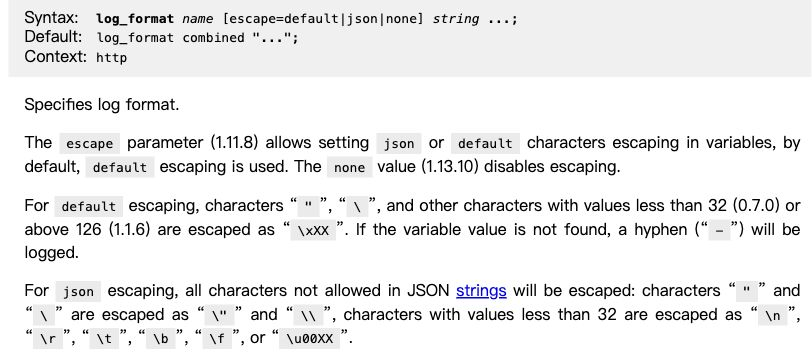

JSON变量转义与日志格式的上下文要求
为目标站点启用日志并测试
# access_log可放在目标server中
access_log /var/log/nginx/security-access.log security_audit;
# error_log可按需要放在主层级或目标server中
error_log /var/log/nginx/error.log warn;
sudo nginx -t
sudo systemctl reload nginx
sudo tail -n 20 /var/log/nginx/security-access.log
sudo tail -n 80 /var/log/nginx/error.log
正常访问自己的目标站点,确认新请求确实进入新格式日志。warn记录warn及更严重级别;若要查看notice或info级别的进程生命周期信息,应按调查需要临时调整,避免长期无差别开启debug。
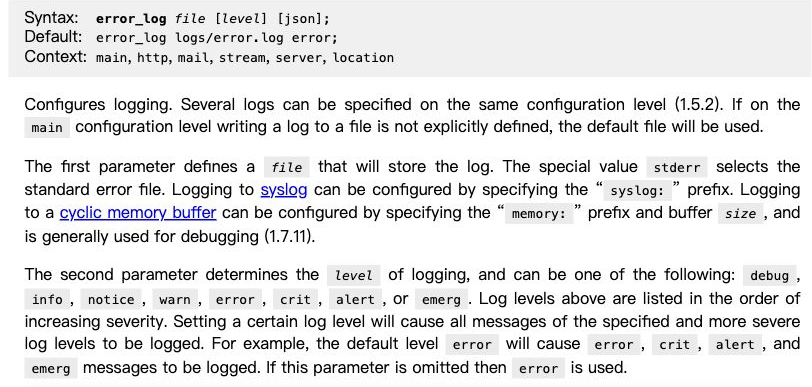
error_log的文件位置与日志级别说明
用时间窗口关联请求与进程异常
先记录发现异常的具体时间,再对照worker退出、信号和错误日志,以及同一时段的请求协议、状态码与耗时。HTTP/2请求较多、耗时上升或worker重启也可能与业务负载、上游故障和运维变更有关,需要结合部署记录分析。位于反向代理后时,remote_addr可能是代理地址,不能未经可信代理配置就当作终端用户IP。
更换日志格式前保留原配置和样例记录;若写入失败,恢复原access_log及error_log配置,检查目录权限与磁盘空间后重新加载。日志轮转需覆盖新路径,否则新日志可能持续增长。不要向外发送完整配置或含用户数据的日志来做公开排查。

















