








nginx plus处置cve-2026-123007这一http/2漏洞时,先确认当前使用lts还是continuous release(cr)轨道,再从对应的官方仓库升级nginx-plus软件包,并检查运行版本、模块和业务入口。截至2026年11月20日,相关修复版本包括pls.37.0.8.1 lts和pls.37.3.0.1 cr;操作前需有有效订阅、可用仓库认证和适用于当前版本的许可证配置。
确定升级轨道,不按开源版号判断Plus
执行nginx -v,保留包含nginx-plus标识的完整输出,再核对软件仓库指向的轨道。Plus构建可能基于较早的开源内核并包含安全修复,不能只看到开源部分的1.x编号就判定没有修复。LTS与CR的包版本应分别对照发行记录。
nginx -v
nginx -V
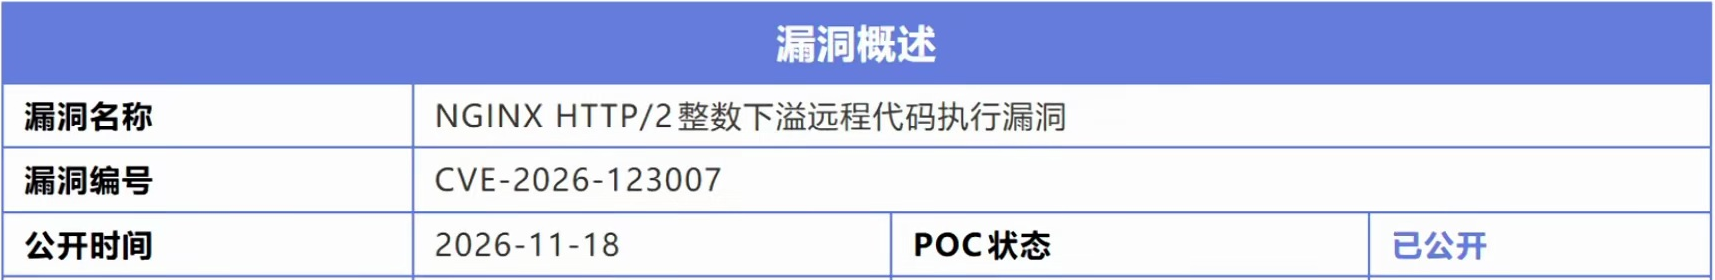
HTTP/2漏洞编号与公开时间
先核对仓库认证和许可条件
确认当前系统已经配置NGINX Plus官方仓库,相关证书和私钥能够供包管理器使用,订阅仍有效。R33及以后还需满足许可证上报配置要求;从R32或更早版本迁移时,应先完成对应的许可迁移配置,再安排软件包升级。私钥和JWT许可证只留在服务器上,不复制进升级工单或截图。
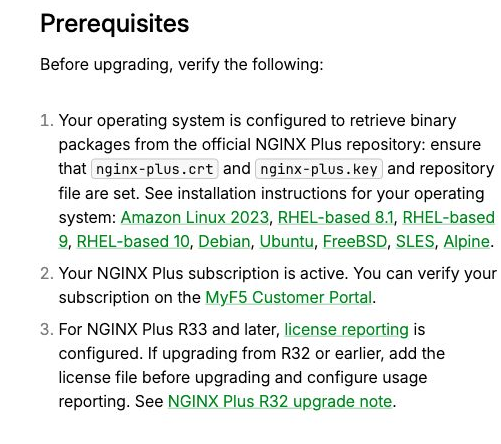
官方升级前提:仓库、订阅与许可配置
备份配置,再更新对应软件包
以下命令适用于既有Linux安装,默认配置位于/etc/nginx。备份目录须是本次新建路径;若实际配置路径不同,先按nginx -V和服务启动参数改成实际路径。

backup_dir="/root/nginx-plus-before-$(date +%Y%m%d-%H%M%S)"
sudo install -d -m 700 "$backup_dir"
sudo cp -a /etc/nginx "$backup_dir/"
sudo nginx -t
Debian或Ubuntu执行下列更新。先查看候选包是否来自预期轨道;若候选仍低于目标修复版本,先修正仓库或等待该轨道发布,不把一次安装命令成功当成已经修复。
sudo apt update
apt-cache policy nginx-plus
sudo apt install nginx-plus
RHEL系既有安装可使用sudo yum upgrade nginx-plus。两种系统命令按实际系统选一种,不混用,也不要把开源软件包nginx装到Plus实例上代替升级。
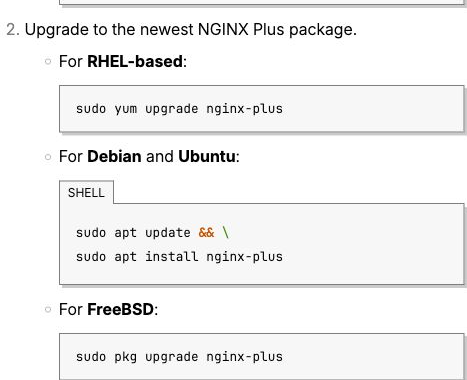
官方按操作系统更新NGINX Plus的命令
让新程序接管,再检查业务
在维护窗口按照系统服务管理方式使更新后的程序接管服务。对于由systemd管理且单元名称为nginx.service的实例,可在配置检查通过后执行sudo systemctl restart nginx;不要只执行配置reload就认定正在运行的主程序已更新。
sudo nginx -t
sudo systemctl restart nginx
sudo systemctl is-active nginx
nginx -v
sudo tail -n 80 /var/log/nginx/error.log
检查实际业务域名、TLS证书、反向代理与已加载模块,并确认版本属于目标轨道。出现故障先保留日志和当前包版本;恢复配置与降级二进制是不同操作,不能仅靠复制旧配置处理模块ABI变化。

















