








在 docker swarm 中,跨子网节点的服务发现通过 overlay 网络自动处理,无需手动配置路由或 dns。swarm 管理器会自动在所有参与节点上创建 vxlan 隧道,并将服务 ip 分配到一个独立的虚拟子网中,使得不同物理子网的容器能够直接通信。你只需使用 docker network create --driver overlay 创建网络并加入集群,swarm 就会内置 dns 解析功能,让服务名直接映射到该虚拟子网中的容器 ip。
如何创建支持跨子网通信的 Overlay 网络
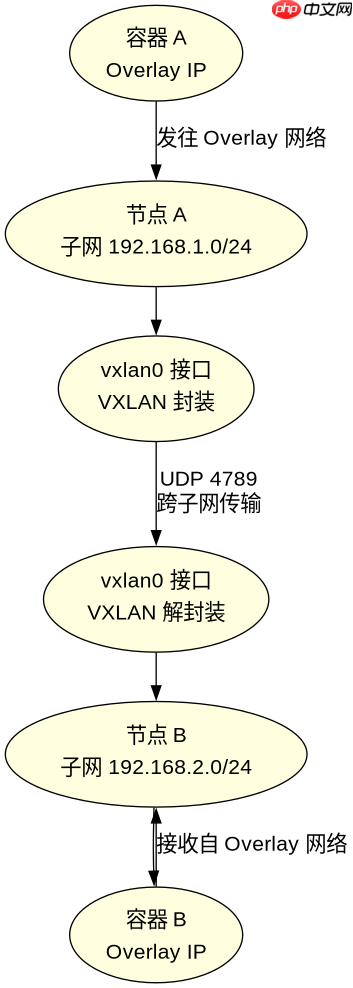
要启用跨子网通信,必须创建一个类型为 overlay 的网络,而不是默认的 bridge。创建时指定 --attachable 参数允许非 Swarm 管理的容器也加入该网络,但核心在于 Swarm 内部会自动处理底层 VXLAN 封装。当多个节点处于不同物理子网时,Swarm 会在每个节点上启动一个 vxlan0 接口,负责将二层帧封装为 UDP 包发送到对端节点的物理 IP。
docker network create \
  --driver overlay \
  --attachable \
  my_cross_subnet_net

docker service create \
  --name web \
  --network my_cross_subnet_net \
  nginx:latest
上述命令创建了一个名为 my_cross_subnet_net 的 Overlay 网络。随后部署的 web 服务会自动注册到该网络的 DNS 中。无论 web 容器运行在哪个物理子网的节点上,其他加入该网络的服务都可以通过主机名 web 访问它。Swarm 内部维护了一张全局的服务注册表,确保 DNS 查询返回的是当前活跃容器的虚拟 IP。
跨子网通信时的 DNS 解析机制是怎样的
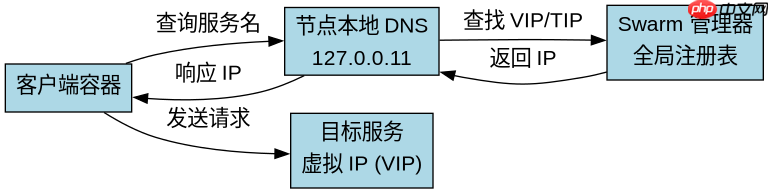
Docker Swarm 在每个节点上运行一个内部的 DNS 服务器,监听在 127.0.0.11。当容器尝试解析服务名时,请求会被转发到这个本地 DNS 服务器。该服务器查询 Swarm 的全局状态,找到对应服务的虚拟 IP(VIP)或任务 IP(TIP),并将其返回给容器。这个过程对应用层完全透明,不需要修改 /etc/hosts 文件。

「在我电脑上明明能跑」——因为少了Docker。帮你写Dockerfile、构建镜像、配置多环境、编排docker-compose,从本地开发到服务器部署一条龙。支持Node.js/Python/Go/Java/前端全栈,覆盖CI/CD集成、安全加固、监控告警,告别环境不一致的噩梦。 触发词:Docker部署、容...
# 在另一个服务容器中测试解析
docker exec -it <container_id> nslookup web
执行上述命令后,你会看到返回的 IP 地址属于你在创建 Overlay 网络时指定的子网范围,或者是 Swarm 自动分配的默认子网。这个 IP 是逻辑上的,与节点所在的物理子网无关。如果服务有多个副本,DNS 可能会轮询返回不同的任务 IP,实现简单的负载均衡。这种机制确保了即使节点分布在不同的 CIDR 块中,服务间依然能通过名称无缝发现彼此。
如果节点间防火墙阻止了 UDP 7946 和 4789 端口会发生什么
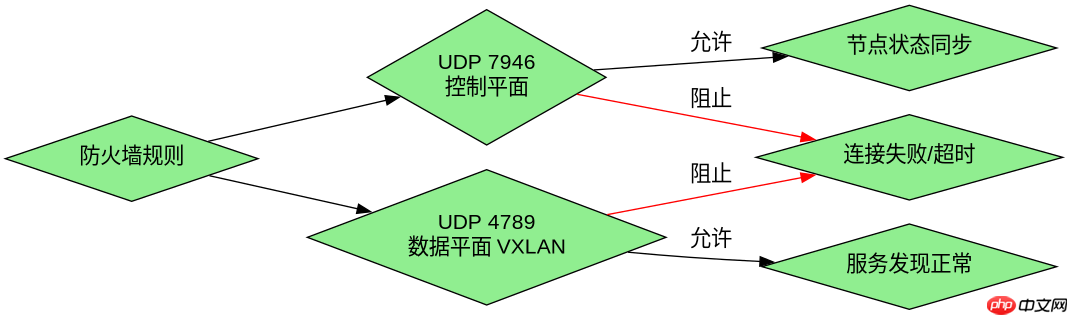
Swarm 依赖特定的 UDP 端口进行控制平面和数据平面的通信。如果跨子网节点间的防火墙阻止了这些端口,服务发现将失败,容器无法解析彼此的主机名,或者连接超时。具体来说,UDP 7946 用于节点间的控制和心跳消息,而 UDP 4789 用于 VXLAN 流量,即实际的容器间数据包传输。
# 检查节点间连通性
docker node ls
# 如果状态为 Down 或不可达,通常意味着网络隔离

# 验证端口开放
nc -uvz <peer_node_ip> 7946
nc -uvz <peer_node_ip> 4789
当这些端口被阻断时,Swarm 集群会分裂成多个孤立的部分。新加入的节点无法同步状态,现有节点之间的 VXLAN 隧道也无法建立。此时,即使你在代码中正确使用了服务名,DNS 查询可能返回空结果或旧缓存,导致连接拒绝。解决此问题需要在路由器或防火墙规则中明确放行这两个 UDP 端口,确保所有 Swarm 节点之间可以双向通信。

















