








使用 docker logs 命令并配合 --follow 和 --tail 参数可以提取特定容器的 stdout 日志。默认情况下,docker 会将容器的标准输出(stdout)和标准错误(stderr)混合在一起,通过指定 -t 参数可以显示时间戳,而 -f 参数允许实时跟踪日志流。若需仅获取 stdout 内容,通常需依赖容器启动时指定的日志驱动或应用自身的日志分离机制,因为 docker 原生 logs 命令不直接提供按流过滤的选项,但可以通过解析输出或使用 docker inspect 结合外部工具实现更精细的控制。

如何查看特定容器的实时日志流
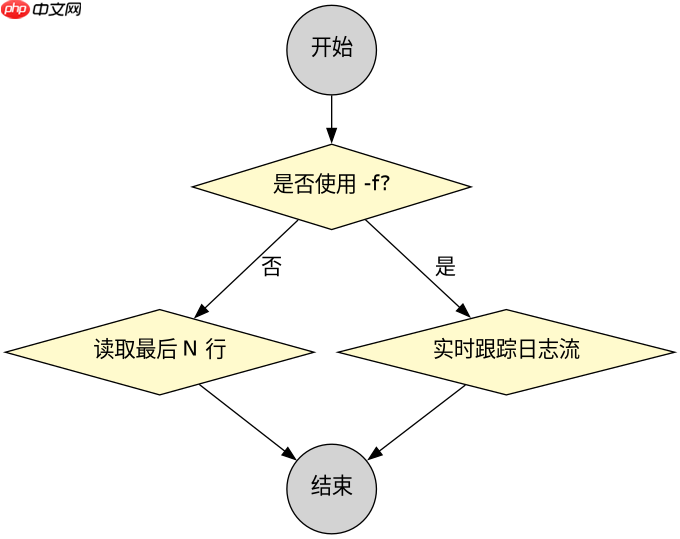
要查看特定容器的实时日志,应使用 docker logs -f <container_id></container_id>。该命令会连接到容器的日志流并保持打开状态,直到手动中断。这对于监控正在运行的服务非常有用。如果只想查看最后几行日志而不保持连接,可以使用 -n 或 --tail 参数,例如 docker logs --tail 100 <container_id></container_id> 将显示最后 100 行。这些操作均基于 Docker Engine 提供的日志接口,适用于大多数标准日志驱动如 json-file、syslog 等。
docker logs -f --tail 50 my_container
# 输出示例:
2023-10-01T12:00:00Z INFO Starting service...
2023-10-01T12:00:01Z INFO Listening on port 8080
...
上述命令中,-f 表示 follow,--tail 50 表示从末尾读取 50 行。实际输出取决于容器内进程写入 stdout 的内容。若容器未产生新日志,-f 将阻塞等待。此方法适用于调试和实时监控场景。
如何将日志导出到本地文件以便后续分析
将日志保存到本地文件可通过重定向 docker logs 的输出实现。使用 docker logs <container_id> > log.txt</container_id> 可将所有历史日志写入文件。若需包含时间戳,可添加 -t 参数:docker logs -t <container_id> > log_with_timestamps.txt</container_id>。这种方式适合批量处理或离线分析。注意,docker logs 默认只返回已存在的日志,不会捕获未来产生的日志,除非与 -f 结合使用并重定向到一个持续写入的文件,但这需要小心处理文件截断或轮转问题。

「在我电脑上明明能跑」——因为少了Docker。帮你写Dockerfile、构建镜像、配置多环境、编排docker-compose,从本地开发到服务器部署一条龙。支持Node.js/Python/Go/Java/前端全栈,覆盖CI/CD集成、安全加固、监控告警,告别环境不一致的噩梦。 触发词:Docker部署、容...
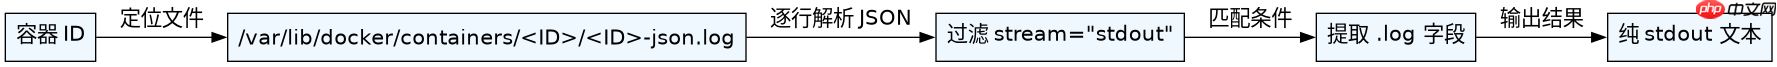
docker logs -t my_container > /tmp/container_logs.txt
# 验证文件内容
head -n 5 /tmp/container_logs.txt
# 输出示例:
2023-10-01T12:00:00.000000000Z INFO Starting service...
2023-10-01T12:00:01.000000000Z INFO Listening on port 8080
...
该命令将带时间戳的日志导出至 /tmp/container_logs.txt。时间戳格式遵循 RFC 3339,精度为纳秒。文件大小受容器生命周期内日志总量限制。若日志量极大,建议结合 --since 或 --until 参数进行时间范围筛选,以减少数据量。例如:docker logs --since "2023-10-01T12:00:00Z" my_container > recent_logs.txt。此方法不涉及任何第三方工具,完全依赖 Docker CLI 功能。
当容器使用 json-file 日志驱动时,如何直接从磁盘读取原始 JSON 日志条目
当容器配置为使用 json-file 日志驱动(Docker 默认驱动)时,日志以 JSON 格式存储在主机文件系统中。路径通常为 /var/lib/docker/containers/<container_id>/<container_id>-json.log</container_id></container_id>。每个日志行是一个独立的 JSON 对象,包含 log(实际日志消息)、stream(stdout 或 stderr)、time(ISO 8601 时间戳)等字段。因此,若要精确提取 stdout 日志,可直接解析该文件并过滤 stream == "stdout" 的记录。这比使用 docker logs 更灵活,尤其适用于自动化脚本或日志聚合系统。
# 假设容器 ID 为 abc123def456
cat /var/lib/docker/containers/abc123def456/abc123def456-json.log | \
  grep '"stream":"stdout"' | \
  jq -r '.log'
# 输出示例:
Starting service...
Listening on port 8080
...
上述命令链首先读取原始 JSON 日志文件,然后使用 grep 筛选出 stream 字段为 stdout 的行,最后用 jq 提取 log 字段的值。这种方法绕过了 docker logs 的混合输出限制,直接访问底层数据结构。需注意,直接读取日志文件要求对 Docker 数据目录有读权限,且在容器运行期间日志可能被轮转或压缩,需确保访问的是最新未轮转的文件。此外,jq 是可选的,也可用 Python 或 Go 脚本解析 JSON 以获得更高性能或更复杂的过滤逻辑。


















