








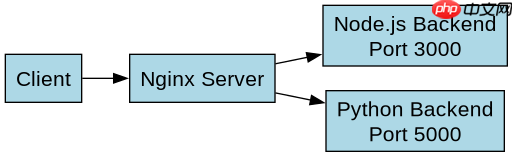
在 nginx 中配置多个同级目录代理,核心做法是在 `server` 块内为每个目标路径定义独立的 `location` 指令,并分别指定对应的 `proxy_pass` 后端地址。nginx 会按照前缀匹配原则处理请求,只要各 `location` 的路径前缀互不重叠(如 `/api/` 和 `/static/`),它们就会作为同级规则并行生效,将流量精准分发到不同的上游服务。
如何区分不同路径的后端服务
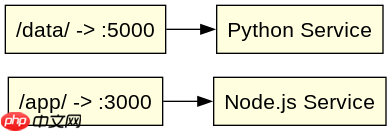
当需要把 `/app/` 下的请求转发给 Node.js 服务,而把 `/data/` 下的请求转发给 Python 服务时,只需在配置文件中并列书写两个 `location` 块即可。关键在于确保路径前缀是唯一的,且 `proxy_pass` 的值指向正确的后端主机和端口。这种配置方式下,Nginx 不会混淆路由,而是根据 URL 的前缀直接决定由哪个后端处理。
server {
    listen 80;
    server_name example.com;

    location /app/ {
        proxy_pass http://127.0.0.1:3000/;
        proxy_set_header Host $host;
    }

    location /data/ {
        proxy_pass http://127.0.0.1:5000/;
        proxy_set_header Host $host;
    }
}
上述配置中,访问 `http://example.com/app/login` 会被转发至 `127.0.0.1:3000/login`,而访问 `http://example.com/data/report` 则会被转发至 `127.0.0.1:5000/report`。注意 `proxy_pass` 末尾的斜杠,它决定了是否传递原始 URI 的剩余部分。若省略斜杠,Nginx 会将完整 URI 附加到后端地址后,这通常不是我们想要的结果。

如何处理路径重写与头部透传
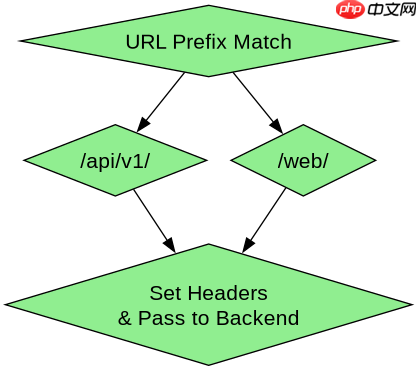
在同级代理场景中,除了路由分发,还需要关注请求头部的处理和路径的重写逻辑。默认情况下,Nginx 会保留原始请求的 `Host` 头部,但为了后端服务能正确识别域名,建议显式设置 `proxy_set_header`。此外,如果后端服务期望接收不带前缀的路径,可以通过在 `proxy_pass` 中指定目标路径来自动剥离匹配的前缀。
server {
    listen 80;
    server_name example.com;

    location /api/v1/ {
        proxy_pass http://backend-api/;
        proxy_set_header X-Real-IP $remote_addr;
        proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
    }

    location /web/ {
        proxy_pass http://frontend-server/;
        proxy_set_header Host $host;
    }
}
在这个例子中,`/api/v1/` 的请求会被剥离前缀后发送给 `backend-api`,同时携带真实的客户端 IP 信息。而 `/web/` 的请求则保持原样传递给前端服务器。这种配置确保了不同业务模块之间的隔离性,同时保持了必要的上下文信息传递。开发者在调试时,可以通过检查后端日志中的 `Host` 和 `X-Real-IP` 字段来验证配置是否生效。
当路径存在包含关系时会发生什么
如果在配置中不小心定义了具有包含关系的 `location`,例如同时存在 `/app/` 和 `/app/admin/`,Nginx 会优先匹配更具体的前缀。这意味着 `/app/admin/` 的请求会被 `/app/admin/` 这个更精确的规则捕获,而不是 `/app/`。这种机制允许我们在通用规则之外,为特定子目录提供特殊的代理行为或静态文件服务。





















