








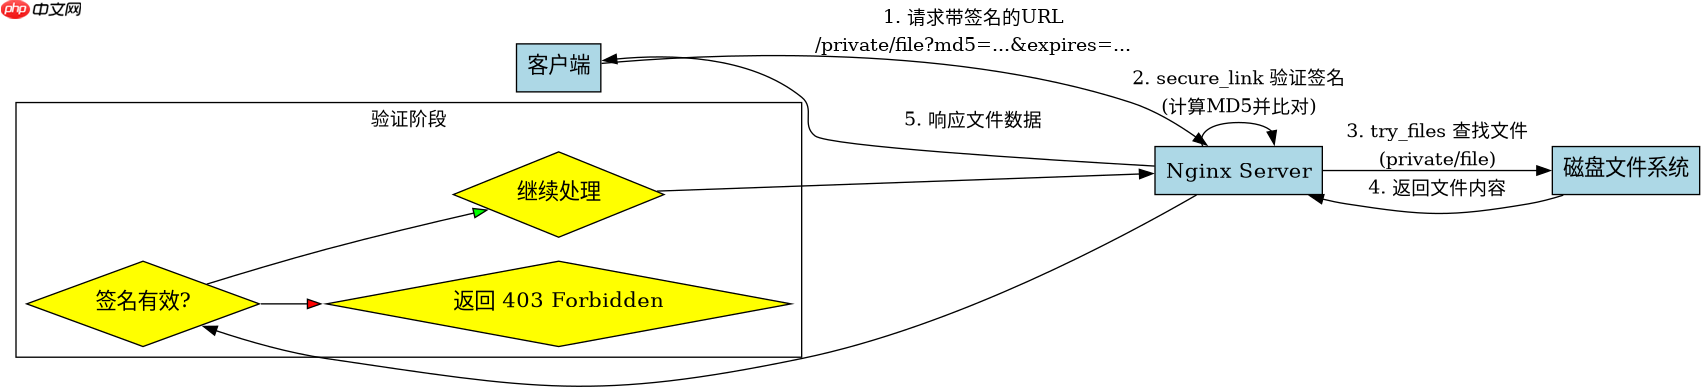
在 linux 中,nginx 通过 try_files 配合 secure_link 保护私有下载的核心做法是:利用 secure_link 模块验证 url 中的签名(hash)和过期时间,验证成功后将变量设为文件路径,再由 try_files 尝试读取该路径的文件;若签名无效或已过期,则直接返回 403 禁止访问。具体实现时,需在 nginx 配置中定义密钥、计算签名并设置校验逻辑,确保只有携带合法签名的请求才能触发文件服务。
如何生成并验证 secure_link 签名
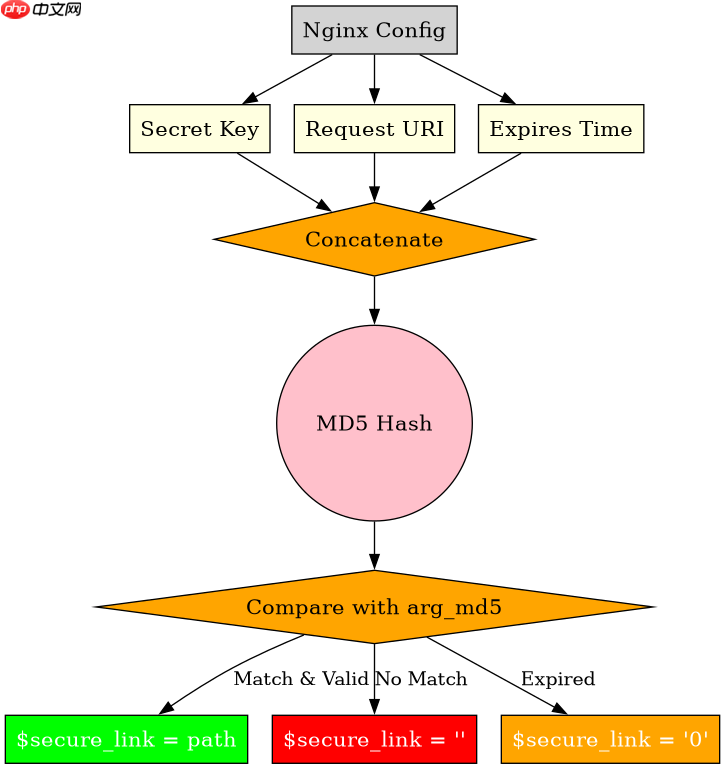
要使用 secure_link,必须先在客户端生成包含加密哈希和过期时间的 URL 参数,并在 Nginx 端进行比对。Nginx 使用 md5 算法对密钥、URI 和过期时间进行签名,并通过 $secure_link 和 $secure_link_expires 变量暴露验证结果。如果签名匹配且未过期,$secure_link 的值为文件路径;否则为空字符串或 "0"。
server {
    listen 80;
    server_name example.com;

    # 定义共享密钥,用于签名计算
    set $secret_key "my_super_secret_key_123";

    location /private/ {
        # 1. 提取 URL 中的签名 (md5) 和过期时间 (expires)
        # 假设 URL 格式: /private/file.zip?md5=xxx&expires=yyy
        secure_link $arg_md5,$arg_expires;

        # 2. 验证签名
        # 计算期望的签名: md5(secret + uri + expires)
        set $expected_hash "${secret_key}${uri}${arg_expires}";
        # 注意:Nginx 原生 secure_link 模块通常直接使用内置函数验证,
        # 但为了演示逻辑,我们看标准用法:
        # secure_link 指令会自动计算 hash 并与 $arg_md5 比较
        # 如果匹配,$secure_link 等于文件路径(如果设置了 secure_link_md5 等复杂逻辑)
        # 或者更常见的标准用法是直接判断 $secure_link 是否为空或 "0"

        # 标准 secure_link 用法示例:
        # secure_link $arg_md5,$arg_expires;
        # if ($secure_link = "") { return 403; }
        # if ($secure_link = "0") { return 410; } # 链接已失效

        # 3. 结合 try_files 提供文件
        # 当签名有效时,$secure_link 变量会被设置为实际的文件路径(需配合 secure_link_md5 或自定义逻辑)
        # 这里展示一个更通用的模式:先验证,再提供文件

        # 简化版:仅验证签名有效性,然后由 try_files 提供静态文件
        # 但 secure_link 本身不直接修改 try_files 的路径,除非使用 Lua 或复杂的 map
        # 最标准的 Nginx 原生组合方式是:

        # 验证签名
        secure_link $arg_md5,$arg_expires;

        # 如果签名无效,返回 403
        if ($secure_link = "") {
            return 403;
        }

        # 如果签名过期,返回 410 Gone
        if ($secure_link = "0") {
            return 410;
        }

        # 验证通过后,正常提供文件
        # 此时 try_files 可以正常工作,因为权限已检查
        try_files $uri =404;
    }
}
上述配置中,客户端生成的 URL 应类似 /private/file.zip?md5=7c2e6d...&expires=1672531200。Nginx 接收到请求后,首先执行 secure_link 指令,内部使用 MD5 算法计算 md5($secret_key . $uri . $arg_expires) 并与 $arg_md5 对比。如果一致,$secure_link 将被赋值为文件路径(在某些高级配置中)或保持非空状态,从而允许后续处理。接着,if 语句检查 $secure_link 的状态,非法请求被拦截。最后,try_files 根据 $uri 查找文件,如果存在则返回,否则返回 404。

try_files 在此场景下的具体作用与限制
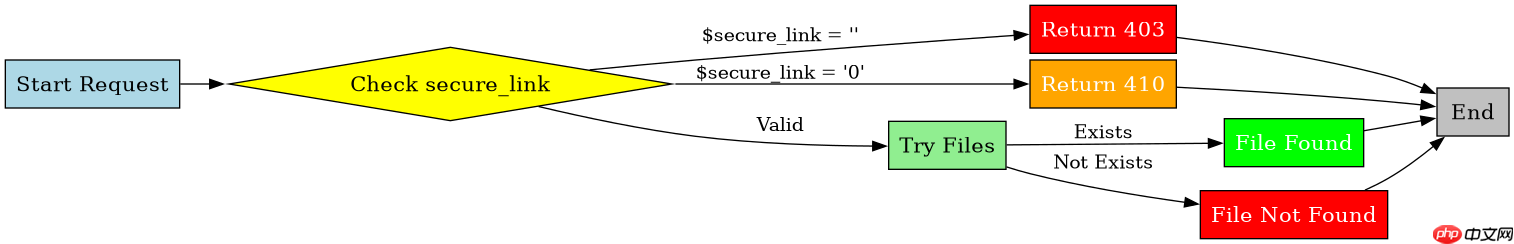
try_files 在此架构中主要承担“文件存在性检查”和“静态资源服务”的职责,但它不能独立实现安全保护。它的核心作用是确保只有当 secure_link 验证通过后,才去磁盘上查找对应的物理文件。如果 secure_link 验证失败,请求会在 if 块中被提前终止,根本不会到达 try_files 阶段,从而避免了目录遍历或未授权访问的风险。
# 客户端请求示例
# GET /private/report.pdf?md5=a1b2c3d4&expires=9999999999

# Nginx 内部处理流程伪代码
location /private/ {
    # 步骤 1: 解析 secure_link 参数
    secure_link $arg_md5,$arg_expires;

    # 步骤 2: 验证签名
    # 内部计算: expected_md5 = md5("my_super_secret_key_123" . "/private/report.pdf" . "9999999999")
    # 如果 $arg_md5 != expected_md5, 则 $secure_link = ""
    # 如果 $arg_md5 == expected_md5, 则 $secure_link = "/private/report.pdf" (取决于配置)

    # 步骤 3: 权限检查
    if ($secure_link = "") {
        return 403; # 签名错误,直接拒绝
    }

    # 步骤 4: 过期检查
    if ($secure_link = "0") {
        return 410; # 链接过期,永久失效
    }

    # 步骤 5: 文件服务
    # 此时签名有效,尝试提供文件
    try_files $uri =404;
    # 如果 /private/report.pdf 存在,返回文件内容
    # 如果不存在,返回 404
}
需要注意的是,try_files 本身并不参与签名验证。它只是按照顺序尝试提供的文件列表。在 secure_link 的保护下,try_files 的执行前提是权限已通过。这种分离设计使得安全逻辑和资源逻辑解耦。开发者应确保 secure_link 的验证逻辑位于 try_files 之前,否则攻击者可能通过构造恶意 URI 绕过签名检查直接访问文件。此外,try_files 的最后一个参数 =404 确保了当文件不存在时返回标准的 404 错误,而不是 403 或其他错误,这有助于隐藏文件系统的结构信息。
当 secure_link 验证失败时 try_files 是否还会执行
当 secure_link 验证失败时,try_files 不会执行。这是因为 Nginx 的配置处理是按顺序进行的,if 指令一旦匹配并执行了 return 命令,就会立即终止当前请求的处理流程,并将指定的 HTTP 状态码返回给客户端。因此,如果 $secure_link 为空或 "0",请求会在 if 块中被拦截,后续的 try_files 指令根本不会被解析或执行。这种机制确保了即使文件存在,未授权的请求也无法获取其内容。




















