








在 nginx 中针对 404 错误页面设置短期缓存有效期,核心做法是在 `error_page` 指令指向的静态文件配置块中使用 `expires` 指令。具体而言,需要为返回 404 状态的 uri 定义一个 location 或 server 块,并在其中指定 `expires` 参数(如 `1m` 表示 1 分钟),同时确保该配置不会干扰其他正常页面的缓存策略。
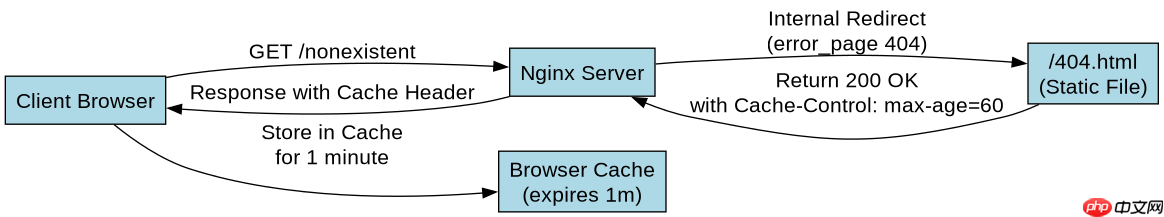
Nginx 中 error_page 与 expires 的配合机制是什么
当 Nginx 找不到请求的资源时,会触发 404 状态码。通过 `error_page 404 /custom_404.html;` 将错误重定向到自定义页面后,Nginx 默认会对这个新请求重新进行内部处理。如果希望浏览器缓存这个 404 响应,必须在处理 `/custom_404.html` 的路径中显式添加 `expires` 指令。否则,浏览器可能每次都会向服务器发起验证请求,增加服务器负载。
server {
    listen 80;
    server_name example.com;

    # 定义 404 错误页
    error_page 404 /404.html;

    # 关键:为错误页设置缓存
    location = /404.html {
        root /usr/share/nginx/html;
        internal; # 防止直接访问
        expires 1m; # 设置短期缓存,例如 1 分钟
        add_header Cache-Control "public, max-age=60";
    }

    location / {
        root /usr/share/nginx/html;
        index index.html;
    }
}
上述配置中,`internal` 指令确保只有内部错误跳转能访问该文件,用户无法直接输入 `/404.html` 访问。`expires 1m` 告诉浏览器缓存该响应 1 分钟。`add_header` 用于显式补充 Cache-Control 头,增强兼容性。测试时,先删除浏览器缓存,访问一个不存在的 URL(如 `/nonexistent`),观察响应头中的 `Cache-Control` 和 `Expires` 字段,确认其值符合预期。
如何避免全局缓存策略覆盖 404 页面的短期缓存
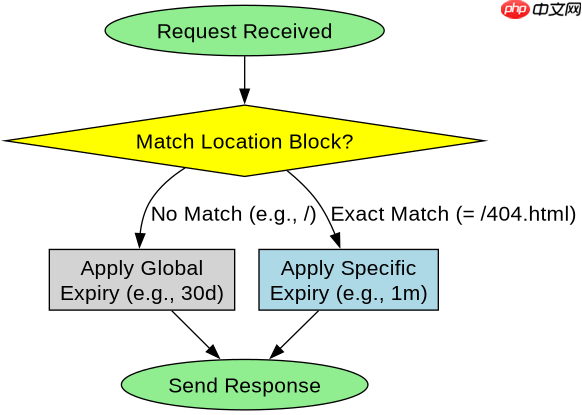
在许多项目中,根目录 `/` 或特定 location 块可能已设置了长期缓存(如 `expires 30d`)。如果未对 404 页面使用独立的 `location` 块,这些全局规则可能会意外应用到错误页,导致缓存时间过长。因此,必须为 404 页面创建独立的 `location` 块,并确保其优先级高于全局设置。


# 假设全局有长期缓存
location / {
    root /usr/share/nginx/html;
    expires 30d; # 长期缓存
}

# 但 404 页面需要独立处理
error_page 404 /404.html;
location = /404.html {
    root /usr/share/nginx/html;
    internal;
    expires 1m; # 短期缓存,覆盖全局设置
    add_header Cache-Control "public, max-age=60";
}
在这个结构中,`location = /404.html` 使用了精确匹配(`=`),确保它优先于 `location /`。这样,即使全局设置了 30 天缓存,404 页面仍会被强制设置为 1 分钟缓存。验证方法:访问一个不存在的资源,检查响应头中的 `Cache-Control` 是否为 `public, max-age=60`,而不是全局设置的 30 天值。若发现缓存时间不符,检查是否有其他 location 块覆盖了此配置,或使用 `nginx -T` 查看最终生效的配置顺序。
当 404 页面由动态脚本生成时,如何设置短期缓存
如果 404 页面不是静态文件,而是由后端脚本(如 PHP、Python)动态生成,Nginx 本身无法直接控制缓存,需依赖后端返回的 HTTP 头。此时,应在后端代码中设置 `Cache-Control: public, max-age=60`,并在 Nginx 配置中确保不覆盖这些头。若使用 FastCGI 或 Proxy,需检查相关模块是否默认添加了缓存头。
location ~ \.php$ {
    fastcgi_pass unix:/run/php-fpm/www.sock;
    fastcgi_param SCRIPT_FILENAME $document_root$fastcgi_script_name;
    include fastcgi_params;
    # 确保后端返回的 Cache-Control 不被覆盖
    fastcgi_hide_header Cache-Control;
    fastcgi_pass_header Cache-Control;
}
在此场景中,Nginx 仅作为代理,缓存决策由后端控制。开发者应检查后端代码,确保在返回 404 状态时,正确设置了 `Cache-Control` 头。若后端未设置,Nginx 可尝试通过 `add_header` 强制添加,但这通常不推荐,因为可能与后端逻辑冲突。最佳实践是统一在后端管理缓存头,Nginx 仅负责透传。验证时,使用 `curl -I http://example.com/nonexistent.php` 检查响应头,确认 `Cache-Control` 存在且值为 `max-age=60`。若发现缺失,调整后端代码或 Nginx 的 `fastcgi_pass_header` 配置。



















