








在 linux 中 nginx 检查语法提示 worker_connections 超过限制,通常是因为配置文件中设置的连接数超过了系统允许的文件描述符上限。处理方法是修改 /etc/security/limits.conf 或 /etc/nginx/nginx.conf,将 worker_rlimit_nofile 设置为大于 worker_connections 的值,并重启服务生效。

Nginx 配置文件中的 worker_connections 设置是多少
在 nginx.conf 的 events 块中,worker_connections 定义了单个工作进程能同时打开的最大连接数。默认值通常是 1024。如果该值设置得过高,而系统层面的文件描述符限制较低,Nginx 启动时会报错。
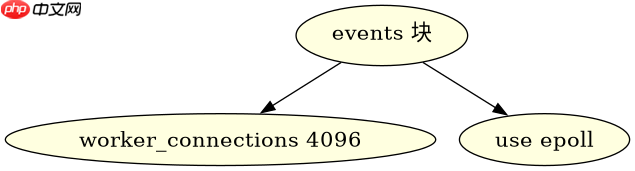
events {
    worker_connections 4096;
    use epoll;
}
上述配置将每个 worker 的连接数设为 4096。若系统限制低于此值,需调整系统参数。

系统文件描述符限制如何查看和修改
使用 ulimit -n 命令可查看当前 shell 会话的文件描述符限制。若限制小于 worker_connections,需修改 /etc/security/limits.conf 文件,添加 * soft nofile 65535 和 * hard nofile 65535 行,然后重新登录或重启系统使更改生效。
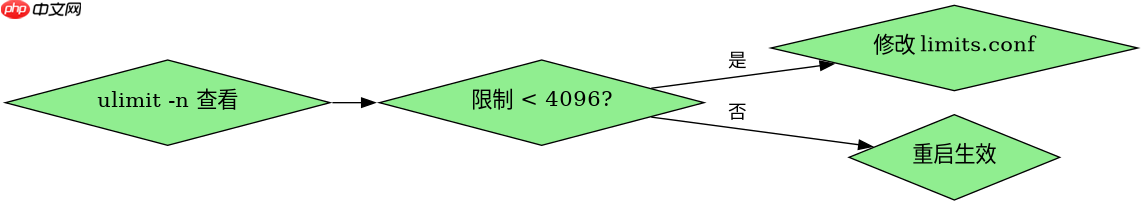
# /etc/security/limits.conf
* soft nofile 65535
* hard nofile 65535
修改后,通过 ulimit -n 验证新值是否生效。
worker_rlimit_nofile 参数的作用是什么
worker_rlimit_nofile 是 Nginx 配置中的一个指令,用于覆盖系统级的文件描述符限制。将其设置为与 worker_connections 相匹配或更高的值,可避免启动时的冲突。例如,在 nginx.conf 的主上下文添加 worker_rlimit_nofile 65535;,确保 Nginx 能正确分配资源。





















