








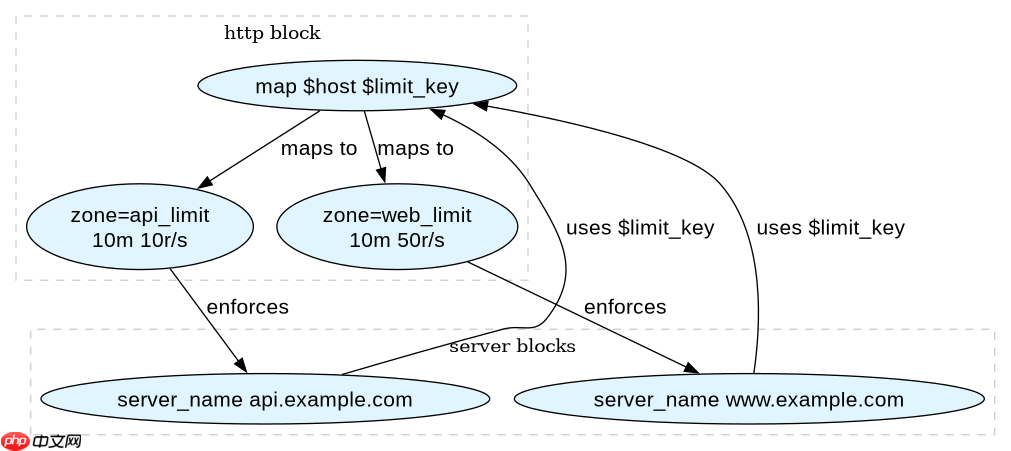
在 nginx 中,`limit_req` 无法直接绑定到 `server_name`,必须通过变量映射实现。具体做法是在 `http` 块定义一个数组类型的变量(如 `$limit_key`),利用 `map` 指令将不同的域名映射到各自的限流标识符,然后在 `server` 块中引用该变量并应用 `limit_req_zone`。这样配置后,nginx 会根据请求的 host 头自动选择对应的限流规则,从而实现针对单个域名的独立流量控制。

如何为不同域名分配独立的限流 Zone
要实现单域名限流,核心在于让每个域名拥有独立的计数器空间。这需要在 Nginx 配置文件的顶层 `http` 块中,使用 `limit_req_zone` 定义多个共享内存区域,或者定义一个足够大的区域但配合不同的键值。更推荐的做法是定义多个 Zone,分别对应不同的业务域名,例如为 `api.example.com` 和 `www.example.com` 各分配 10MB 的内存空间。接着,使用 `map` 模块根据 `$host` 变量的值,将这些域名映射到具体的 Zone 名称或特定的 Key 上。当请求进入时,Nginx 会读取 `$host`,通过 `map` 找到对应的限流标识,从而确保不同域名的请求互不干扰,各自维护自己的令牌桶状态。
http {
    # 定义两个独立的限流区域,分别对应不同域名
    limit_req_zone $binary_remote_addr zone=api_limit:10m rate=10r/s;
    limit_req_zone $binary_remote_addr zone=web_limit:10m rate=50r/s;

    # 定义变量映射:将域名映射到对应的限流 key
    map $host $limit_key {
        default "";  # 默认不限制
        api.example.com "api_limit";
        www.example.com "web_limit";
    }
}
上述配置中,`api_limit` 和 `web_limit` 是两个完全隔离的共享内存区。`map` 指令确保了只有当 `Host` 头匹配指定域名时,才会触发相应的限流逻辑。如果请求的域名不在映射表中,`$limit_key` 为空,后续若未配置兜底规则,则不会触发限流。这种结构清晰地分离了不同域名的流量控制策略,避免了单一全局规则导致的误伤或资源浪费。

如何在 Server 块中应用并处理突发流量
在确定了限流 Zone 后,下一步是在具体的 `server` 块中启用限流。只需在 `location` 或 `server` 级别添加 `limit_req` 指令,并引用之前定义的 `$limit_key` 变量。为了应对正常的业务波动,通常建议设置 `burst` 参数来允许一定的突发请求排队,同时配合 `nodelay` 选项,使突发请求中的前几个请求能够立即处理,而不是全部延迟。此外,必须配置 `limit_req_status` 以自定义返回的 HTTP 状态码,默认为 503,但在 API 场景中,返回 429 Too Many Requests 更为规范。通过这种方式,每个域名不仅能被限制平均速率,还能平滑处理瞬间的高并发请求,提升用户体验。

server {
    listen 80;
    server_name api.example.com;

    location / {
        # 引用变量,启用限流,允许突发 20 个请求且不延迟处理
        limit_req zone=$limit_key burst=20 nodelay;
        limit_req_status 429;

        proxy_pass http://backend_api;
    }
}

server {
    listen 80;
    server_name www.example.com;

    location / {
        limit_req zone=$limit_key burst=100 nodelay;
        limit_req_status 429;

        proxy_pass http://backend_web;
    }
}
在这个示例中,`api.example.com` 和 `www.example.com` 虽然使用了同一个 `$limit_key` 变量,但由于 `map` 的作用,它们在运行时会被解析为不同的 Zone 名称。`burst=20` 表示在超过平均速率后,允许额外 20 个请求进入队列,`nodelay` 使得这 20 个请求立即响应而非排队等待。如果请求量超过 `rate + burst` 的总和,Nginx 将直接返回 429 状态码。这种配置既保证了核心接口的稳定性,又为静态页面提供了更高的吞吐容忍度。
当请求头缺失 Host 时会发生什么
在实际运行中,如果客户端发送的请求没有包含 `Host` 头,或者 `Host` 头的值与 `map` 中定义的域名都不匹配,`$limit_key` 的值将为 `default` 分支设定的空字符串。此时,`limit_req zone=$limit_key` 实际上等同于 `limit_req zone=""`。Nginx 对于空的 Zone 名称会创建一个临时的、匿名的限流区域,或者如果未显式定义空 Zone 的处理逻辑,可能会忽略限流或导致不可预期的行为。为了避免这种情况,建议在 `map` 中明确处理未知域名的情况,或者在全局 `http` 块中设置一个默认的限流规则作为兜底。例如,可以将 `default` 映射到一个通用的 `global_limit` Zone,从而对所有未识别的域名施加统一的严格限制,防止因配置遗漏导致的 DDoS 风险。


















