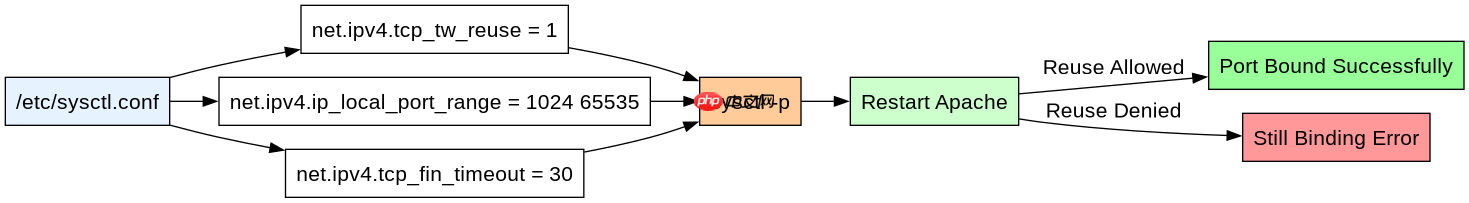
apache 中 listen 端口被 time_wait 状态占用通常是因为操作系统内核限制了端口的复用,导致 apache 无法在旧连接未完全关闭时重启或绑定该端口。解决此问题的核心做法是修改操作系统的 tcp/ip 网络参数,启用 so_reuseaddr 选项并缩短 time_wait 状态的持续时间。具体而言,需要在 linux 系统中调整 /etc/sysctl.conf 配置,设置 net.ipv4.tcp_tw_reuse = 1 和 net.ipv4.ip_local_port_range 扩大可用端口范围,然后执行 sysctl -p 生效。这样 apache 进程在重启时可以立即重新绑定到监听端口,而无需等待系统垃圾回收机制清理残留的连接状态。

如何验证当前端口的 TIME_WAIT 数量及来源 IP
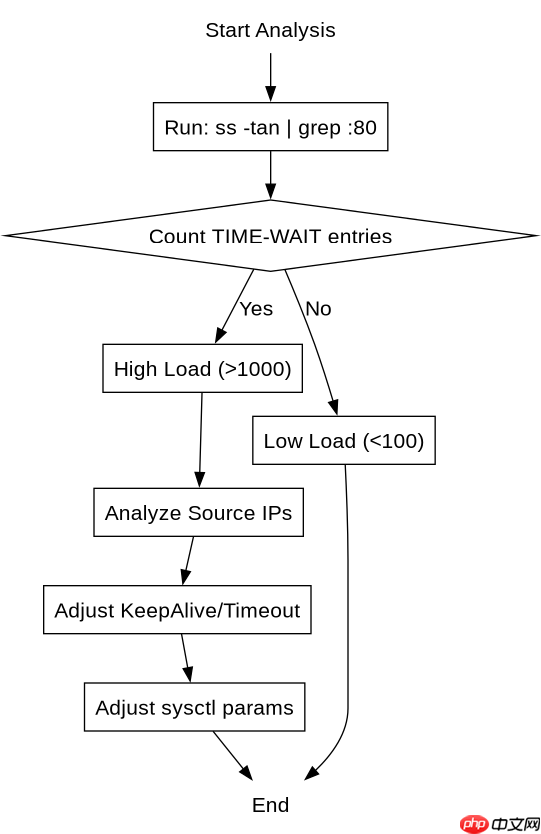
要确认端口是否真的被大量 TIME_WAIT 连接阻塞,可以使用 ss 或 netstat 命令查看当前的网络连接统计。通过过滤特定端口(如 80 或 443)的状态为 TIME-WAIT 的连接,可以直观地看到积压的数量以及发起这些连接的客户端 IP 地址。如果数量巨大且来自不同 IP,说明是高并发访问导致的正常现象;如果来自少数 IP,则可能是爬虫或异常请求。这一步骤有助于判断是否需要调整 Apache 的 KeepAlive 设置或引入反向代理来分担压力。

通过Apache Tika Server REST API从1400多种文件格式中提取文本和元数据。处理PDF、DOCX、PPTX、电子邮件归档以及带有MIME类型检测的嵌入式文档提取。
#!/bin/bash
# 检查指定端口(例如 80)的 TIME_WAIT 状态连接数
PORT=80
COUNT=$(ss -tan | grep "ESTAB|TIME-WAIT" | grep ":${PORT}" | wc -l)
TIME_WAIT_COUNT=$(ss -tan | grep "TIME-WAIT" | grep ":${PORT}" | wc -l)

echo "Port ${PORT} Total Connections: ${COUNT}"
echo "Port ${PORT} TIME_WAIT Connections: ${TIME_WAIT_COUNT}"

# 显示前 5 个产生最多 TIME_WAIT 的源 IP
if [ $TIME_WAIT_COUNT -gt 0 ]; then
    echo "Top Source IPs causing TIME_WAIT:"
    ss -tan | grep "TIME-WAIT" | grep ":${PORT}" | awk '{print $5}' | cut -d':' -f1 | sort | uniq -c | sort -rn | head -5
fi
为什么 Apache 需要 SO_REUSEADDR 才能快速重启
Apache 服务器在重启或重载配置时,主进程会尝试重新绑定到监听端口。如果操作系统内核默认不允许复用处于 TIME_WAIT 状态的端口,Apache 启动时会报错 Address already in use 并失败。通过在 Apache 编译时确保启用了 SO_REUSEADDR 套接字选项,或者在系统层面允许内核将 TIME_WAIT socket 复用为新连接,可以解决这个问题。结合系统级的 tcp_tw_reuse 参数,可以让内核智能地处理这些短暂等待的连接,从而保证 Apache 服务的连续性和高可用性,特别是在频繁发布代码或重启服务的高频开发环境中。
# /etc/sysctl.conf 配置示例
# 允许将 TIME-WAIT sockets 重新用于新连接
net.ipv4.tcp_tw_reuse = 1

# 缩短 TIME-WAIT 状态的时间(秒),默认为 60
net.ipv4.tcp_fin_timeout = 30

# 扩大本地端口范围,提供更多临时端口供出站连接使用
net.ipv4.ip_local_port_range = 1024 65535

# 启用 TCP 快速回收
net.ipv4.tcp_max_tw_buckets = 5000

# 应用配置
# sysctl -p