








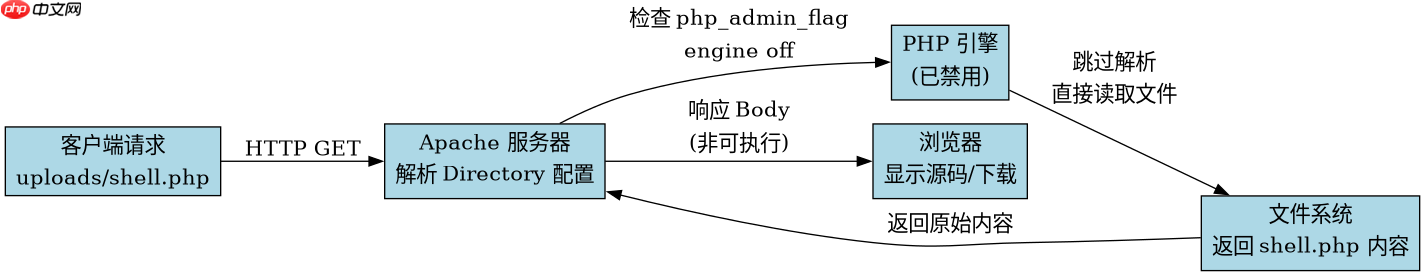
在 apache 中禁止上传目录执行 php 脚本,最直接且有效的方法是在该目录的 <directory></directory> 配置块中设置 php_admin_flag engine off。这一指令会强制关闭该目录下的 php 引擎解析功能,使得任何试图通过浏览器访问该目录下 .php 文件的行为都将被视为普通文本或下载处理,从而彻底阻断远程代码执行风险。
如何针对特定上传路径禁用 PHP 引擎
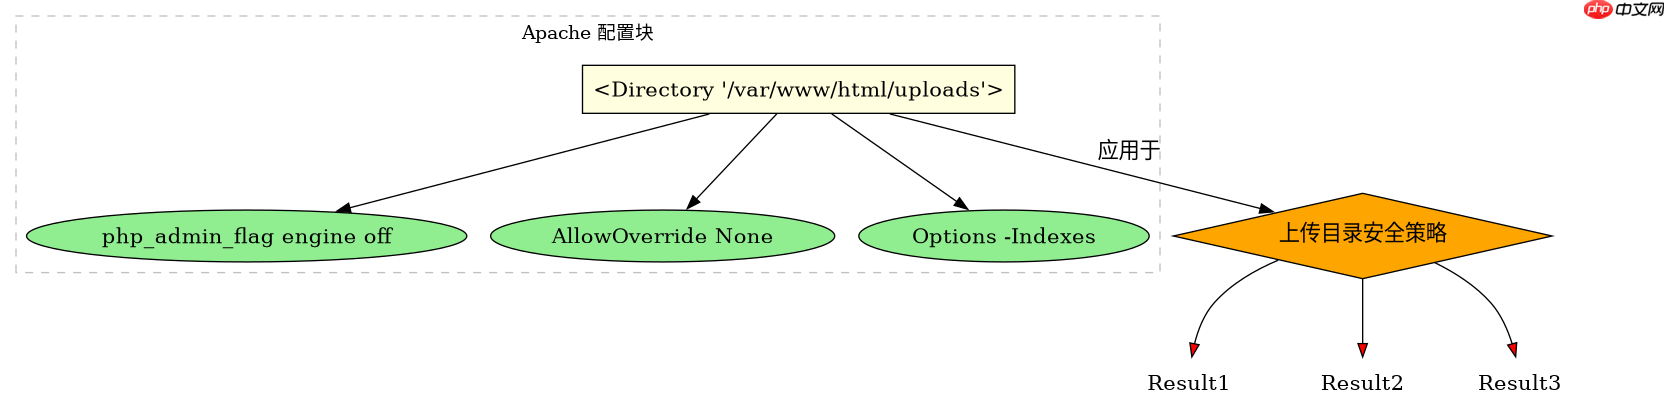
要针对特定的上传路径(例如 /var/www/html/uploads)禁用 PHP,需要在 Apache 的主配置文件(如 httpd.conf 或 apache2.conf)或虚拟主机配置文件中添加相应的 <directory></directory> 块。关键在于使用 php_admin_flag 而不是普通的 php_flag,因为前者允许在 .htaccess 文件中被覆盖,而后者在某些配置下可能被用户级配置覆盖,存在安全隐患。
<Directory "/var/www/html/uploads">
    # 强制关闭 PHP 引擎
    php_admin_flag engine off

    # 可选:禁止列出目录内容
    Options -Indexes

    # 可选:仅允许读取和写入,禁止执行
    AllowOverride None
    Require all granted
</Directory>
上述配置确保了 /var/www/html/uploads 目录下的所有文件都不会被 PHP 解释器处理。即使攻击者上传了一个名为 shell.php 的文件,Apache 也会将其作为纯文本返回给客户端,或者如果服务器配置了 MIME 类型映射,可能会触发下载行为,但绝不会执行其中的代码。此外,AllowOverride None 防止用户上传 .htaccess 文件来重新启用 PHP 引擎,进一步加固了安全性。
立即学习“PHP免费学习笔记(深入)”;

通过Apache Tika Server REST API从1400多种文件格式中提取文本和元数据。处理PDF、DOCX、PPTX、电子邮件归档以及带有MIME类型检测的嵌入式文档提取。
为什么 php_admin_flag 比 php_flag 更安全
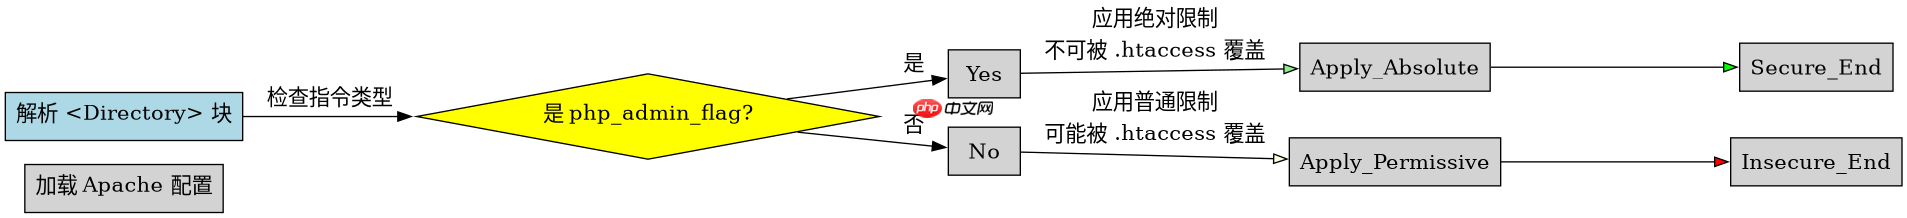
在 Apache 的 PHP 模块配置中,php_flag 和 php_admin_flag 的主要区别在于它们是否允许被 .htaccess 文件中的指令覆盖。php_flag 是普通配置指令,如果用户在目标目录下创建了 .htaccess 文件并设置了 php_flag engine on,那么该目录的 PHP 引擎将会被重新启用,导致安全策略失效。相比之下,php_admin_flag 是管理级指令,它会在配置处理的早期阶段被应用,并且不能被 .htaccess 文件中的任何指令覆盖。这意味着即使攻击者能够上传 .htaccess 文件,也无法绕过 php_admin_flag engine off 的设置。
# 错误的做法:容易被 .htaccess 覆盖
<Directory "/var/www/html/uploads">
    php_flag engine off
</Directory>

# 正确的做法:不可被覆盖
<Directory "/var/www/html/uploads">
    php_admin_flag engine off
</Directory>
在实际部署中,建议始终使用 php_admin_flag 来禁用敏感目录的 PHP 执行权限。这种配置方式提供了更高层级的安全保障,确保即使应用程序存在文件上传漏洞,攻击者也无法通过修改 .htaccess 文件来恢复 PHP 执行能力。同时,结合 Options -Indexes 可以防止目录列表泄露上传文件的结构,增加攻击者的侦察难度。
验证配置生效及常见错误排查
配置完成后,需要验证 PHP 引擎是否确实被禁用。可以通过创建一个包含 的 test.php 文件并上传到指定目录,然后尝试访问该文件。如果配置正确,浏览器将显示源代码文本而非 PHP 执行结果。如果仍然看到 PHP 信息输出,说明配置未生效,可能的原因包括:Apache 服务未重启、配置文件语法错误、或使用了错误的指令名称。此外,还需检查 Apache 错误日志(通常位于 /var/log/apache2/error.log 或 /var/log/httpd/error_log),查看是否有相关的警告或错误信息。


















