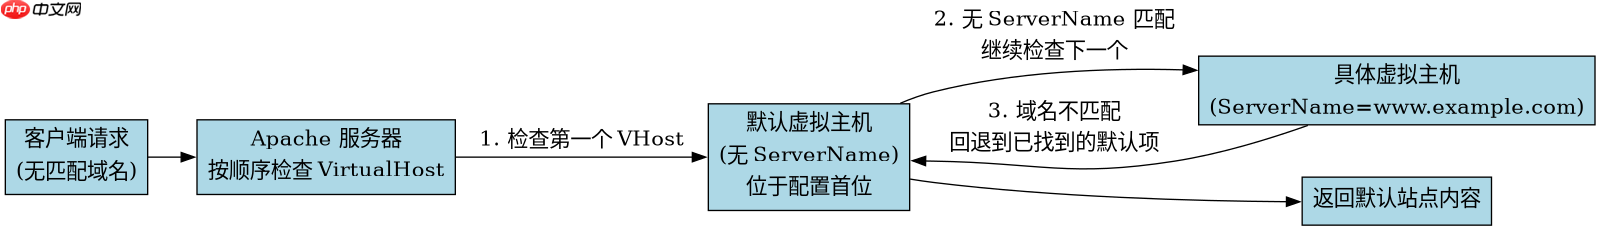
在 apache 中配置基于域名的虚拟主机默认 fallback 站点,核心做法是将一个没有 servername 或 serveralias 的 <virtualhost></virtualhost> 块放在配置文件的最前面。apache 会按照文件中的顺序匹配请求,并将第一个匹配的虚拟主机作为默认响应,从而处理所有未明确指定域名的访问。
为什么需要把默认站点放在最前面
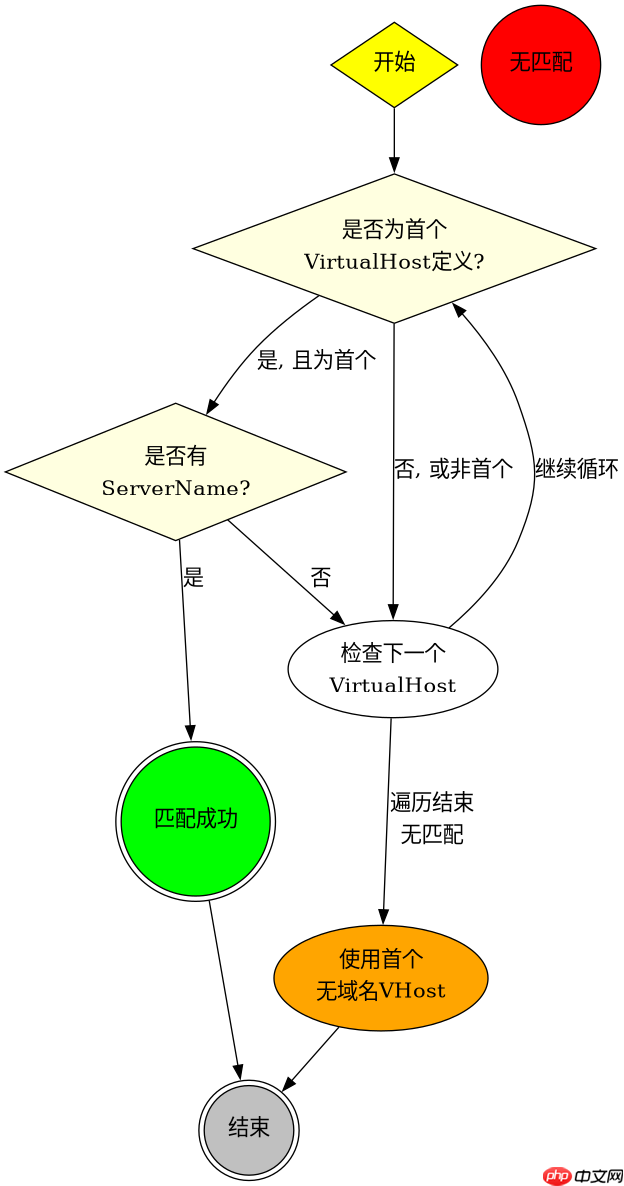
Apache 在处理基于名称(NameVirtualHost)的请求时,会遍历配置文件中的所有 <virtualhost></virtualhost> 定义,直到找到第一个 ServerName 或 ServerAlias 与请求头中的 Host 字段匹配的主机。如果找不到匹配项,它通常会回退到该 IP 地址对应的第一个定义的虚拟主机。因此,为了确保未绑定的域名或直接的 IP 访问能进入特定的“兜底”页面,必须将那个不绑定具体域名的虚拟主机配置写在所有其他具体域名配置之前。
# /etc/apache2/sites-available/000-default.conf
<VirtualHost *:80>
    ServerAdmin webmaster@localhost
    DocumentRoot /var/www/html
    ErrorLog ${APACHE_LOG_DIR}/error.log
    CustomLog ${APACHE_LOG_DIR}/access.log combined
    <Directory /var/www/html>
        Options Indexes FollowSymLinks
        AllowOverride All
        Require all granted
    </Directory>
</VirtualHost>

# /etc/apache2/sites-available/example.com.conf
<VirtualHost *:80>
    ServerName www.example.com
    ServerAlias example.com
    DocumentRoot /var/www/example
    ErrorLog ${APACHE_LOG_DIR}/example_error.log
    CustomLog ${APACHE_LOG_DIR}/example_access.log combined
</VirtualHost>
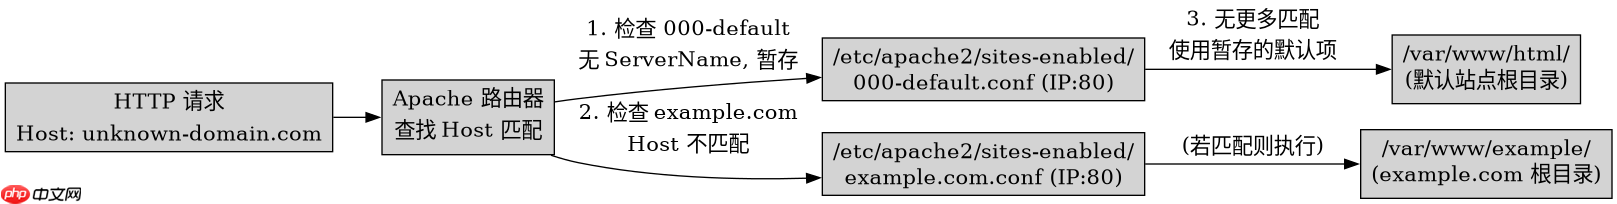
上述代码展示了标准的配置结构。第一个文件 000-default.conf 没有任何 ServerName 指令,这意味着它不会主动匹配任何特定的域名请求,但它会被 Apache 选为默认的接收者。第二个文件 example.com.conf 明确绑定了域名。当用户通过 IP 地址访问服务器,或者访问一个未在 Apache 中配置的域名时,请求会被路由到 /var/www/html 目录下的内容。
如何确保默认站点不被意外覆盖
除了位置靠前,还需要注意避免其他虚拟主机无意中捕获了通配符请求。有些管理员可能会在具体的虚拟主机中使用 ServerAlias * 或者错误的 DocumentRoot 设置,这可能导致默认行为失效。此外,如果启用了 SSL(HTTPS),基于名称的虚拟主机依赖于 SNI(Server Name Indication)扩展,而 SNI 只有在客户端支持的情况下才能工作。对于不支持 SNI 的旧客户端,Apache 同样会回退到该端口上配置的第一个 SSL 虚拟主机。

通过Apache Tika Server REST API从1400多种文件格式中提取文本和元数据。处理PDF、DOCX、PPTX、电子邮件归档以及带有MIME类型检测的嵌入式文档提取。
# /etc/apache2/sites-available/secure-fallback.conf
<VirtualHost _default_:443>
    ServerAdmin webmaster@localhost
    DocumentRoot /var/www/ssl-fallback
    SSLEngine on
    SSLCertificateFile /etc/ssl/certs/server.crt
    SSLCertificateKeyFile /etc/ssl/private/server.key
    ErrorLog ${APACHE_LOG_DIR}/ssl_error.log
    CustomLog ${APACHE_LOG_DIR}/ssl_access.log combined
</VirtualHost>

# /etc/apache2/sites-available/secure-example.com.conf
<VirtualHost *:443>
    ServerName secure.example.com
    DocumentRoot /var/www/secure-example
    SSLEngine on
    SSLCertificateFile /etc/ssl/certs/example.crt
    SSLCertificateKeyFile /etc/ssl/private/example.key
</VirtualHost>
在 HTTPS 场景下,_default_:443 是 Apache 识别默认 SSL 虚拟主机的标准写法。如上所示,将 secure-fallback.conf 命名为以数字开头(如 000-ssl-default.conf)并启用它,可以确保它是该端口上的第一个加载项。这样,当浏览器使用不支持 SNI 的技术访问服务器时,或者访问一个未配置的 HTTPS 域名时,都会看到 /var/www/ssl-fallback 中的内容,而不是报错或显示其他站点的信息。
如何处理直接 IP 访问和未知域名的具体返回内容
配置好默认虚拟主机后,通常还需要考虑返回什么样的内容给用户。直接 IP 访问或未知域名访问往往被视为潜在的安全风险或误操作,因此最佳实践是返回一个明确的“占位”页面,而不是网站的实际首页。这可以通过在默认虚拟主机的 DocumentRoot 目录下放置一个简单的 index.html 来实现。这个页面可以包含提示信息,告知用户该服务器未配置此域名,或者引导他们访问正确的 URL。
例如,在 /var/www/html/index.html 中写入:
<!DOCTYPE html>
<html>
<head><title>Default Page</title></head>
<body>
    <h1>This is the default page.</h1>
    <p>If you are seeing this, you may have accessed the server via IP or an unconfigured domain.</p>
</body>
</html>
这种处理方式不仅明确了服务器的状态,还避免了因默认展示某个业务网站的首页而导致的 SEO 问题或用户体验混乱。同时,建议在默认虚拟主机中禁用目录列表(Options -Indexes),以防止敏感文件被枚举。通过这种方式,Apache 的默认 fallback 机制就形成了一个完整、安全且可预测的入口点。