在 apache 中修改监听自定义 http 端口,需要编辑主配置文件 httpd.conf 或 conf.d/ 目录下的文件,将 listen 指令的值改为目标端口号(如 8080),并确保防火墙放行该端口。修改后重启 apache 服务即可生效。

如何配置 Apache 监听非标准端口并验证连通性
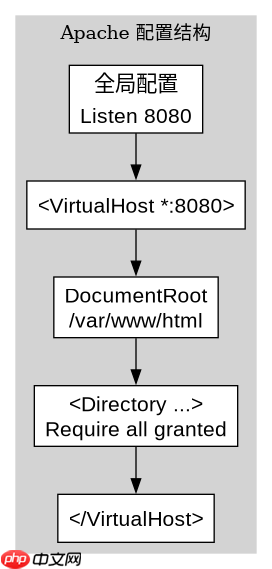
要配置 Apache 监听非标准端口,只需在配置文件中添加或修改 Listen 指令。例如,若希望 Apache 同时监听默认的 80 端口和自定义的 8080 端口,需确保配置中包含这两行。修改完成后,使用 systemctl restart httpd 重启服务,并通过浏览器访问 http://localhost:8080 进行验证。如果配置正确且防火墙允许,页面将正常加载。
# /etc/httpd/conf/httpd.conf
# 监听默认HTTP端口
Listen 80
# 监听自定义HTTP端口
Listen 8080

<VirtualHost *:8080>
    ServerName localhost
    DocumentRoot /var/www/html
    <Directory /var/www/html>
        Require all granted
    </Directory>
</VirtualHost>
上述配置展示了如何在 Apache 中设置一个独立的虚拟主机来响应 8080 端口的请求。关键步骤包括:添加 Listen 指令、定义 VirtualHost 以及设置目录权限。重启服务后,Apache 将开始在该端口上监听连接。

通过Apache Tika Server REST API从1400多种文件格式中提取文本和元数据。处理PDF、DOCX、PPTX、电子邮件归档以及带有MIME类型检测的嵌入式文档提取。
如何处理自定义端口的防火墙规则以确保外部访问
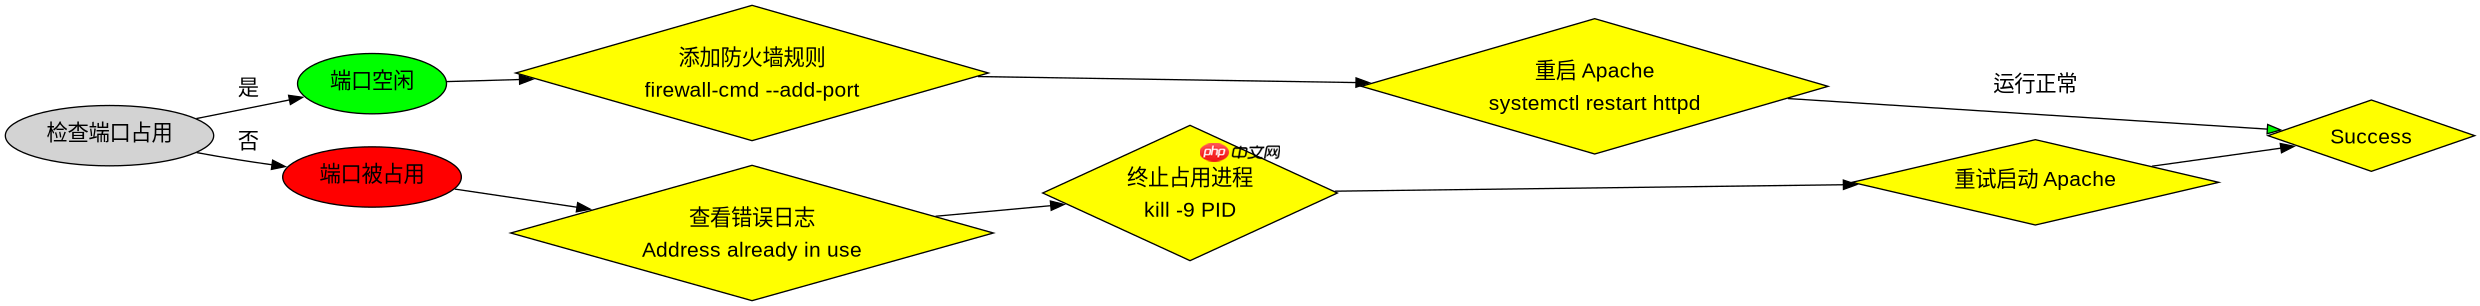
仅修改 Apache 配置不足以让外部用户访问自定义端口,还必须更新防火墙规则。以 firewalld 为例,需要使用 firewall-cmd 命令永久开放该端口,然后重新加载防火墙配置。这一步骤确保了网络数据包能够到达 Apache 进程。若不执行此操作,外部请求将被防火墙丢弃,导致连接超时。
# 添加自定义端口到防火墙
sudo firewall-cmd --permanent --add-port=8080/tcp
# 重新加载防火墙使配置生效
sudo firewall-cmd --reload
# 验证端口是否已开放
sudo firewall-cmd --list-ports
这段代码演示了使用 firewalld 管理端口的标准流程。首先通过 --permanent 标志将端口加入持久化配置,随后通过 --reload 激活更改。最后使用 --list-ports 确认 8080 端口已在列表中。这是确保自定义端口可访问的必要环节。
当自定义端口被其他服务占用时 Apache 会返回什么错误
如果指定的自定义端口已被其他进程占用,Apache 启动时会失败,并在错误日志中记录 Address already in use 错误。此时,Apache 进程不会启动,也不会监听该端口。系统管理员需要通过 netstat 或 ss 命令查找占用该端口的进程,并将其终止或更改其监听端口,才能解决冲突。