








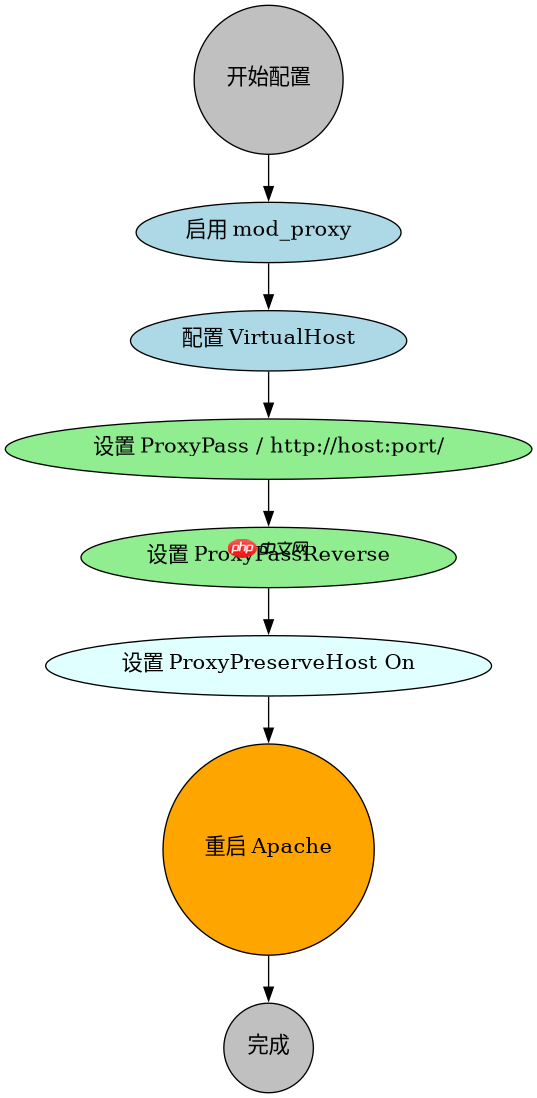
在 apache 中配置 proxypass 将请求转发到后端特定端口,需要在 httpd.conf 或虚拟主机配置文件中启用 mod_proxy 模块,并使用 proxypass 和 proxypassreverse 指令指定目标地址与端口。例如,将根路径的请求转发到本地 8080 端口的服务,只需添加 proxypass / http://localhost:8080/ 并重启 apache 即可生效。
如何配置反向代理以转发到非标准端口
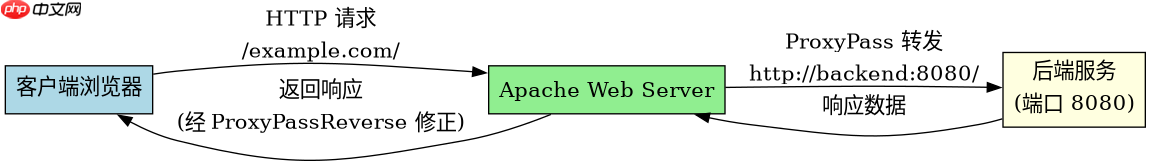
要配置 Apache 作为反向代理并将流量转发到后端的非标准端口(如 8080、3000 等),必须确保已加载必要的代理模块,并在配置块中明确指定目标 URL。核心做法是使用 ProxyPass 指令映射前端路径到后端地址,同时使用 ProxyPassReverse 处理后端返回的重定向响应,确保客户端收到的重定向链接指向正确的代理地址而非直接暴露后端端口。
<VirtualHost *:80>
    ServerName example.com

    # 启用代理模块
    ProxyRequests Off

    # 将根路径转发到后端的 8080 端口
    ProxyPass / http://backend-server:8080/
    ProxyPassReverse / http://backend-server:8080/

    # 可选:为特定路径设置不同端口
    # ProxyPass /api http://api-server:3000/
    # ProxyPassReverse /api http://api-server:3000/
</VirtualHost>上述配置中,ProxyRequests Off 关闭了正向代理功能,仅允许反向代理。当用户访问 http://example.com/ 时,Apache 会将请求转发至 http://backend-server:8080/。如果后端服务返回一个重定向到 http://backend-server:8080/new-path 的响应,ProxyPassReverse 会将其修改为 http://example.com/new-path,从而保持客户端视角的一致性。若需将不同路径转发到不同服务的不同端口,可重复使用 ProxyPass 指令进行多路径映射。
如何处理代理过程中的头部信息传递问题
在通过 ProxyPass 转发请求时,默认情况下 Apache 会保留原始请求的 Host 头,这可能导致后端服务无法正确识别请求来源或生成绝对 URL。为解决此问题,应配置 ProxyPreserveHost On 以保留原始 Host 头,或使用 RequestHeader 指令自定义传递的头部字段。此外,还需注意后端服务是否依赖 X-Forwarded-For 等标准代理头部来识别真实客户端 IP。

通过Apache Tika Server REST API从1400多种文件格式中提取文本和元数据。处理PDF、DOCX、PPTX、电子邮件归档以及带有MIME类型检测的嵌入式文档提取。
<VirtualHost *:80>
    ServerName example.com

    ProxyRequests Off
    ProxyPreserveHost On

    # 确保传递真实的客户端 IP
    RequestHeader set X-Real-IP "%{REMOTE_ADDR}s"
    RequestHeader set X-Forwarded-For "%{REMOTE_ADDR}s"

    ProxyPass / http://backend-server:8080/
    ProxyPassReverse / http://backend-server:8080/
</VirtualHost>在此配置中,ProxyPreserveHost On 确保后端收到的是原始请求中的 Host 头(即 example.com),而不是 Apache 服务器的内部地址。同时,通过 RequestHeader 显式设置 X-Real-IP 和 X-Forwarded-For 头部,使后端应用能够获取发起请求的真实客户端 IP 地址。这对于日志记录、访问控制或地理定位等功能至关重要。若后端服务不支持这些头部,则需在应用层进行相应适配。所有头部配置均应在 ProxyPass 之前定义,以确保在请求转发前已完成头部修改。
当后端服务返回 502 错误时如何排查端口连通性
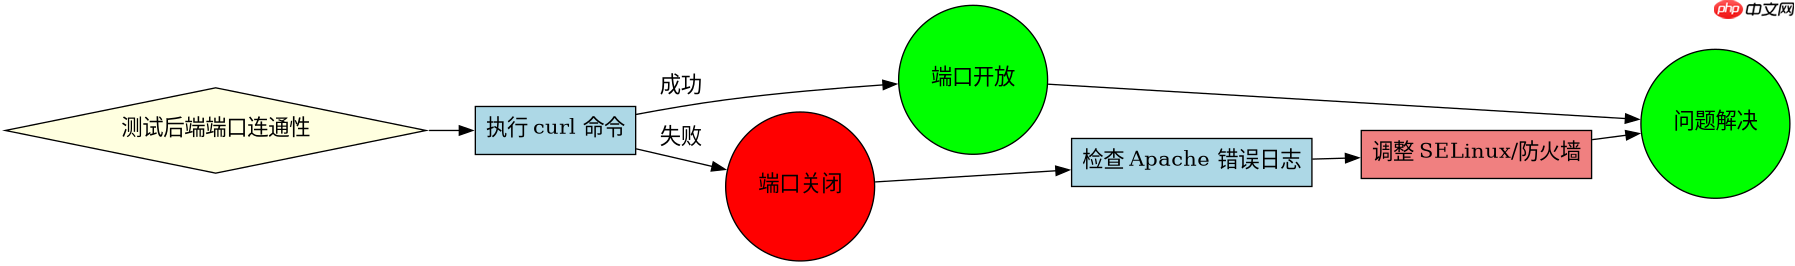
当 Apache 配置了 ProxyPass 但后端服务返回 502 Bad Gateway 错误时,通常意味着 Apache 无法连接到指定的后端端口。首要排查步骤是验证后端服务是否在指定端口上监听,以及防火墙是否允许 Apache 进程访问该端口。可通过 curl 命令从 Apache 服务器本机测试后端端口的连通性,确认服务是否正常运行且网络可达。
# 在 Apache 服务器上执行以下命令测试连通性
curl -v http://backend-server:8080/

# 检查后端服务是否在监听指定端口
ss -tlnp | grep 8080

# 检查防火墙规则是否允许出站连接
test -c /dev/tcp/backend-server/8080 && echo "Port open" || echo "Port closed"
如果 curl 测试失败,说明问题出在网络或服务端,而非 Apache 配置。若 curl 成功但浏览器仍报 502,则可能是 Apache 权限不足或 SELinux 策略阻止了代理行为。此时需检查 Apache 错误日志(通常为 /var/log/httpd/error_log),查看是否有具体的连接拒绝或超时信息。确保 Apache 用户(如 apache 或 www-data)有权限发起网络连接,并根据需要调整 SELinux 上下文或防火墙规则。一旦确认后端端口可访问,502 错误通常会立即消失。



















