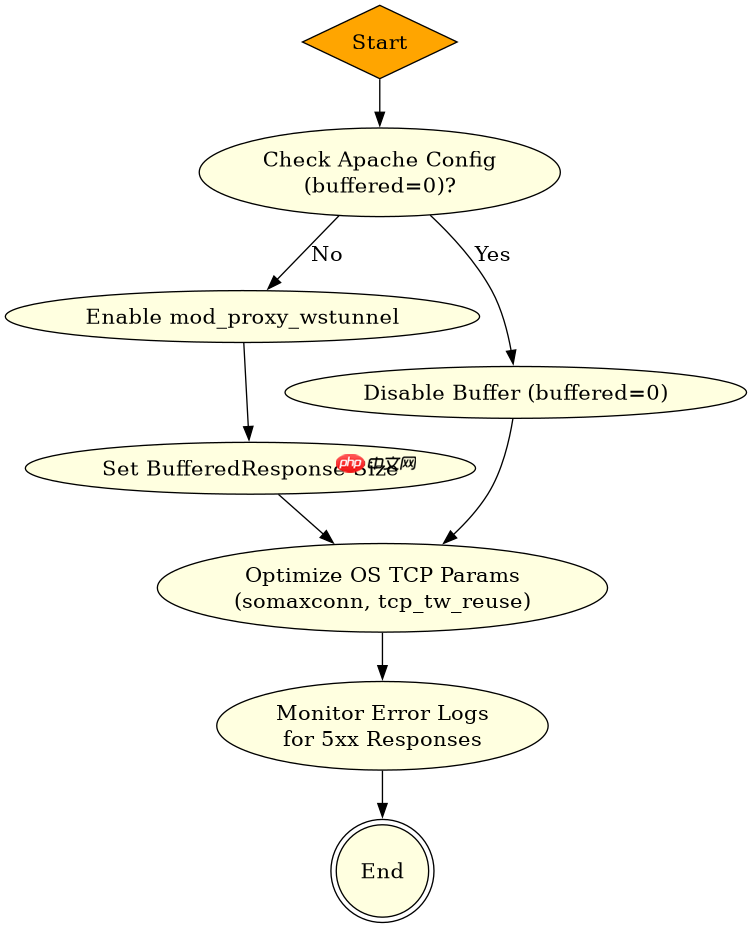
apache 在高并发 websocket 代理中丢包,通常是因为默认的 `mod_proxy` 缓冲区过小导致连接重置或请求被丢弃。解决此问题的核心做法是调整 `proxypass` 的缓冲参数并启用 `mod_proxy_wstunnel` 模块,同时配合操作系统层面的 tcp 参数优化。通过设置 `buffered=0` 可以关闭 apache 对代理内容的缓冲,减少内存占用和延迟;若必须缓冲,则需增大 `bufferedresponse` 的值以容纳突发流量。此外,确保后端服务与 apache 之间的连接池配置合理,避免连接耗尽导致的排队丢包。

如何配置 mod_proxy_wstunnel 以支持长连接
要正确代理 WebSocket 流量,必须使用 `mod_proxy_wstunnel` 模块而非普通的 `mod_proxy_http`。在 Apache 配置中,通过 `ProxyPass` 指令将特定路径映射到后端 WebSocket 服务器,并添加 `upgrade` 和 `connection` 头传递逻辑。默认情况下,Apache 可能会尝试缓冲响应体,这对于流式 WebSocket 数据是不利的,因此需要显式禁用缓冲或调整缓冲区大小。
<VirtualHost *:80>
    ServerName ws.example.com

    # 加载必要的模块
    LoadModule proxy_module modules/mod_proxy.so
    LoadModule proxy_wstunnel_module modules/mod_proxy_wstunnel.so
    LoadModule headers_module modules/mod_headers.so

    # 允许升级连接
    RewriteEngine On
    RewriteCond %{HTTP:Upgrade} websocket [NC]
    RewriteCond %{HTTP:Connection} upgrade [NC]
    RewriteRule ^/?(.*) "ws://localhost:8080/$1" [P,L]

    # 或者直接使用 ProxyPass (推荐方式)
    # ProxyPass /ws ws://localhost:8080/ws
    # ProxyPassReverse /ws ws://localhost:8080/ws

    # 关键优化:禁用缓冲,直接透传
    ProxyPass /ws ws://localhost:8080/ws buffered=0
    ProxyPassReverse /ws ws://localhost:8080/ws
</VirtualHost>
上述配置中,`buffered=0` 是关键参数。它告诉 Apache 不要缓存后端返回的数据块,而是立即转发给客户端。这显著降低了高并发下的内存压力和延迟。如果后端返回的数据块非常大,可能需要适当增加 `BufferedResponse` 的大小,但通常对于实时通信,透传是最佳选择。同时,确保 `mod_headers` 已加载,以便正确处理 HTTP 升级头部。

通过Apache Tika Server REST API从1400多种文件格式中提取文本和元数据。处理PDF、DOCX、PPTX、电子邮件归档以及带有MIME类型检测的嵌入式文档提取。
如何调整系统级 TCP 参数以应对高并发
除了 Apache 配置,操作系统的 TCP/IP 栈设置对高并发 WebSocket 连接的稳定性至关重要。Linux 内核中的 `somaxconn`、`tcp_max_syn_backlog` 和 `tcp_tw_reuse` 等参数直接影响连接队列长度和 TIME_WAIT 状态的处理。当并发连接数激增时,如果这些值设置过低,新的连接请求会被内核丢弃,表现为应用层的“丢包”或连接失败。
# 查看当前内核参数
sysctl net.core.somaxconn
sysctl net.ipv4.tcp_max_syn_backlog
sysctl net.ipv4.tcp_tw_reuse

# 临时调整(重启后失效)
sysctl -w net.core.somaxconn=65535
sysctl -w net.ipv4.tcp_max_syn_backlog=65535
sysctl -w net.ipv4.tcp_tw_reuse=1

# 永久修改:编辑 /etc/sysctl.conf
net.core.somaxconn = 65535
net.ipv4.tcp_max_syn_backlog = 65535
net.ipv4.tcp_tw_reuse = 1
net.ipv4.ip_local_port_range = 1024 65535
`somaxconn` 定义了监听套接字的最大连接队列长度,应设置为高于预期并发连接数的值。`tcp_max_syn_backlog` 控制半连接队列的大小,防止 SYN Flood 攻击的同时保证正常连接。`tcp_tw_reuse` 允许重用处于 TIME_WAIT 状态的连接,提高端口利用率。`ip_local_port_range` 扩大了本地可用端口范围,避免在高并发短连接场景下端口耗尽。这些调整需结合 Apache 的 `MaxRequestWorkers` 和后端服务的线程池大小进行综合调优。
当后端服务返回非标准 HTTP 状态码时 Apache 如何处理
在高并发 WebSocket 场景中,如果后端服务因过载或错误返回非 101 Switching Protocols 的状态码(如 502 Bad Gateway 或 503 Service Unavailable),Apache 会中断 WebSocket 握手并关闭连接。此时,客户端通常会收到连接关闭事件,而非数据丢包。排查此类问题需检查 Apache 的错误日志(error_log)和后端的访问日志,确认是否有大量 5xx 状态码返回。Apache 不会自动重试或转换这些错误,而是直接传递给客户端。
# 检查 Apache 错误日志
sudo tail -f /var/log/apache2/error.log | grep -i "proxy\|websocket"

# 示例日志条目:
[Wed Oct 04 10:00:00.123456 2023] [proxy:error] [pid 12345] (111)Connection refused: AH00957: WSS: attempt to connect to 127.0.0.1:8080 (*) failed
[Wed Oct 04 10:00:01.234567 2023] [proxy_wstunnel:error] [pid 12346] AH02429: Response header does not contain 'Upgrade: websocket'
当出现上述错误时,表明 Apache 无法建立或维持与后端的 WebSocket 隧道。常见原因包括后端服务崩溃、防火墙拦截、或 Apache 与后端之间的网络中断。解决方案是确保后端服务健康且可访问,检查防火墙规则是否允许 WebSocket 端口通信,并考虑在 Apache 前部署负载均衡器以实现故障转移。此外,监控后端服务的资源使用情况(CPU、内存、连接数)有助于预防因过载导致的非标准响应。