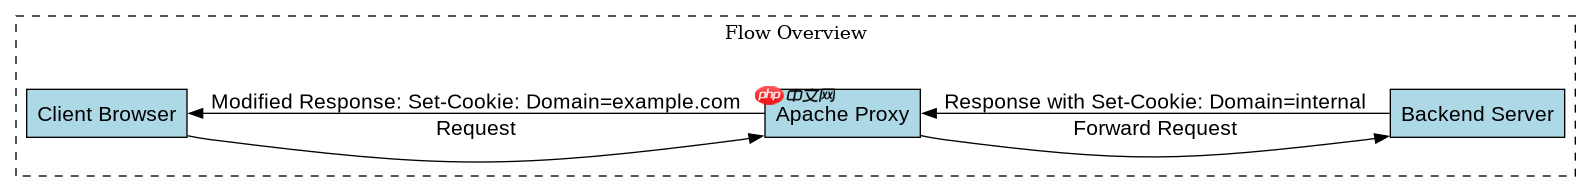
apache 的 proxypassreverse 指令无法处理后端服务返回的 cookie 域名重写,因为它仅针对 http 响应头中的 location、content-location 和 uri 进行重定向地址修正。要实现对 set-cookie 头的域名重写,必须使用 mod_headers 模块配合正则表达式替换功能。
为什么 ProxyPassReverse 不处理 Cookie?
ProxyPassReverse 的设计初衷是解决反向代理场景下后端服务器返回绝对 URL 导致客户端请求直接指向后端的问题。它通过检查响应状态码(如 301、302)并修改对应的跳转链接来实现透明代理。然而,Cookie 的域名属性由 Set-Cookie 头中的 Domain 或 Path 字段决定,这些字段不属于重定向链接,因此不在 ProxyPassReverse 的处理范围内。如果后端配置的 Cookie 域名为内部主机名(如 backend.local),浏览器将无法在外部域名下发送该 Cookie,导致会话丢失。
<VirtualHost *:80>
    ServerName example.com

    # 标准反向代理配置
    ProxyPreserveHost On
    ProxyPass / http://192.168.1.100:8080/
    ProxyPassReverse / http://192.168.1.100:8080/

    # 启用 mod_headers 以重写 Set-Cookie
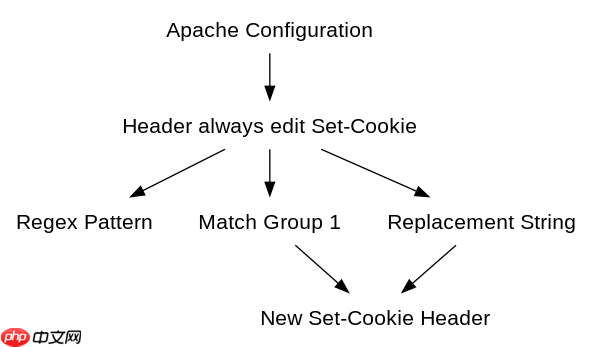
    Header always edit Set-Cookie "(.*)" "$1; Domain=.example.com"
</VirtualHost>
上述配置中,Header always edit 指令会捕获所有 Set-Cookie 头,并通过正则表达式将原有的域名部分替换为外部可见的域名。这里使用了 always 关键字以确保无论响应状态码如何都会执行此操作。正则表达式 (.*) 匹配整个 Cookie 字符串,然后重新附加上正确的 Domain 属性。需要注意的是,如果后端已经设置了 Domain 属性,此操作会覆盖它;如果未设置,则显式添加。在实际应用中,可能需要更复杂的正则来保留其他 Cookie 属性(如 Path、Secure、HttpOnly)。

mitmproxy 是一个交互式的、支持 SSL/TLS 的拦截 HTTP 代理,适用于渗透测试人员和软件开发人员。它支持 HTTP/1、HTTP/2、HTTP/3 和 WebSockets,提供控制台、命令行和基于网页的界面来拦截、检查、修改和重放网络流量。
如何处理包含多个属性的复杂 Cookie?
当后端返回的 Set-Cookie 头包含多个属性时,简单的字符串替换可能会破坏 Cookie 的结构。例如,后端可能返回 session=abc123; Path=/; Domain=internal.server; HttpOnly。直接使用 edit 指令可能会意外地修改 Path 或其他属性。为了精确控制,可以使用 Header append 结合 expr 条件判断,或者编写更精细的正则表达式来只替换 Domain 值而不影响其他部分。此外,如果后端返回的 Cookie 没有指定 Domain,默认情况下它将是主机相关的,这在跨域场景中通常不是问题,但如果需要明确指定,仍需手动添加。

# 更精确的正则:只替换 Domain 值,保留其他属性
Header always edit Set-Cookie "^(.*;\s*Domain=)[^;]+(;.*)$" "$1.example.com$2"

# 如果后端未设置 Domain,则追加
Header always append Set-Cookie "Domain=.example.com" env=NO_COOKIE_DOMAIN

# 在 Apache 2.4.10+ 中,可以使用 expr 进行更灵活的条件处理
Header always set Set-Cookie "%{HTTP_RESPONSE_SET_COOKIE}e; Domain=.example.com" expr="! %{HTTP_RESPONSE_SET_COOKIE}e =~ /Domain=/"

# 注意:上面的 expr 示例仅为概念演示,实际语法需根据 Apache 版本调整
# 推荐做法是使用 mod_rewrite 或 Lua 脚本进行更复杂的头部处理
在实际部署中,建议先测试后端的 Set-Cookie 格式,再选择合适的重写策略。如果后端应用支持配置 Cookie 域名为通配符或动态获取,应优先在后端进行修改,以减少代理层的复杂性。对于静态内容或简单应用,使用 Header always edit 通常足够。对于复杂的多属性 Cookie,可能需要结合 mod_rewrite 的 R=header 标志或使用 Lua 模块进行更细粒度的控制。无论如何,确保重写后的 Cookie 符合浏览器的安全策略,特别是 Secure 和 SameSite 属性不应被意外移除或修改。
基于程序中某个输入、条件或结果的具体问题
当后端服务返回的 Set-Cookie 头中包含 Path 属性且与代理路径不一致时,即使正确重写了 Domain,Cookie 也可能因路径不匹配而无法被浏览器发送。例如,后端设置 Path=/app,而代理暴露的路径为 /,此时浏览器在根路径下访问时不会携带该 Cookie。解决方法是在重写 Domain 的同时,也修正 Path 属性,使其与代理路径一致。这可以通过扩展正则表达式或使用 Header always edit 多次调用来实现。关键在于确保 Cookie 的 Domain 和 Path 都与客户端的实际访问路径相匹配,否则即使域名正确,Cookie 也无法生效。