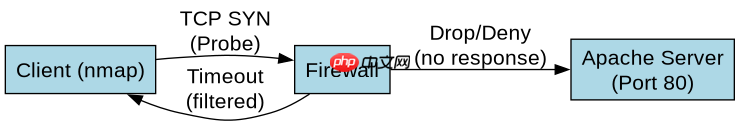
使用 nmap 检查 apache 监听端口是否被防火墙阻断,最直接的方法是运行 nmap -p <port><target_ip></target_ip></port>。如果端口处于 filtered 状态,说明数据包被防火墙丢弃或拒绝,连接无法建立;如果显示 open,则端口畅通且服务正在响应。此方法通过发送 tcp syn 包并观察响应来判定网络层的连通性。
如何区分端口是关闭还是被防火墙拦截?
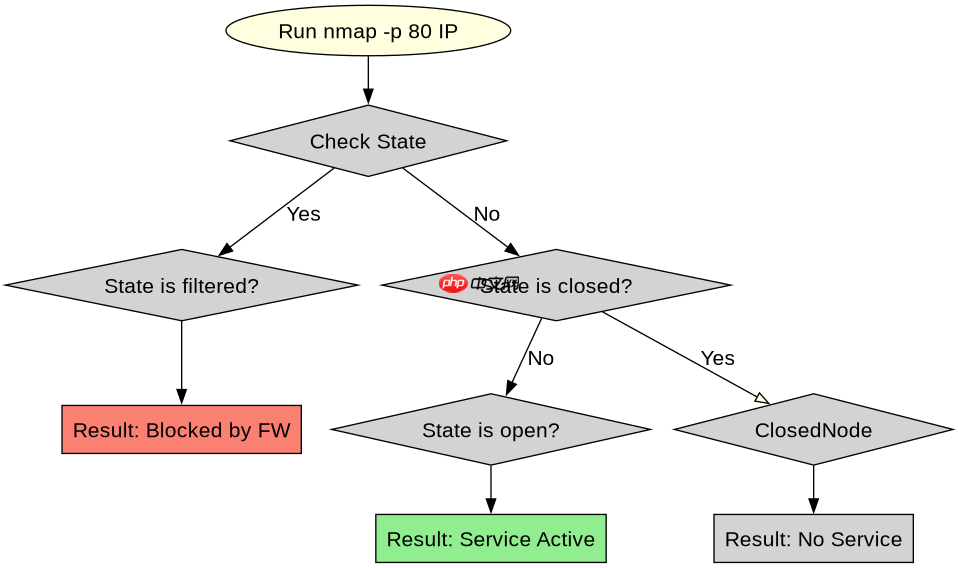
当执行 nmap 扫描时,若目标端口未开放,工具会根据返回的 ICMP 错误或 TCP RST 包将状态标记为 closed 或 filtered。closed 表示主机可达但无服务监听,而 filtered 表示防火墙静默丢弃了探测包,导致超时。要验证这一点,可以对比本地回环地址与公网 IP 的扫描结果,本地通常直接返回 open 或 closed,而经过防火墙的公网 IP 在阻断时会呈现 filtered。
#!/bin/bash
# 定义目标 IP 和 Apache 默认端口
TARGET_IP="192.168.1.100"
PORT="80"

# 执行 nmap 扫描,指定端口
# -p: 指定端口
# --reason: 显示判断原因(可选,帮助理解)
nmap -p $PORT $TARGET_IP --reason

# 预期输出示例:
# PORT   STATE    SERVICE REASON
# 80/tcp filtered http     no-response
上述脚本中,nmap 命令针对特定 IP 和端口发起探测。若输出中 STATE 列为 filtered,且 REASON 列显示 no-response 或 net-unreachable,则确认防火墙阻断了该端口。若显示 closed,则说明防火墙允许通信但 Apache 未在该端口监听。通过解析 nmap 的输出,开发者可以明确区分网络阻断与服务未启动两种情况。

通过Apache Tika Server REST API从1400多种文件格式中提取文本和元数据。处理PDF、DOCX、PPTX、电子邮件归档以及带有MIME类型检测的嵌入式文档提取。
为什么有时 nmap 会显示 open 即使防火墙配置了 DROP?
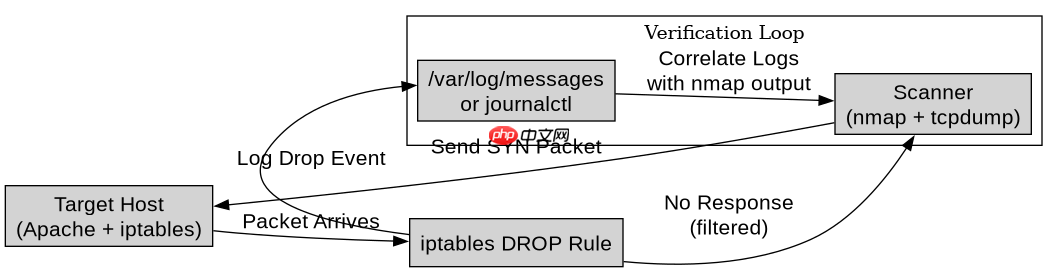
在某些情况下,即使防火墙配置了 DROP 规则,nmap 仍可能报告端口为 open 或 open|filtered。这通常发生在防火墙策略存在漏洞、使用了 NAT 转发,或者目标主机启用了反向路径过滤绕过机制时。此外,如果防火墙仅限制外部访问而允许内部网段访问,从同一子网发起的扫描可能会得到 open 的结果。为了准确判断,应结合 iptables 日志或 tcpdump 抓包分析,确认数据包是否在到达 Apache 前被丢弃。
#!/bin/bash
# 使用 tcpdump 辅助验证 nmap 的结果
# 在目标主机上运行以下命令,捕获来自扫描源的数据包
SRC_IP="192.168.1.50" # 扫描发起者 IP
DST_PORT="80"

sudo tcpdump -i any host $SRC_IP and port $DST_PORT -w /tmp/nmap_check.pcap

# 同时在扫描端执行 nmap
nmap -p $DST_PORT $TARGET_IP

# 分析 pcap 文件,若只有 SYN 包而无 SYN-ACK,则证实被阻断
tcpdump -r /tmp/nmap_check.pcap | grep -E "SYN|SYN, ACK|RST"
该脚本展示了如何通过 tcpdump 捕获底层数据包来验证 nmap 的状态判断。在目标主机上运行 tcpdump 后,从扫描端发起 nmap 探测。若 tcpdump 仅记录到 SYN 包而没有后续的 SYN, ACK 或 RST 响应,则证明防火墙确实丢弃了数据包,尽管 nmap 可能因超时而报告 filtered 或误报。这种组合验证方法能排除 nmap 因网络延迟或策略复杂性导致的误判,确保对防火墙阻断状态的准确识别。
基于 nmap 扫描结果中的 filtered 状态如何调整防火墙规则?
当 nmap 明确返回 filtered 状态时,表明防火墙规则生效且阻止了访问。若要恢复 Apache 服务,需检查防火墙配置(如 iptables 或 firewalld),添加允许该端口的入站规则。例如,在 firewalld 中可使用 firewall-cmd --add-port=80/tcp --permanent 并重新加载配置。调整后再次运行 nmap,若状态变为 open,则说明防火墙已正确放行。此过程强调了以 nmap 结果为反馈,动态调整防火墙策略的闭环验证方法。