在 apache 中实现第三方登录成功后重定向回原页面,核心做法是在认证流程的回调接口(callback)中读取请求头 referer 或自定义参数作为目标地址,校验其安全性后使用 302 found 状态码进行跳转。具体实现时,需确保回调逻辑能正确解析 url,防止开放重定向漏洞,并在代码中显式设置响应头 location。

如何从请求中提取并验证原页面 URL
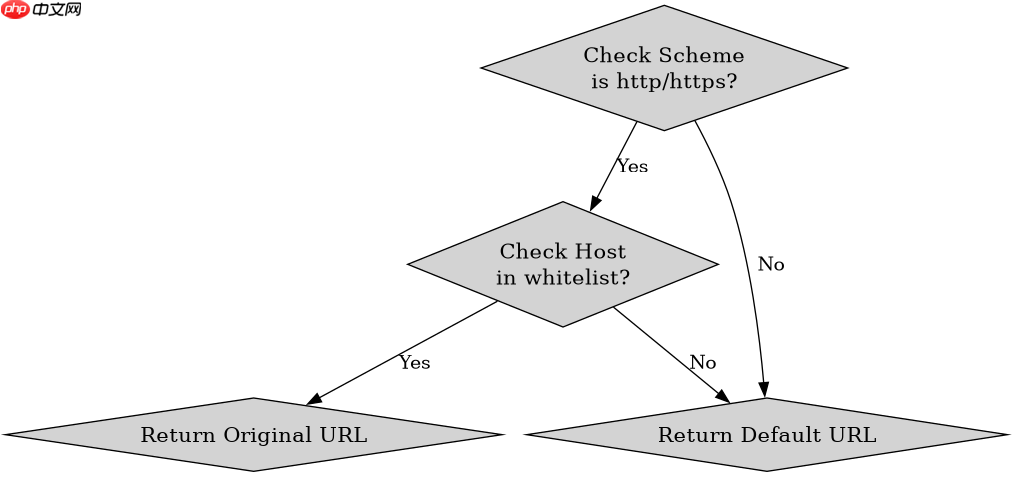
提取原页面 URL 的关键在于获取 Referer 头部,但必须经过白名单校验以保障安全。开发者应编写一个辅助函数,接收原始 URL 字符串,检查其协议是否为 http 或 https,且域名是否在允许的列表中。若校验失败,则回退到默认首页。这一步是配置重定向前的必要前置条件,确保不会将用户引导至恶意站点。

通过Apache Tika Server REST API从1400多种文件格式中提取文本和元数据。处理PDF、DOCX、PPTX、电子邮件归档以及带有MIME类型检测的嵌入式文档提取。
def validate_redirect_url(url, allowed_hosts):
    from urllib.parse import urlparse
    parsed = urlparse(url)
    if parsed.scheme not in ['http', 'https']:
        return '/home'
    if parsed.netloc not in allowed_hosts:
        return '/home'
    return url
如何在回调接口中执行 302 跳转
在第三方登录成功后的回调处理函数中,调用上述验证函数获取最终跳转地址,然后构建 HTTP 响应对象,设置状态码为 302,并添加 Location 响应头指向该地址。不同 Web 框架的实现细节略有不同,但本质都是修改响应头和状态码。例如在 Python Flask 中可使用 redirect() 函数,在 Node.js Express 中可使用 res.redirect() 方法。关键在于确保在认证成功逻辑完成后立即执行此操作,避免中间渲染。

// Node.js Express 示例
app.get('/auth/callback', (req, res) => {
    // 假设已验证第三方 token 成功
    const originalUrl = req.query.state || '/';
    const safeUrl = validateRedirectUrl(originalUrl, ['example.com']);
    res.redirect(302, safeUrl);
});
如果 Referer 为空或校验失败如何处理
当 Referer 头部缺失(如用户直接访问回调链接)或域名不在白名单内时,系统不应抛出错误,而应静默降级到预设的安全默认页面,通常是网站首页或用户仪表盘。这种处理方式保证了用户体验的连续性,同时维持了系统的安全性。开发者应在代码中明确定义这个默认值,并在日志中记录此类降级事件以便审计。