








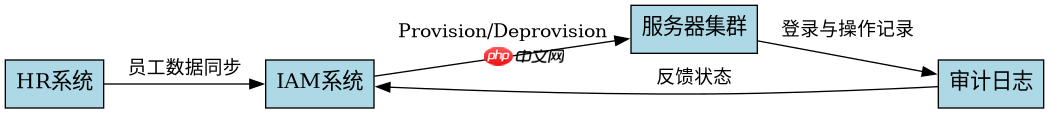
服务器账号生命周期管理需要建立从创建、使用、变更到注销的全流程自动化机制,核心做法是结合身份提供商(idp)与配置管理工具,通过api实现状态同步。具体而言,应利用scim协议或云厂商sdk在入职时自动 provision 账号,在职期间通过定期审计确保权限最小化,离职时触发即时 deprovision 脚本回收资源。这样做能消除人工操作延迟,防止僵尸账号带来的安全风险。
如何自动化处理员工入职时的账号创建
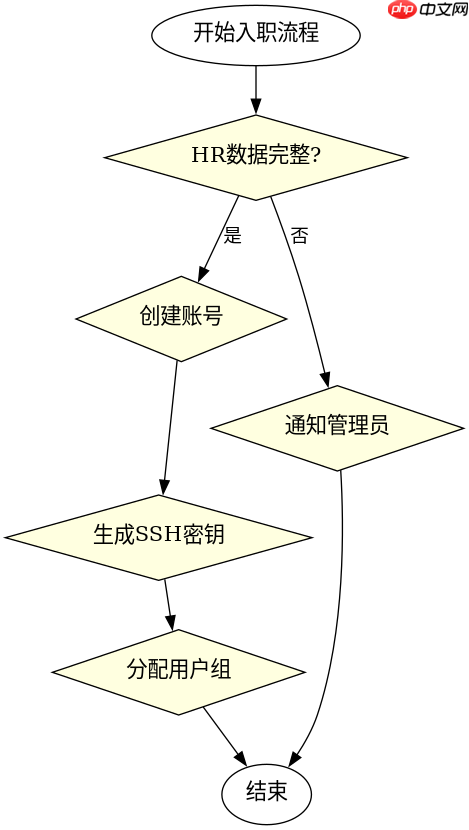
入职时账号创建的自动化依赖于HR系统与IAM系统的集成,通常通过Webhook或定时任务触发。关键步骤是从HR系统获取新员工属性(如部门、职位),映射到目标服务器的角色组,并调用SSH密钥生成或密码重置接口。若HR数据缺失关键字段,流程应挂起并通知管理员,避免创建不完整账号。
{
  "action": "create_account",
  "employee_id": "EMP001",
  "username": "zhang_san",
  "department": "engineering",
  "role": "developer",
  "ssh_key_generated": true,
  "groups_added": ["dev_team", "prod_readonly"]
}
上述JSON展示了入职触发后的典型载荷,其中ssh_key_generated为布尔值表示密钥已生成,groups_added数组列出了自动加入的Linux用户组。执行该流程后,新账号应立即具备基础开发权限,且无sudo特权,符合最小权限原则。
如何实施定期的账号权限审计与清理
定期审计的核心是比对活跃账号与实际登录行为及业务需求,重点检查长期未登录账号和过度授权的账户。做法包括运行lastlog或云审计日志分析脚本,识别超过90天无活动的账号,并将其标记为待禁用。对于权限变更,需验证当前角色是否仍匹配岗位职责,移除不再需要的访问权。若发现异常高权限账号,应立即隔离并启动调查流程。

{
  "audit_date": "2023-10-01",
  "accounts_reviewed": 150,
  "suspicious_accounts": [
    {
      "username": "old_admin",
      "last_login": "2022-05-10",
      "current_role": "superuser",
      "action_taken": "disabled"
    },
    {
      "username": "temp_contractor",
      "contract_end": "2023-09-30",
      "status": "expired",
      "action_taken": "revoked_access"
    }
  ],
  "cleaned_up_keys": 12
}
此审计结果JSON显示了对150个账号的审查情况,其中suspicious_accounts列表记录了两个具体问题账号的处理措施:old_admin因长期未登录被禁用,temp_contractor因合同过期被撤销访问权。cleaned_up_keys字段表明同时清理了12个废弃的SSH密钥,确保存储介质上的凭证也得到同步更新。
员工离职时账号注销的具体执行逻辑是什么
离职时账号注销必须即时生效,涉及禁用登录、回收资源、保留必要数据和通知相关方。具体做法是HR系统触发离职事件后,IAM系统立即将账号状态设为inactive,阻止所有认证请求。同时,配置管理工具停止该账号关联的自动化任务,并归档其个人目录数据至冷存储。最后,向IT支持团队发送确认邮件,完成闭环。若离职原因涉及违规,还需额外触发取证镜像流程。


















