








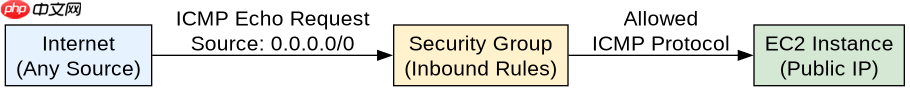
在云服务器安全组中放行 icmp 协议,需要在入方向(inbound)添加一条规则,将协议类型设置为 icmp,并指定允许访问的源 ip 地址段(如 0.0.0.0/0 表示所有 ip)。配置完成后,服务器即可响应来自外部的 ping 请求。若需限制特定来源,可修改源 cidr 为具体的公网 ip 或网段。
如何配置允许所有 IP 访问的 ICMP 规则
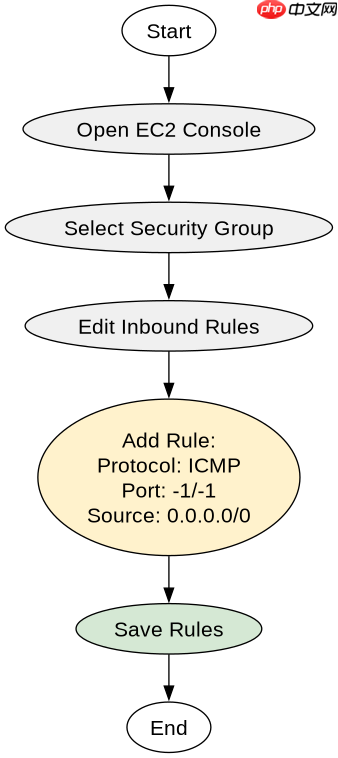
要允许互联网上任意主机 Ping 通服务器,需在安全组入方向添加一条全开放的 ICMP 规则。以主流云厂商为例,通常选择协议为 ICMP,端口范围留空或设为 -1/-1,授权对象设为 0.0.0.0/0。此操作会立即生效,无需重启实例。
import boto3

# 假设已配置 AWS CLI credentials
client = boto3.client('ec2')

response = client.authorize_security_group_ingress(
    GroupId='sg-0123456789abcdef0',
    IpPermissions=[
        {
            'IpProtocol': 'icmp',
            'FromPort': -1,
            'ToPort': -1,
            'IpRanges': [
                {
                    'CidrIp': '0.0.0.0/0',
                    'Description': 'Allow all ICMP (Ping)'
                }
            ]
        }
    ]
)
print(response['SecurityGroupRules'])
运行上述代码后,安全组将新增一条允许所有 IPv4 地址发送 ICMP 请求的规则。验证时,从任意公网机器执行 ping <server_ip></server_ip> 应能收到回复。注意:部分云厂商默认禁止 ICMP,需显式添加;若存在多条 ICMP 规则,优先级通常由最宽泛的规则决定,建议清理冲突条目。
如何仅允许特定 IP 段访问 ICMP
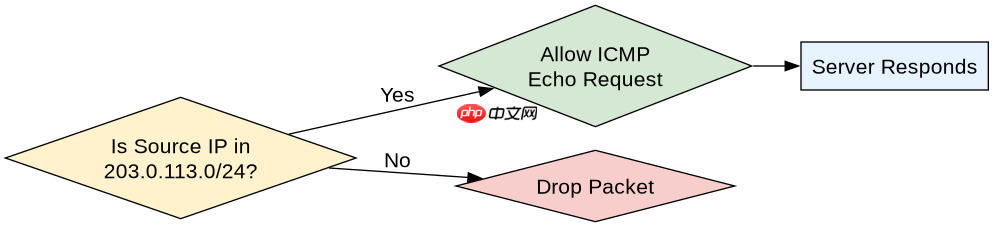
出于安全考虑,常需限制仅管理网段可 Ping 通服务器。此时应将源 CIDR 替换为可信 IP 范围,例如企业出口 IP 段 203.0.113.0/24。该配置确保非授权网络无法通过 ICMP 探测服务器存活状态,降低被扫描风险。
import boto3

client = boto3.client('ec2')

response = client.authorize_security_group_ingress(
    GroupId='sg-0123456789abcdef0',
    IpPermissions=[
        {
            'IpProtocol': 'icmp',
            'FromPort': -1,
            'ToPort': -1,
            'IpRanges': [
                {
                    'CidrIp': '203.0.113.0/24',
                    'Description': 'Allow ICMP from management subnet'
                }
            ]
        }
    ]
)
print(response['SecurityGroupRules'])
执行后,仅来自 203.0.113.0/24 网段的设备可成功 Ping 通服务器。其他 IP 发起的 Ping 将被丢弃。可通过 traceroute 或 nmap -sP 从不同源测试连通性,确认策略生效。若需临时调试,可先添加入站规则再移除,避免长期暴露。
当安全组同时存在 TCP 和 ICMP 规则时,Ping 是否受影响
安全组中的 TCP 与 ICMP 规则相互独立,互不影响。即使未开放任何 TCP 端口,只要 ICMP 入站规则存在且源 IP 匹配,Ping 仍可正常工作。反之,若关闭 ICMP 但开放 SSH(TCP 22),则无法 Ping 通但可远程登录。因此,ICMP 可用性仅取决于 ICMP 规则本身,与其他协议规则无关。


















