








radius-server 配置接入认证的基本流程是什么
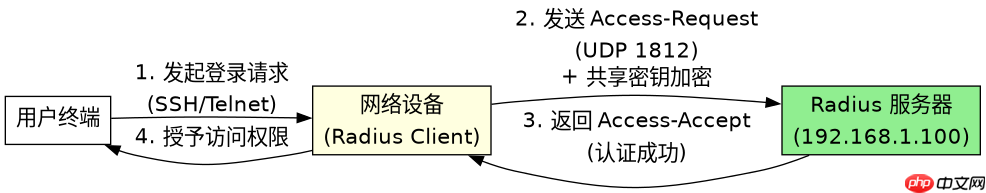
在设备上启用 radius 认证需要依次配置服务器地址、共享密钥以及调用方式。具体做法是进入全局配置模式,使用 radius-server host 指定服务器 ip,用 radius-server key 设置加密通信的密码,最后通过 aaa new-model 激活 aaa 框架并绑定认证方法列表。这样设备就能将用户的登录请求转发给 radius 服务器进行验证。
hostname Router
!
! 1. 启用 AAA 新特性
aaa new-model
!
! 2. 定义认证方法列表,优先使用 Radius
aaa authentication login default group radius local
!
! 3. 配置 Radius 服务器信息
radius-server host 192.168.1.100 key MySecretKey
radius-server timeout 5
radius-server retried 3
!
! 4. 应用配置到接口或 VTY(以 VTY 为例)
line vty 0 4
 transport input ssh
 login authentication default
!
运行上述配置后,当用户尝试 SSH 登录时,路由器会先向 192.168.1.100 发送 Access-Request 报文。如果服务器响应 Access-Accept,则允许登录;若超时或拒绝,则回退到本地用户数据库(因为配置了 local 作为备选)。
如何确保 Radius 通信的安全性与故障切换
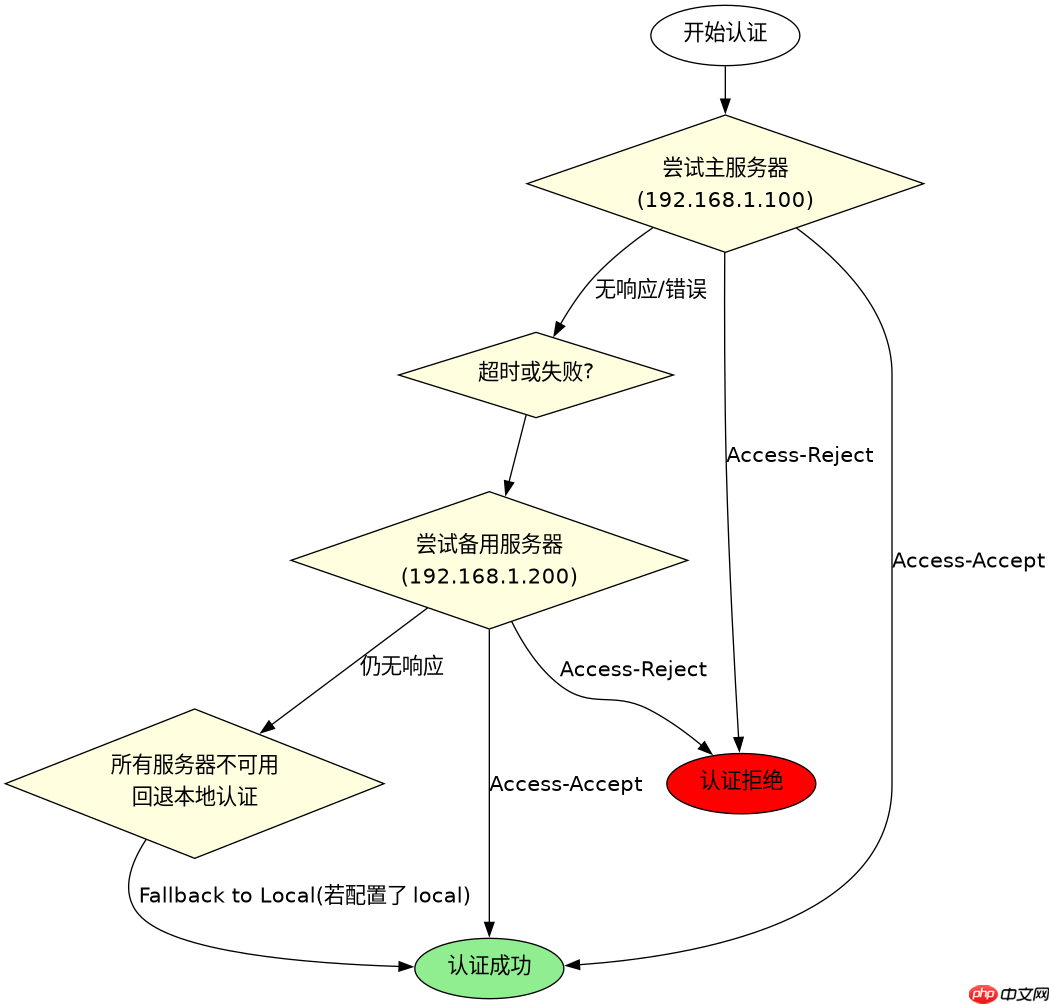
保障 Radius 通信安全主要依赖共享密钥的加密传输和超时重试机制。在配置中,key 参数不仅用于生成 MD5 摘要验证报文完整性,还防止中间人篡改。同时,必须设置合理的 timeout 和 retried 值,避免单点故障导致用户长时间无法登录。此外,建议配置多个服务器以实现高可用。
! 配置主备 Radius 服务器
radius-server host 192.168.1.100 key MySecretKey priority 1
radius-server host 192.168.1.200 key MySecretKey priority 2
!
! 调整超时与重试策略
radius-server timeout 3
radius-server retried 2
!
! 验证配置
show running-config | include radius
show aaa servers
在上述配置中,设备会优先尝试连接优先级为 1 的 192.168.1.100。如果该服务器在 3 秒内无响应,设备会重试一次;若仍失败,则转向优先级为 2 的 192.168.1.200。这种机制确保了在主服务器宕机时,认证服务不会中断。通过 show aaa servers 命令可以实时查看各服务器的状态和最近一次的认证结果。
Radius 认证失败时的常见排查步骤有哪些
当 Radius 认证失败时,通常由密钥不匹配、网络不通或用户属性配置错误引起。排查时应首先检查设备与服务器之间的连通性,确认 UDP 1812 端口是否可达。其次,核对 radius-server key 是否与服务器上配置的共享密钥完全一致,包括大小写。最后,启用调试功能观察交互细节,定位是报文未发出还是服务器返回了拒绝信息。
! 开启 Radius 调试以便观察详细交互
debug radius authentication
!
! 测试认证(需另开终端执行登录操作)
! 观察输出中的 Request/Response 报文
! 注意:调试完成后务必关闭
debug disable
在执行 debug radius authentication 后,尝试登录会显示详细的 RADIUS 报文交换过程。如果看到 Access-Challenge 或 Access-Reject,说明网络通畅且密钥正确,问题可能在于用户权限或属性限制。如果看到 Timeout 或 No Response,则重点检查防火墙规则、路由指向以及服务器是否正常运行。通过逐步缩小范围,可以快速定位故障根源。

















