








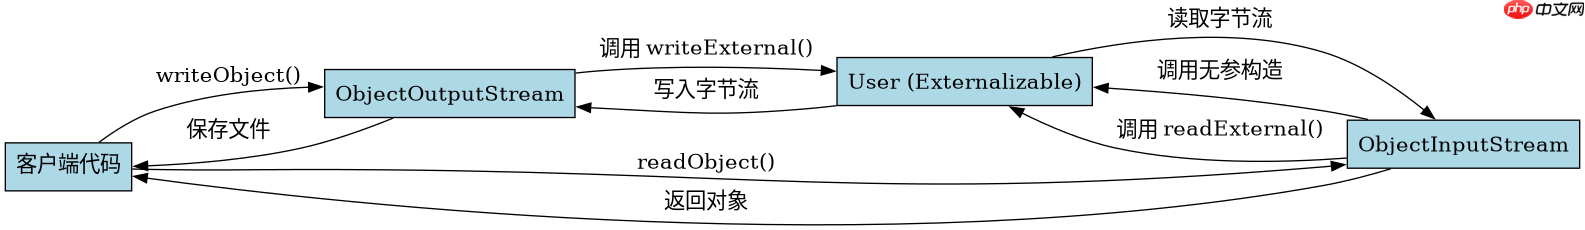
在 java 对象序列化中,readexternal 方法用于在反序列化过程中手动恢复对象的字段状态。要使用它,必须让类实现 java.io.externalizable 接口(而非仅仅 serializable),并在该接口的 writeexternal 和 readexternal 方法中分别定义序列化和反序列化的逻辑。调用 objectinputstream.readobject() 时,jvm 会先通过无参构造函数创建实例,然后自动回调 readexternal 方法,开发者需在此处按写入顺序从流中读取数据并赋值给对象字段。
如何实现 Externalizable 接口以自定义序列化过程
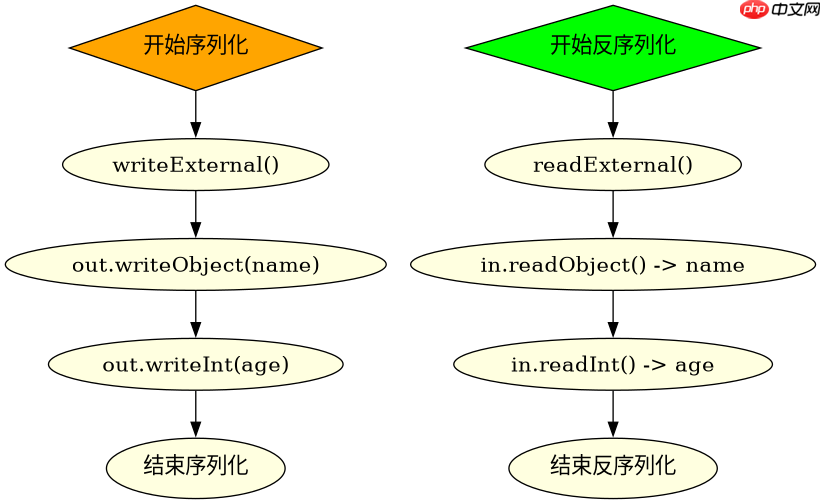
要实现自定义序列化,核心是重写 Externalizable 接口的两个方法:writeExternal 负责将对象状态写入 ObjectOutput 流,readExternal 负责从 ObjectInput 流中读取状态。与默认的 Serializable 不同,Externalizable 允许完全控制哪些字段被序列化以及序列化的格式。需要注意的是,实现 Externalizable 的类必须提供一个公共的无参构造函数,否则在反序列化时会抛出 InvalidClassException 或 InstantiationException。
import java.io.*;

public class User implements Externalizable {
    private String name;
    private int age;

    // 必须有无参构造函数
    public User() {}

    public User(String name, int age) {
        this.name = name;
        this.age = age;
    }

    @Override
    public void writeExternal(ObjectOutput out) throws IOException {
        // 按顺序写入字段
        out.writeObject(name);
        out.writeInt(age);
    }

    @Override
    public void readExternal(ObjectInput in) throws IOException, ClassNotFoundException {
        // 按相同顺序读取字段
        this.name = (String) in.readObject();
        this.age = in.readInt();
    }

    @Override
    public String toString() {
        return "User{name='" + name + \'\', age=" + age + "}";
    }

    public static void main(String[] args) throws Exception {
        // 序列化
        User user = new User("Alice", 30);
        try (FileOutputStream fos = new FileOutputStream("user.ser");
             ObjectOutputStream oos = new ObjectOutputStream(fos)) {
            oos.writeObject(user);
        }

        // 反序列化
        User deserializedUser;
        try (FileInputStream fis = new FileInputStream("user.ser");
             ObjectInputStream ois = new ObjectInputStream(fis)) {
            deserializedUser = (User) ois.readObject();
        }

        System.out.println(deserializedUser); // 输出: User{name='Alice', age=30}
    }
}
readExternal 与默认 Serializable 的行为差异是什么
readExternal 与默认 Serializable 的主要区别在于控制权归属和安全性。Serializable 是标记接口,JVM 自动处理所有非瞬态字段的序列化,无需编写额外代码,但无法隐藏敏感信息且效率较低。而 Externalizable 要求开发者显式实现 writeExternal 和 readExternal,可以选择不序列化某些字段(如密码、缓存数据),从而减小文件大小并提高安全性。此外,Externalizable 在反序列化时总是调用无参构造函数,而 Serializable 在无参构造函数缺失时可能依赖反射机制或失败,具体取决于 JDK 版本和配置。由于 Externalizable 完全接管了序列化过程,如果 readExternal 中读取的数据顺序与 writeExternal 不一致,会导致数据错乱或类型转换异常。

使用 Husky 将 pre-commit、pre-push 和 commit-msg 检查集成到仓库中,以便代理和开发人员在更改离开工作站之前运行相同的本地防护措施。
立即学习“Java免费学习笔记(深入)”;

import java.io.*;

public class SecureUser implements Externalizable {
    private String username;
    private transient String password; // 即使不写transient,也可在writeExternal中跳过

    public SecureUser() {}

    public SecureUser(String username, String password) {
        this.username = username;
        this.password = password;
    }

    @Override
    public void writeExternal(ObjectOutput out) throws IOException {
        // 只序列化用户名,不序列化密码
        out.writeObject(username);
    }

    @Override
    public void readExternal(ObjectInput in) throws IOException, ClassNotFoundException {
        this.username = (String) in.readObject();
        this.password = null; // 反序列化后密码为空,需重新设置
    }

    public static void main(String[] args) throws Exception {
        SecureUser user = new SecureUser("Bob", "secret123");
        try (FileOutputStream fos = new FileOutputStream("secure_user.ser");
             ObjectOutputStream oos = new ObjectOutputStream(fos)) {
            oos.writeObject(user);
        }

        SecureUser deserializedUser;
        try (FileInputStream fis = new FileInputStream("secure_user.ser");
             ObjectInputStream ois = new ObjectInputStream(fis)) {
            deserializedUser = (SecureUser) ois.readObject();
        }

        System.out.println("Username: " + deserializedUser.username); // Bob
        System.out.println("Password: " + deserializedUser.password); // null
    }
}
当 readExternal 中读取的数据类型不匹配时会发生什么
当 readExternal 中读取的数据类型与预期不符时,通常会抛出 ClassCastException 或 StreamCorruptedException。例如,如果在 writeExternal 中写入的是 int 类型,但在 readExternal 中尝试用 readObject() 读取并强制转换为 Integer,虽然不会立即报错(因为 int 会被包装为 Integer),但如果写入的是 String 而读取时强转为 Integer,则会抛出 ClassCastException。更严重的情况是,如果流的版本或结构发生变化(如修改了 writeExternal 的顺序但未更新 readExternal),可能导致 StreamCorruptedException 或数据错位。因此,保持 writeExternal 和 readExternal 的顺序和数据类型严格一致至关重要。



















