








Java4Shell(CVE-2026-114938)是OpenJDK Base64解码器在AVX-512 VBMI硬件加速路径中因长度掩码下溢导致的越界堆写漏洞,攻击者仅需发送64个“A”加“=”即可触发,可造成内存泄露或未经认证的远程代码执行,CVSS 4.0评分为9.2。
Java4Shell(CVE-2026-114938)不是“解码失败就安全”的问题,而是越界写发生在异常抛出之前——你看到 IllegalArgumentException,不代表内存没被破坏。
如何用最小输入触发 Base64 解码路径中的越界写
漏洞触发依赖 JIT 编译后启用的 AVX-512 VBMI intrinsic,不是所有 JVM 都会走到这条路径。关键看三件事:CPU 是否支持 AVX-512、JVM 是否启用了 UseBASE64Intrinsics、输入是否满足长度阈值。
- 在受影响的 OpenJDK 21+(如 21.0.6–21.0.10)上,
"A".repeat(64) + "="(65 字节)是标准 PoC;老版 OpenJDK 17 可能需要"A".repeat(128) + "="(129 字节) - 必须确保 JVM 启用了 Base64 intrinsic:
-XX:+UseBASE64Intrinsics(默认开启,但某些容器镜像或安全加固配置可能禁用) - 仅 x86-64 + AVX-512 支持的 CPU(如 Intel Sapphire Rapids、Emerald Rapids)才可能触发;ARM64、AMD Zen4(无 VBMI)完全免疫
- 单纯调用
Base64.getDecoder().decode(...)不一定触发——需让该方法被 JIT 编译为热点,通常要预热 10k–30k 次调用
为什么本地跑 PoC 报错 ≠ 漏洞不可利用
很多测试者在自己机器上调用一次就下结论:“抛了 IllegalArgumentException,所以安全”。这是最大误区。
- 异常由 Java 层兜底逻辑抛出,而越界写由底层汇编(
evmovdqub指令)在异常发生前完成 - 你的 CPU 不支持 AVX-512?那根本不会进入漏洞路径,
UseBASE64Intrinsics自动退回到纯 Java 实现 - 你的 JVM 是 Docker 镜像里打包的旧版本(比如
eclipse/temurin:17-jre未更新)?应用代码升级没用,JVM 本身才是靶子 - 你测的是本地开发机(Ryzen 5 5600U),但生产用的是 AWS c7i.metal(Intel Xeon Platinum 8488C)?暴露面完全不同
授权测试中真正有效的检测手段
不依赖“能不能抛异常”,而是确认运行时是否处于漏洞暴露面内:

使用 Husky 在 JavaScript 仓库中强制执行本地 Git 钩子检查
下载
使用 Husky 将 pre-commit、pre-push 和 commit-msg 检查集成到仓库中,以便代理和开发人员在更改离开工作站之前运行相同的本地防护措施。
立即学习“Java免费学习笔记(深入)”;
- 查 JVM 运行参数:
jps -l找 PID,再jinfo -flag UseBASE64Intrinsics <pid></pid>确认是否为true - 查 CPU 能力:
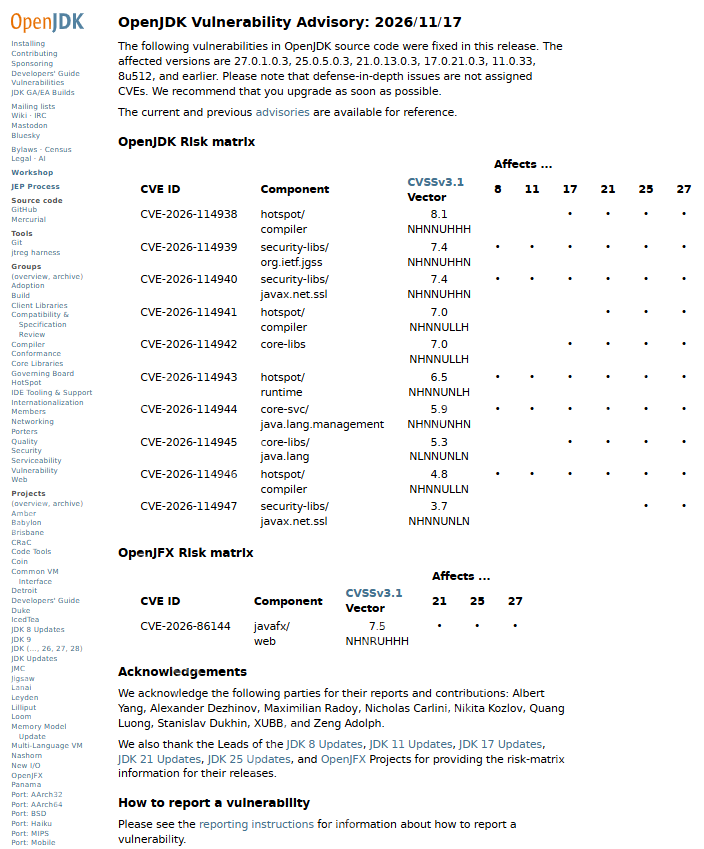
cat /proc/cpuinfo | grep avx512_vbmi(Linux);Windows 可用coreinfo -f(Sysinternals) - 查 JDK 版本精确区间:OpenJDK 17 必须是
17.0.6 ≤ version ;JDK 21 是 <code>21.0.6 ≤ version ;JDK 25/27 同理 - 用
jcmd <pid> VM.native_memory summary</pid>观察是否加载了libjvm.so中含 VBMI 的汇编 stub(需 debug 版 JVM 或符号表) - 不要只信
java -version输出——Docker 镜像可能把/opt/java换成旧 JDK,而$PATH指向新版本
PoC 工具与检测脚本的实际限制
目前公开的 PoC(如 Calif 发布的 Python 复现脚本)只能验证“本机是否可达漏洞路径”,不能证明线上服务是否已被利用。
- 它们不模拟真实应用上下文:比如 Spring Boot 的
@RequestBodyBase64 参数、Keycloak 的 JWT header 解码、Jenkins 的插件上传字段——这些入口可能加了额外校验或提前截断 - 没有堆布局控制能力:PoC 写坏 62 字节,但能否精准覆盖对象 vtable 或 finalizer 链,取决于目标 JVM 的 GC 策略、堆碎片和对象分配顺序
- 无法绕过 WAF 对
=或长重复字符的拦截——攻击者实际会用变体编码(如 URL 编码、嵌套 Base64、SAML 嵌套结构) - 所有 PoC 都假设攻击者已知目标使用了易受攻击的 JVM,而真实红队需先做
Server: openjdk/17.0.8指纹识别
最常被忽略的一点:漏洞修复不是打个补丁就完事。OpenJDK 21.0.11 修复了汇编逻辑,但如果你的应用依赖某款未更新的中间件(比如旧版 Jenkins WAR 包自带 JDK),替换宿主机 JDK 无效——得重打包或换发行版。



















