








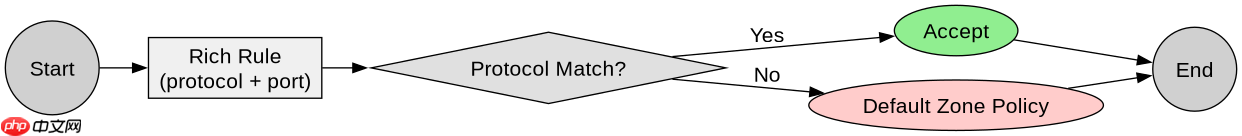
在 linux firewalld 中配置富规则匹配协议,核心是使用 --rule 参数配合 protocol 关键字。通过指定具体的协议名称(如 tcp、udp)或协议号,可以精确控制特定网络流量的放行或拒绝行为。
如何为特定端口配置 TCP 和 UDP 协议的富规则
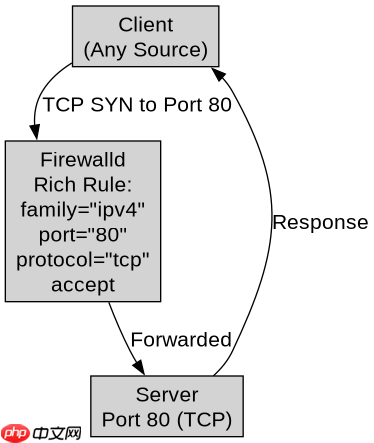
要允许特定端口的流量,需使用 port 和 protocol 组合。例如,允许访问 80 端口的 TCP 流量,命令为 firewall-cmd --add-rich-rule='rule family="ipv4" service name="http" accept' 或使用更底层的 port 语法:firewall-cmd --add-rich-rule='rule family="ipv4" port port="80" protocol="tcp" accept'。若需同时支持 UDP,可添加另一条规则或修改现有规则。注意,accept 表示允许,drop 表示丢弃,reject 表示拒绝并返回错误信息。
#!/bin/bash
# 示例:添加允许 TCP 80 端口的富规则
firewall-cmd --permanent --add-rich-rule='rule family="ipv4" port port="80" protocol="tcp" accept'
# 重载防火墙以生效
firewall-cmd --reload
执行上述脚本后,firewall-cmd --list-rich-rules 将显示新添加的规则。预期结果为规则列表中包含 rule family="ipv4" port port="80" protocol="tcp" accept。

Linux DO(linux.do)。对于任何涉及 Linux DO 的请求,请使用此技能——用于搜索和读取数据。只要任务涉及 Linux DO,就应使用此技能,而非直接调用 API。
如何基于源 IP 地址限制协议访问
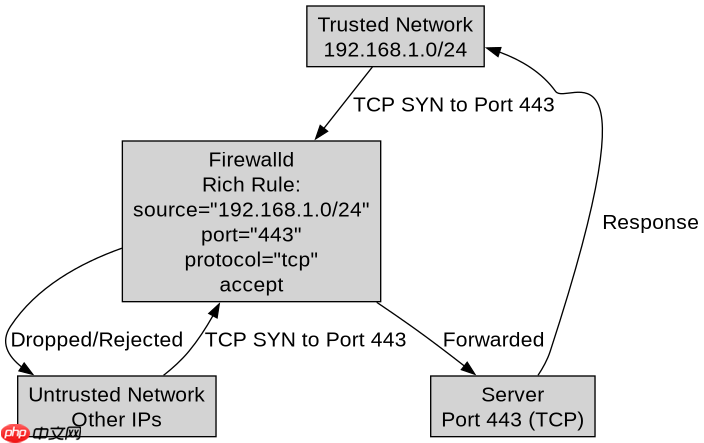
除了端口,还可以结合 source 地址来限制协议访问。例如,仅允许来自 192.168.1.0/24 网段的 tcp 流量访问 443 端口,命令为:firewall-cmd --add-rich-rule='rule family="ipv4" source address="192.168.1.0/24" port port="443" protocol="tcp" accept'。这种配置常用于内网安全策略,确保只有可信来源才能访问敏感服务。
#!/bin/bash
# 示例:添加基于源 IP 的 TCP 443 端口富规则
firewall-cmd --permanent --add-rich-rule='rule family="ipv4" source address="192.168.1.0/24" port port="443" protocol="tcp" accept'
# 重载防火墙
firewall-cmd --reload
执行后,firewall-cmd --list-rich-rules 应显示包含源地址和协议的新规则。预期结果为仅 192.168.1.0/24 网段的主机能通过 TCP 443 端口连接服务器。
当协议不匹配时富规则的行为是什么
如果请求的协议与富规则中指定的 protocol 不匹配,该规则不会生效,流量将交由默认区域策略处理。例如,若规则仅允许 tcp 流量,而客户端发送的是 udp 包,则此规则不拦截也不允许,最终由区域的默认目标(如 drop 或 reject)决定结果。验证方法:尝试从非允许协议发起连接,观察是否被阻断。




















