








使用 chmod 命令修改 linux 文件权限,核心在于理解并设置三位八进制数字(如 755)或符号模式(如 u+x)。直接调用 chmod [模式] [文件] 即可生效,其中模式由所有者、所属组和其他用户的读(r)、写(w)、执行(x)权限组合而成。若需递归修改目录及其内部所有文件的权限,必须添加 -r 参数。
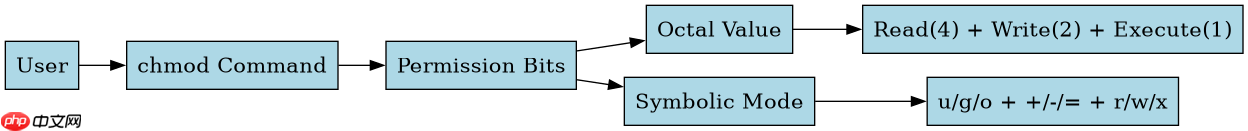
八进制数字权限的具体含义是什么
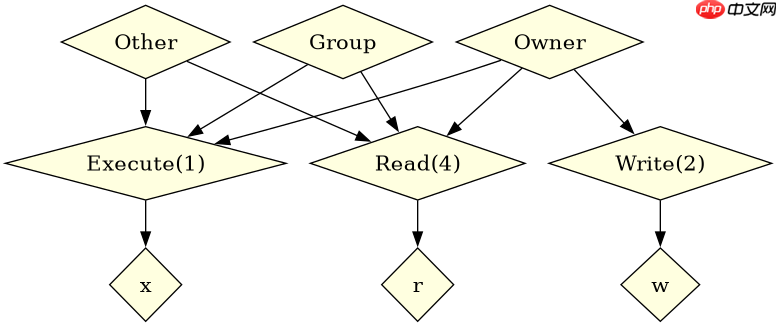
八进制权限通过三个数字分别代表所有者、所属组和其他用户,每个数字是 4(读)、2(写)、1(执行)的和。例如 755 表示所有者拥有全部权限(4+2+1),而其他人仅有读和执行权限。这种数值映射是 chmod 最基础的用法,适用于需要精确控制权限位数的场景。
#!/bin/bash
# 创建测试文件
touch test_file.txt
# 设置权限为 755 (rwxr-xr-x)
chmod 755 test_file.txt
# 查看权限变化
ls -l test_file.txt
运行上述脚本后,test_file.txt 的权限将显示为 -rwxr-xr-x。所有者具备读写执行能力,而组和他人仅能读取和执行。这种基于数值的设定方式直观且高效,特别适合在脚本中批量配置标准权限。
符号模式如何针对特定用户组增减权限
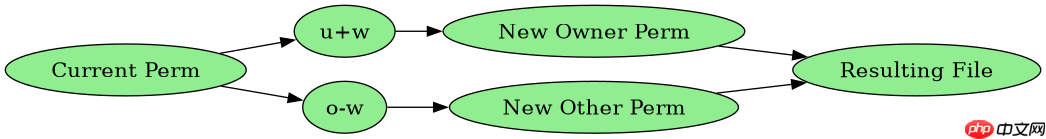
符号模式允许通过操作符(+、-、=)和对象标识(u、g、o、a)来灵活调整权限。例如 chmod u+w file 仅给所有者增加写权限,而不影响其他用户。这种方式比八进制更精细,适合在现有权限基础上进行微调,避免覆盖 unintended 的权限位。

Linux DO(linux.do)。对于任何涉及 Linux DO 的请求,请使用此技能——用于搜索和读取数据。只要任务涉及 Linux DO,就应使用此技能,而非直接调用 API。
#!/bin/bash
# 假设文件当前权限为 644 (-rw-r--r--)
chmod 644 test_file.txt
# 给所有者增加执行权限
chmod u+x test_file.txt
# 移除其他人的写权限(如果存在)
chmod o-w test_file.txt
# 验证结果
ls -l test_file.txt
执行后,文件权限变为 -rwxr--r--。所有者获得执行权,其他人保持只读。符号模式的优势在于其局部性,它只改变指定的权限位,不会像八进制那样重置整个权限集。这在维护复杂权限结构时尤为关键。
递归修改目录权限时需要注意什么
当使用 -R 参数递归修改目录权限时,目录和文件的权限需求往往不同。通常目录需要执行权限以允许进入,而普通文件可能不需要。因此,最佳实践是分别处理:先用 find 定位目录并赋予 755,再定位文件赋予 644。这避免了因错误赋予文件执行权限而导致的安全风险或意外行为。
#!/bin/bash
# 递归设置目录权限为 755
find /path/to/dir -type d -exec chmod 755 {} \;
# 递归设置文件权限为 644
find /path/to/dir -type f -exec chmod 644 {} \;
该脚本确保目录可被遍历,而文件仅可读。这种分离处理符合最小权限原则,防止了潜在的执行漏洞。在实际操作中,务必先备份或使用测试目录验证,以免误改系统关键路径。




















