








使用 tcpdump 抓包分析三次握手失败,核心在于观察 tcp 标志位(flags)和序列号(seq/ack),重点寻找 syn 发送后未收到 syn-ack,或收到 rst 重置信号的情况。通过过滤 tcp[tcpflags] & (tcp-syn|tcp-rst) != 0 可以精准定位异常连接,结合返回的 rst 原因(如 connection refused 或 port unreachable)判断是服务端拒绝、防火墙拦截还是网络不可达。
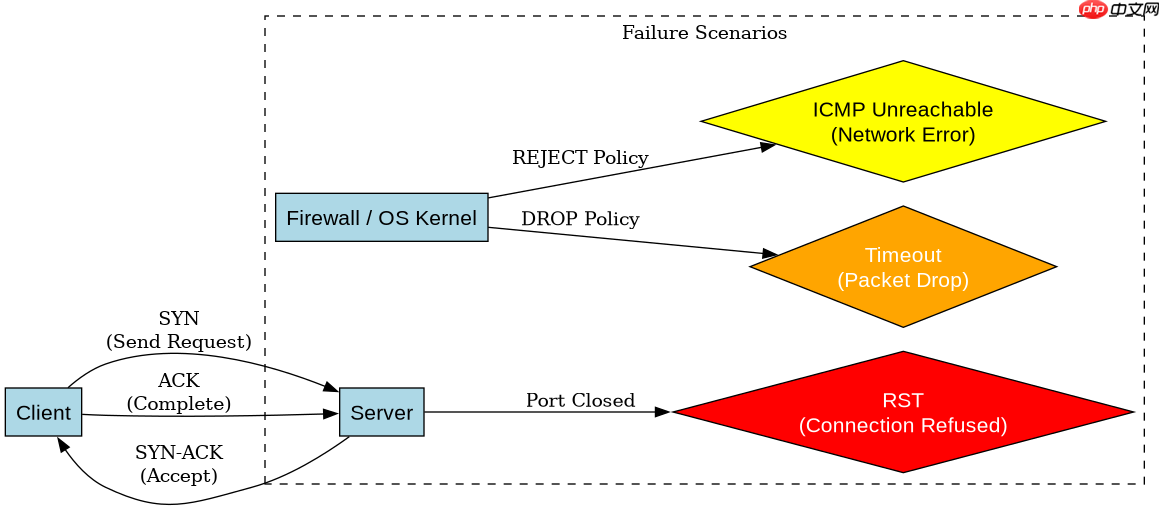
如何过滤并识别 SYN 请求与 RST 响应
要识别握手失败,首先需要捕获发起的 SYN 包以及可能返回的 RST 包。在 Linux 中,可以使用 tcpdump 配合 BPF 过滤器来提取这些关键数据包。例如,运行 sudo tcpdump -i any 'tcp[tcpflags] & (tcp-syn|tcp-rst) != 0' 可以只显示带有 SYN 或 RST 标志的数据包。如果客户端发送了 SYN 但收到了 RST,说明服务端明确拒绝了连接;如果只看到 SYN 而无后续响应,则可能是丢包或防火墙静默丢弃。
sudo tcpdump -i eth0 -nn 'tcp[tcpflags] & (tcp-syn|tcp-rst) != 0'
上述命令中,-i eth0 指定网卡,-nn 禁止解析主机名和端口名以加快显示速度。输出结果中,若看到 SF. ...:....(0) ack ... win ...<mss></mss> 表示正常握手完成;若看到 R . ...:....(0) ack ... win ... 则表示连接被重置。通过观察 Seq 和 Ack 字段是否匹配,可以确认数据包是否属于同一会话。
如何区分 Connection Refused 与 超时丢包
握手失败主要分为两类:一种是服务端主动拒绝(Connection Refused),另一种是网络中间设备或防火墙丢弃包导致超时。区分两者的关键在于是否收到 ICMP 错误消息或 TCP RST 包。当目标端口未监听时,内核会直接回复 TCP RST;而当防火墙 DROP 策略生效时,客户端将收不到任何响应,直到重传超时。

Linux DO(linux.do)。对于任何涉及 Linux DO 的请求,请使用此技能——用于搜索和读取数据。只要任务涉及 Linux DO,就应使用此技能,而非直接调用 API。
sudo tcpdump -i any 'icmp and icmp[icmptype] = icmp-unreachable or tcp[tcpflags] & tcp-rst != 0'
执行此命令可捕获 ICMP 不可达消息和 TCP RST 包。如果捕获到 ICMP host unreachable 或 ICMP port unreachable,说明网络层或传输层存在明确的拒绝路径。如果仅捕获到客户端发出的 SYN 包且无回应,需结合 netstat -s 查看 TCP 重传计数,高重传率通常意味着丢包而非拒绝。
基于特定端口 8080 的连接失败案例分析
假设我们尝试连接本地服务的 8080 端口但失败,可以通过具体示例验证上述理论。首先启动一个不存在的监听服务,然后从另一终端发起连接并抓包。此时应能观察到客户端发送 SYN,服务端立即回复 RST,因为端口未被监听。这种场景下,握手在第一步后就因 RST 而终止,不会进入等待状态。
# 终端1:发起连接(模拟失败)
curl -v http://localhost:8080

# 终端2:抓包观察
sudo tcpdump -i lo 'port 8080'
在回环接口(lo)上抓包,可以看到类似 127.0.0.1.54321 > 127.0.0.1.8080: Flags [S], seq 100, win 65495 随后紧跟 127.0.0.1.8080 > 127.0.0.1.54321: Flags [R.], seq 0, ack 101, win 0 的输出。这表明连接被立即拒绝,无需等待超时。通过分析 Seq 和 Ack 的增量关系,可以确认 RST 是对正确 SYN 的响应,从而排除网络丢包的可能性。




















